

GoSH
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
payload-generationexploitationshellcode+4
redcode-labs/goshGénérateur de reverse shell / bind shell en Golang
 syss-research/outis
outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…
 iagox86/dnscat2
Tunnel de commande et contrôle chiffré via le protocole DNS. Crée des canaux C&C furtifs pour les tests d'intrusion, avec transfert de fichiers,…
 designativedave/androrat
Outil d'administration à distance pour appareils Android
 0x09al/browser-c2
Agent de post-exploitation qui utilise un navigateur pour effectuer des opérations C2.
 nullarray/autosploit
Exploiteur de masse automatisé
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 pritunl/pritunl
Fournit une connectivité VPN d’entreprise distribuée utilisant OpenVPN, avec gestion centralisée, authentification et tunnels chiffrés pour les…

 manturever/xworm-rat
⭐️Le célèbre XWorm RAT, version 2.1. À des fins éducatives uniquement
 i-am-shodan/usbarmyknife
USB Army Knife – l'outil ultime d'accès physique pour les testeurs d'intrusion et les red teamers.
 evilsocket/jscythe
Abuser du mécanisme d'inspection de node.js afin de forcer tout processus basé sur node.js/electron/v8 à exécuter du code javascript arbitraire.
 alessandrocarminati/provisioner
Système de provisionnement et de partage pour SBCs
 capture0x/peyara
Peyara Remote Mouse v1.0.1- Exécution de code à distance (RCE)
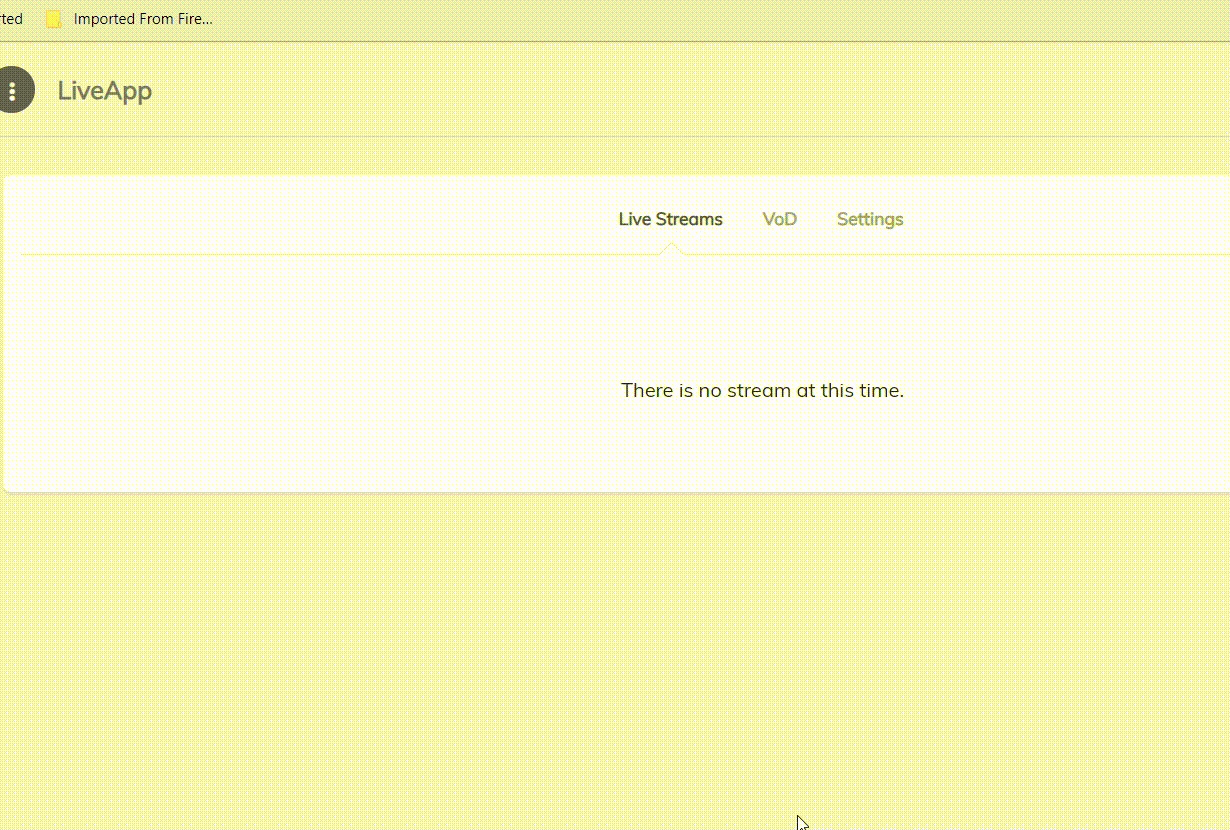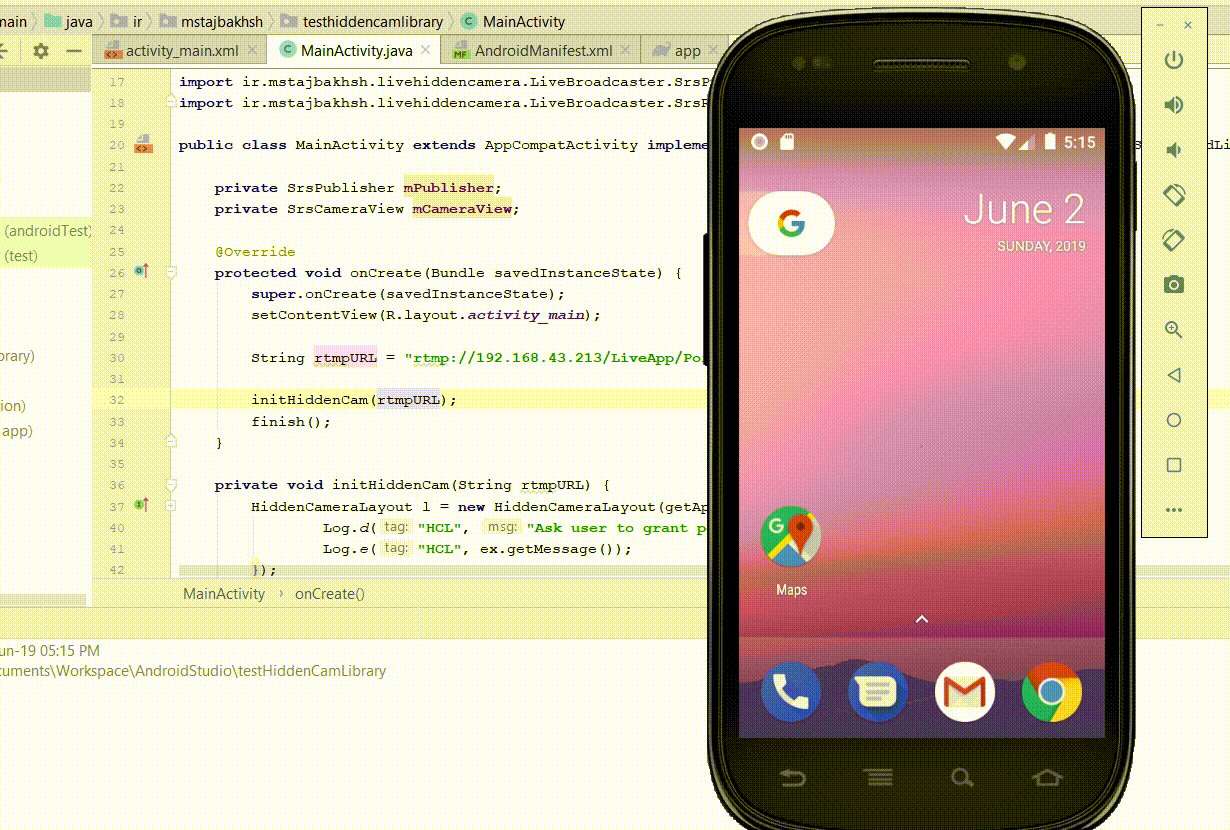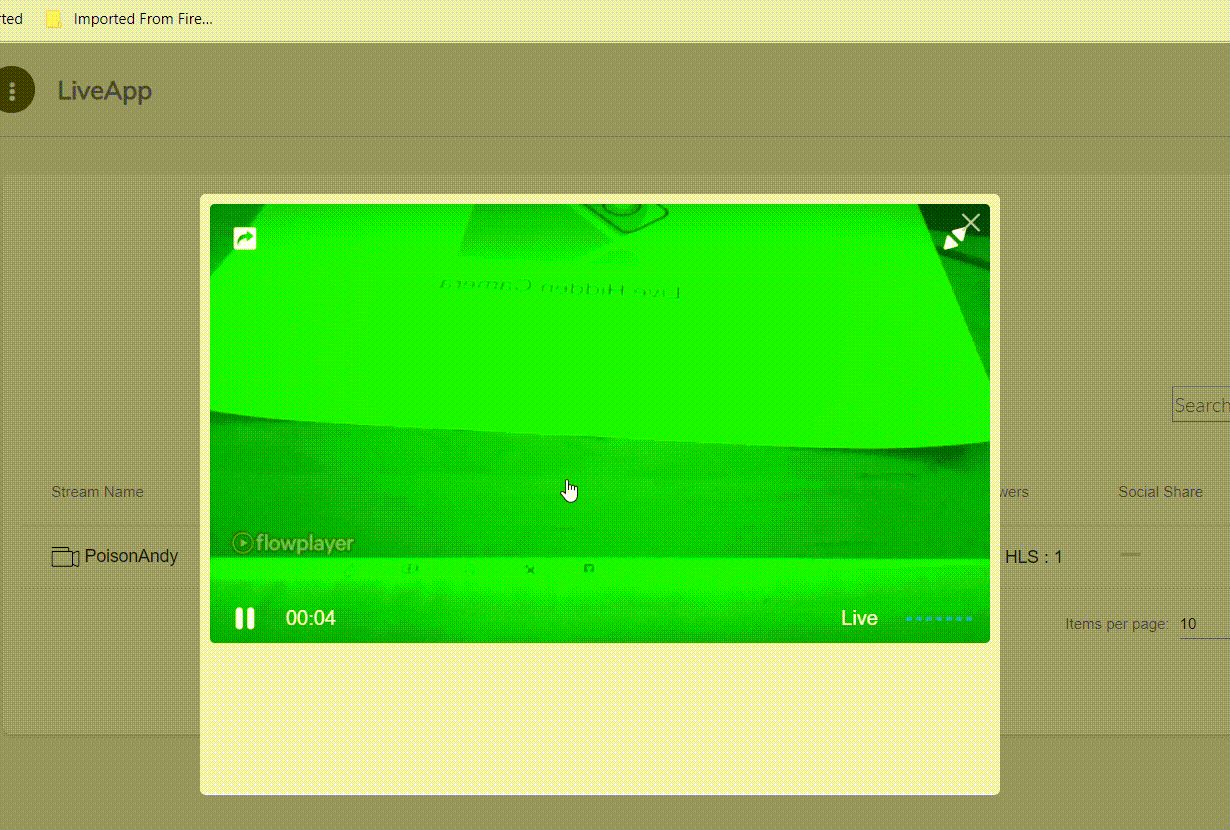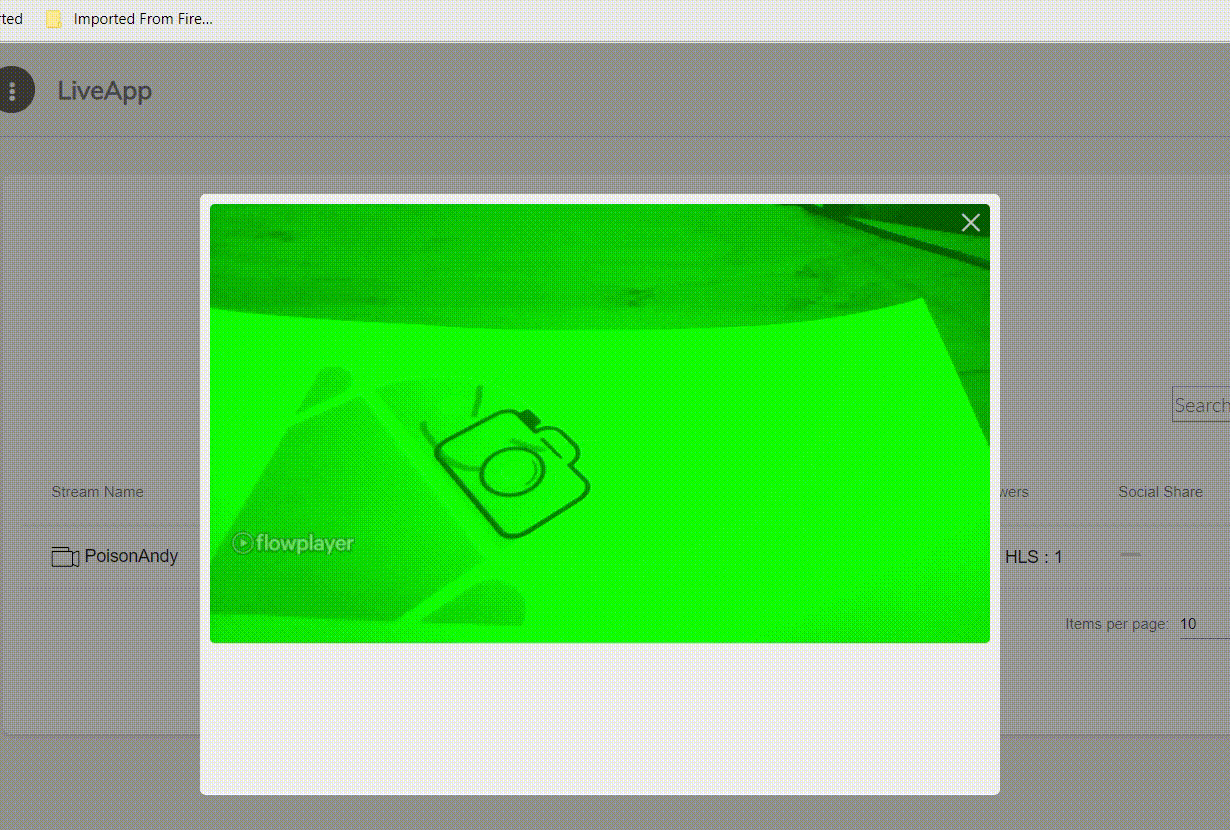 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera est une bibliothèque qui enregistre la vidéo et l'audio en direct depuis un appareil Android sans afficher d'aperçu.
 m1k1o/neko
Un navigateur virtuel auto-hébergé qui s'exécute dans Docker et utilise WebRTC.
 the404hacking/androrat
AndroRAT | Outil d'administration à distance pour le hacking du système d'exploitation Android
 joelgmsec/autordpwn
The Shadow Attack Framework
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire