
0net
 lingerhk/0net
Un simple cheval de Troie de contrôle à distance pour Windows
post-exploitationpenetration-testingcommand-and-control+3
lingerhk/0netUn simple cheval de Troie de contrôle à distance pour Windows
 p0cl4bs/kadimus
kadimus est un outil pour vérifier et exploiter la vulnérabilité LFI.
 cedowens/macshellswift
Outil de post-exploitation macOS de preuve de concept écrit en Swift. Conçu comme une POC pour les équipes bleues afin de renforcer les détections…
 bkup/slackshell
PowerShell vers Slack C2
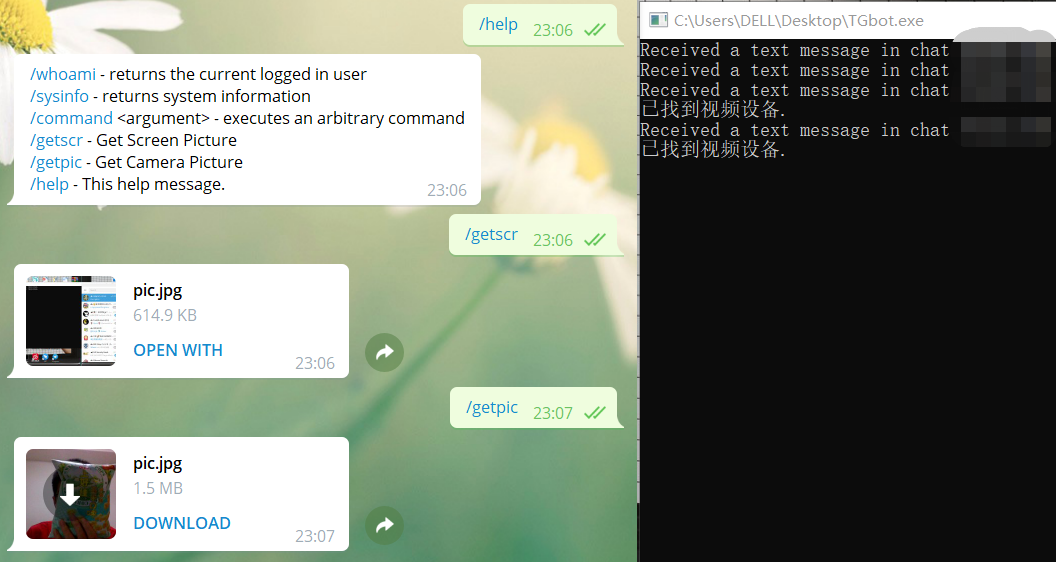 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#

 marcorosa/cnc-botnet-in-python
C&C Botnet écrit en Python avec fabric
 makiraid/remot3d
Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…
 maldevel/dicerosbicornis
Un backdoor Windows complet qui utilise l'email comme serveur C&C.
 jas502n/flink_rce
Accès non autorisé au tableau de bord web Apache Flink, téléversement d'un jar malveillant entraînant l'exécution de commandes à distance.
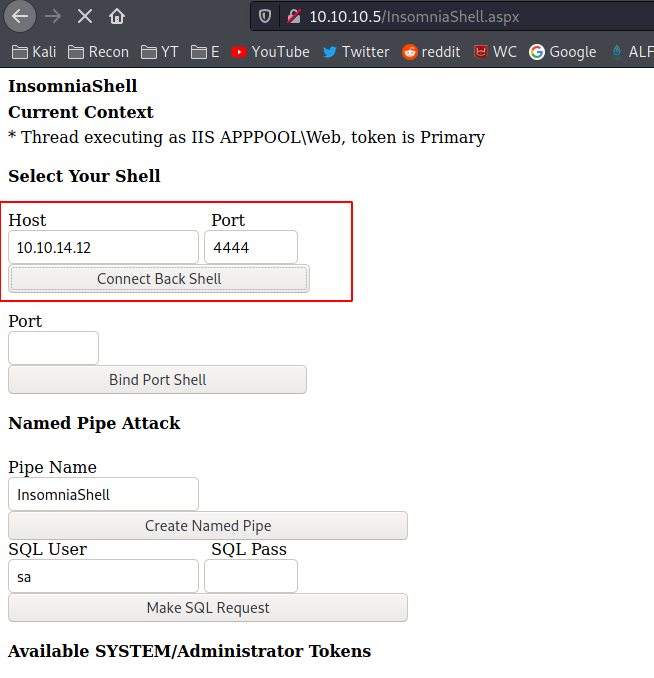 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 sensepost/dns-shell
DNS-Shell est un Shell interactif via le canal DNS.

 nccgroup/wmicmd
Un wrapper de shell de commande utilisant uniquement WMI pour Microsoft Windows.
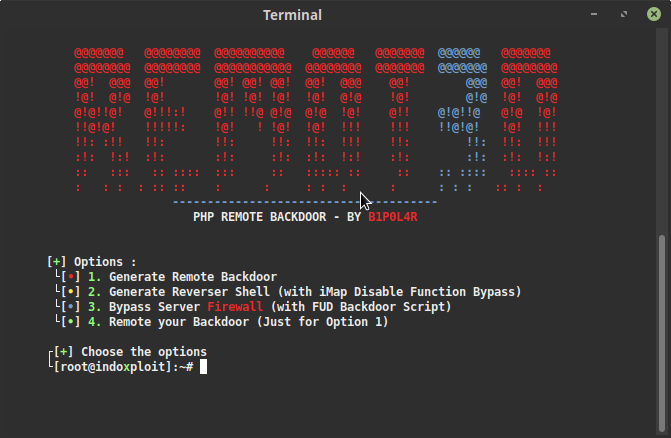 keepwannabe/remot3d
Remot3d : est un outil simple créé pour les grands pentesters ainsi que pour le plaisir des défaceurs afin de contrôler un serveur par des backdoors.
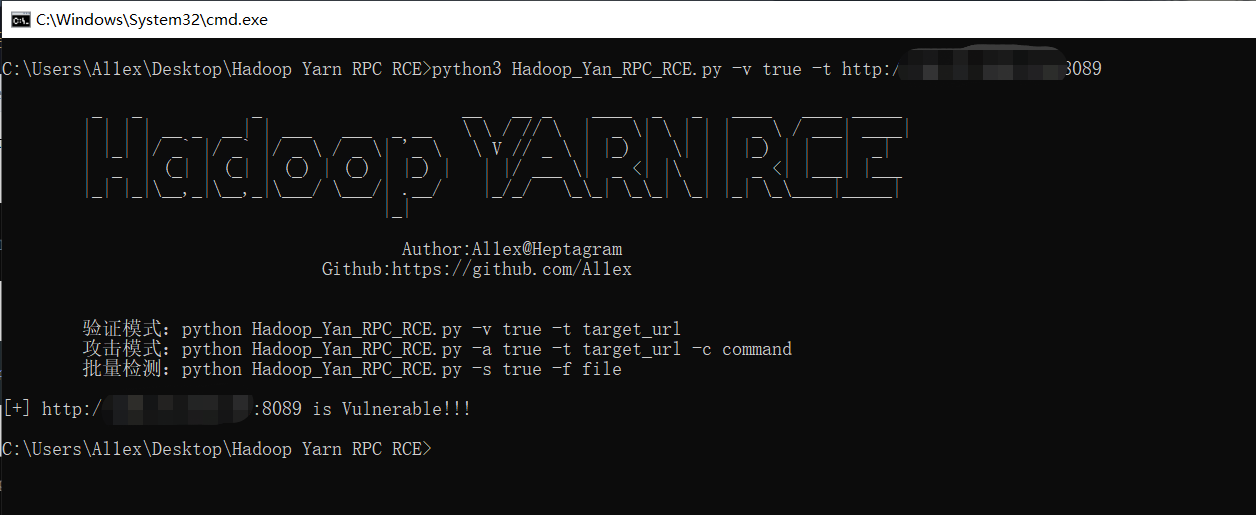 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop YARN ResourceManager RCE non autorisé
 thewhiteh4t/warsend
Téléversement de shell WAR via l'API Apache Tomcat Manager
 azurit/modsecurity-backdoor
Ceci est une preuve de concept d'un logiciel malveillant s'exécutant à l'intérieur de ModSecurity WAF.