CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit

Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…

Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…

Détecteur non intrusif de l'exposition des SonicWall SMA 1000 à CVE-2026-83548/-83549 (vérification de la version/état des correctifs ; aucune…

Scanner WordPress autorisé de type XSS-vers-RCE avec détection simultanée de réflexion XSS multi-cibles et d'empreinte de version, ainsi qu'un flux…

Scanner pour l'identification de serveurs avec des logiciels SSH potentiellement vulnérables aux CVE CVE-2024-6387 et CVE-2023-48795.

Outil pour rechercher des PDFs dans Google et extraire les métadonnées PDF.

Générer un favicon qui produit n'importe quel hash cible sur Shodan

CVE-2026-67620 - SSRF de Flowise via une liste de blocage incomplète des métadonnées cloud (Oracle OCI 192.0.0.192 + Alibaba 100.100.100.200…

# Lab d'émulation d'attaques multi-étapes basé sur Docker Lab d'émulation d'attaques multi-étapes basé sur Docker démontrant l'exploitation de…

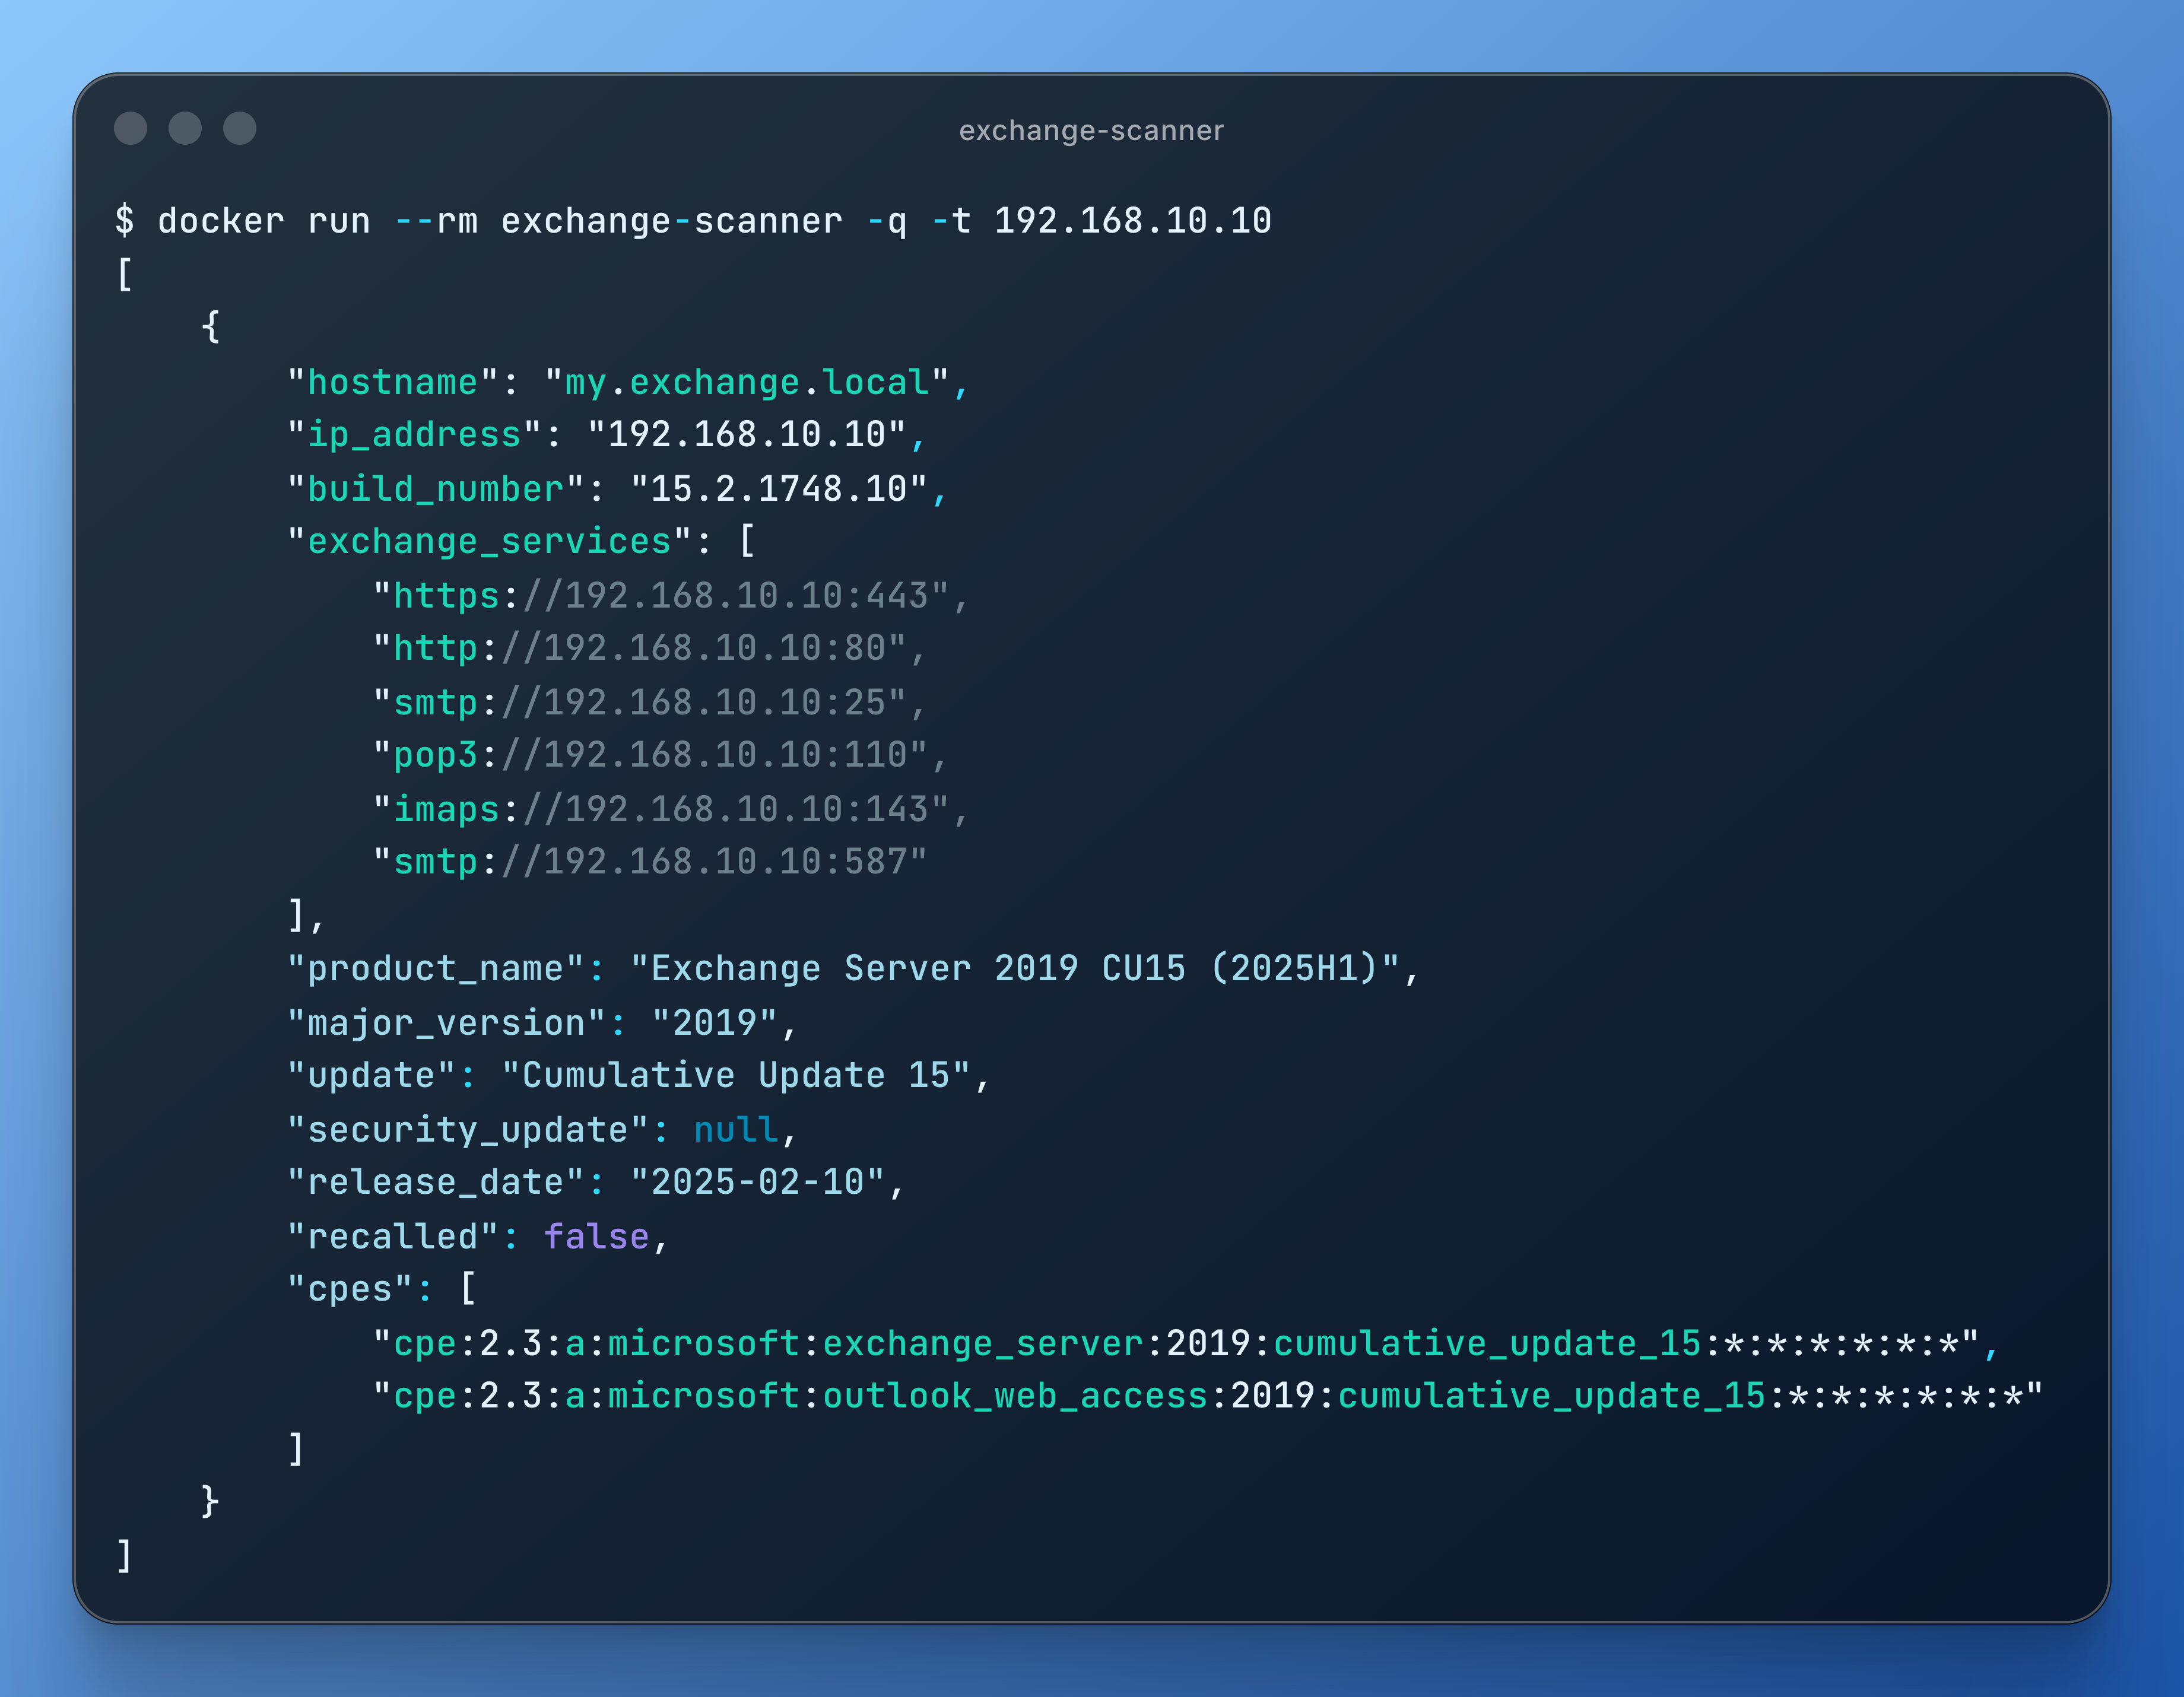
Identifier les serveurs Microsoft Exchange exposés publiquement et déterminer leurs versions logicielles

Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance

Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA


Divulguée le 3 juin 2026, la "Bombe HTTP/2" est un DoS distant non authentifié qui combine une bombe de compression HPACK avec une attente de type…

Ce projet explore si OpenSSH moderne révèle des noms d'utilisateur valides via des différences subtiles de réponse ou de temporisation. Enquête sur…

Automatise les tests de transfert de zone du système de noms de domaine (DNS). Vérifie CVE-1999-0532 en trouvant automatiquement les serveurs de noms…

Un scanner de reconnaissance basé sur Python pour identifier en toute sécurité une exposition potentielle à la vulnérabilité SharePoint…

Identifie les domaines qui exécutent WordPress et teste les vulnérabilités (CVE-2023-32243) / #VU76395 / etc...

Une interface graphique Tkinter qui scanne un réseau IPv4 local (sondage ARP + nmap), affiche les appareils, permet de lancer des scans de ports…