
ghostlock-oneplus
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
android-securityprivilege-escalationexploit-frameworks+5
235
joinchang/ghostlock-oneplusGhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 dirkjanm/privexchange
Échangez vos privilèges contre des droits d'administrateur de domaine en exploitant Exchange.
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 wireghoul/htshells
Shells htaccess autonomes et attaques
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
 ghosttroops/top
TOP Tous les bugs de bugbounty pentesting CVE-2023- POC Exp RCE exemple payload Things
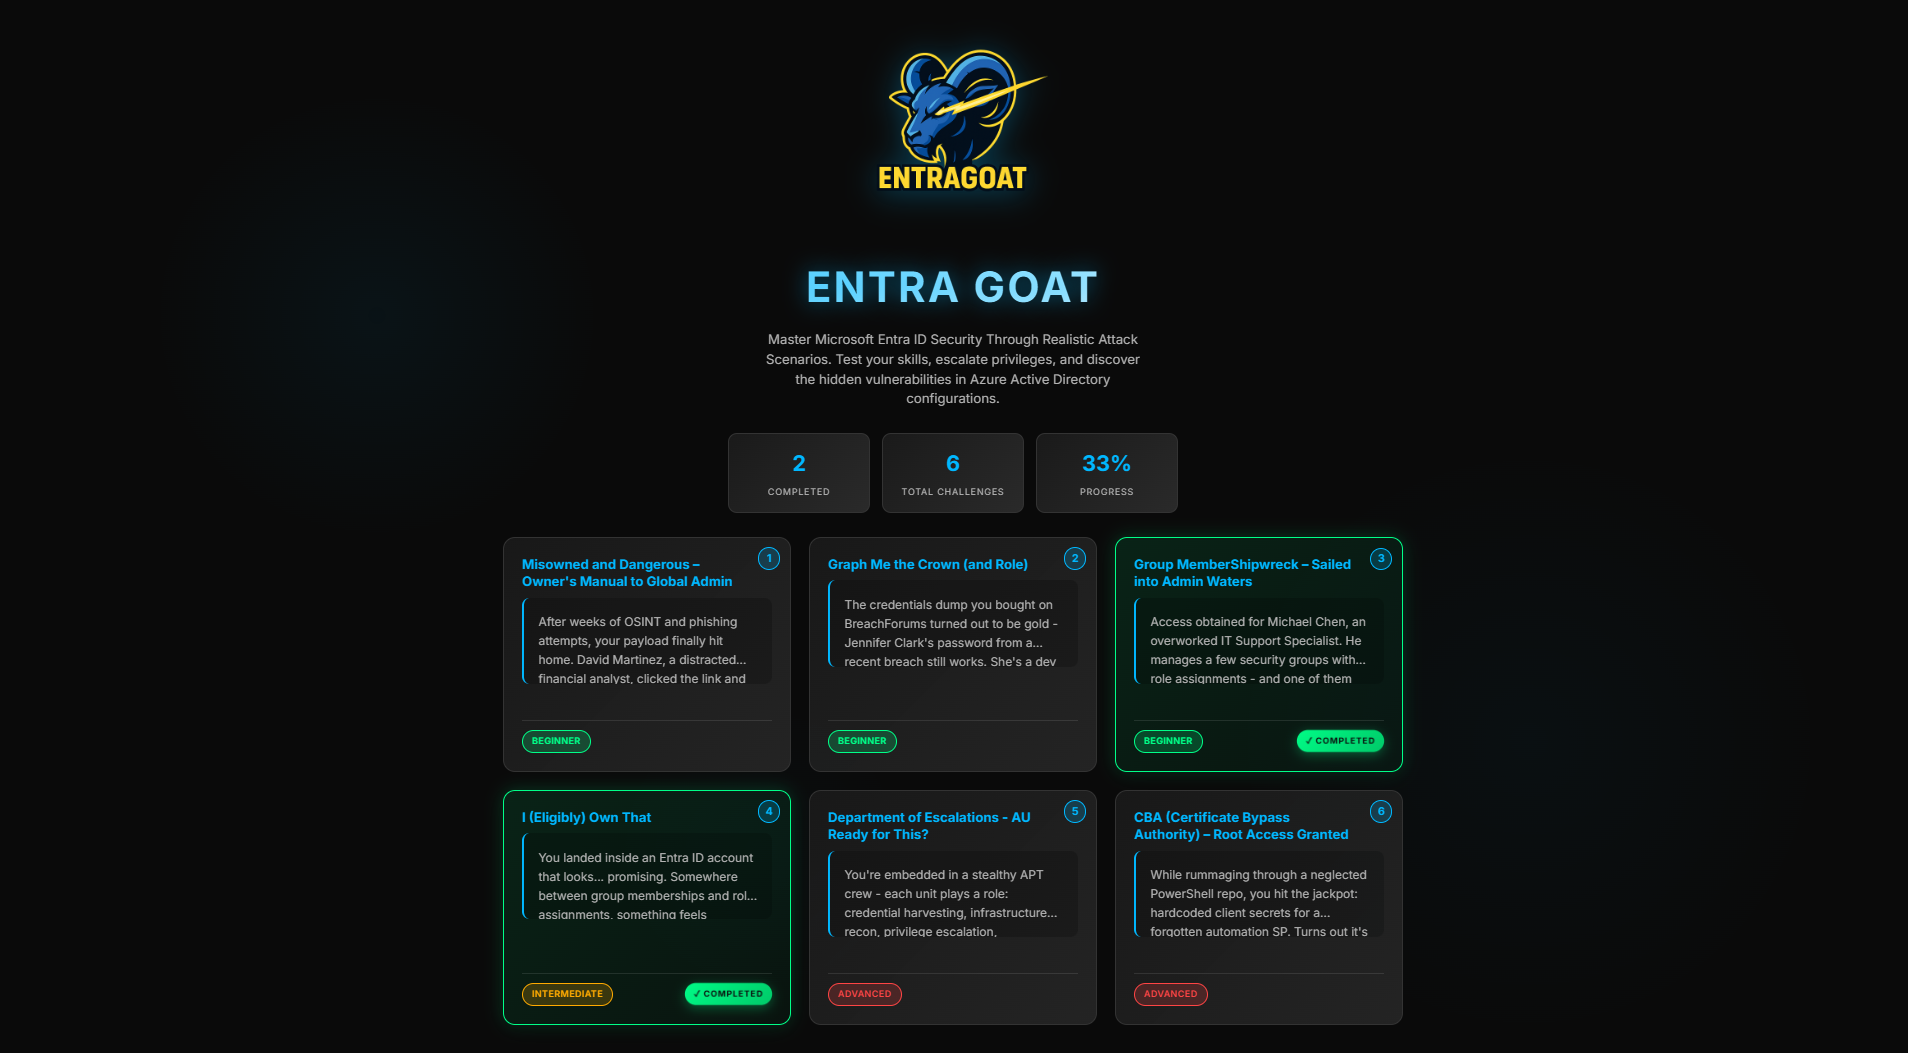 semperis/entragoat
Un environnement Microsoft Entra ID délibérément vulnérable. Apprenez la sécurité des identités grâce à des défis d'attaque réalistes et pratiques.
 quentinhardy/msdat
MSDAT: Outil d'attaque de base de données Microsoft SQL
 trustedsec/titanis
Bibliothèque de protocoles Windows, incluant les implémentations SMB et RPC, entre autres.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 chokepoint/azazel
Azazel est un rootkit en espace utilisateur basé sur la technique originale LD_PRELOAD du rootkit Jynx. Il est plus robuste et possède des…
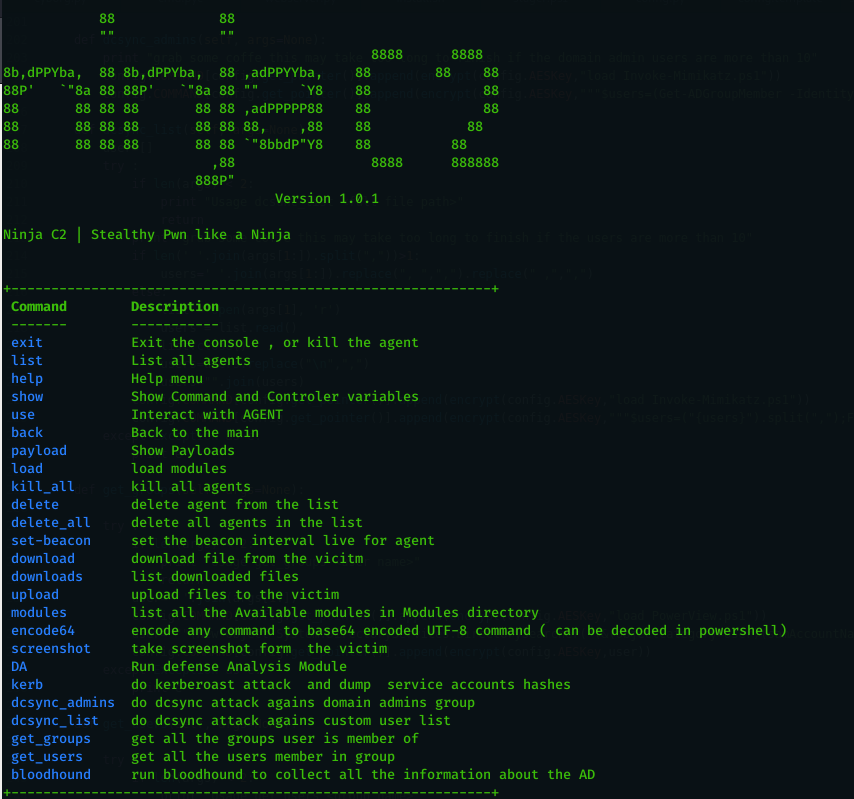 ahmedkhlief/ninja
Serveur C2 open source créé pour des opérations furtives de red team
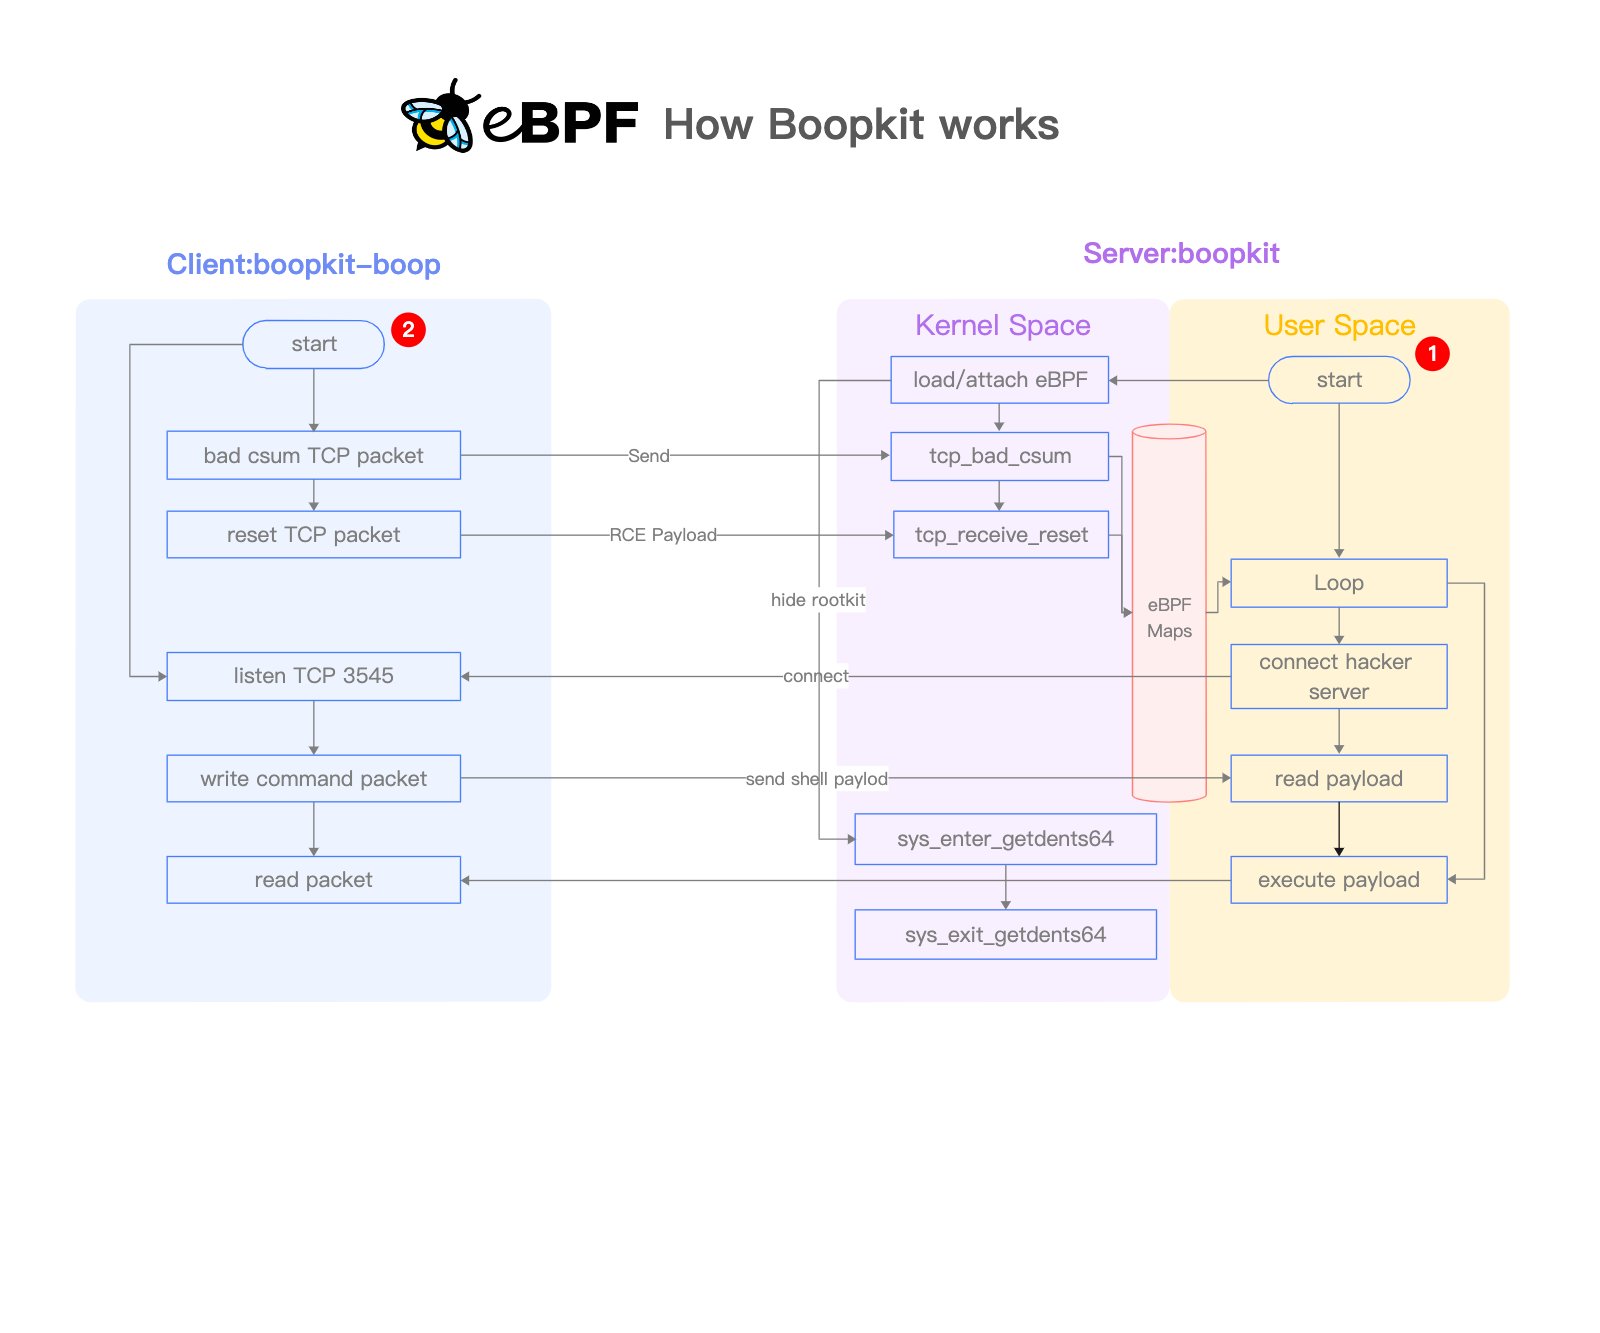 krisnova/boopkit
Backdoor Linux eBPF sur TCP. Lancer des shells inversés, RCE, avec un accès privilégié préalable. Moins de Honkin, plus de Tonkin.
 breenmachine/rottenpotatong
Nouvelle version de RottenPotato sous forme de DLL C++ et binaire C++ autonome - pas besoin de meterpreter ou d'autres outils.
 cyberark/skyark
SkyArk aide à découvrir, évaluer et sécuriser les entités les plus privilégiées dans Azure et AWS
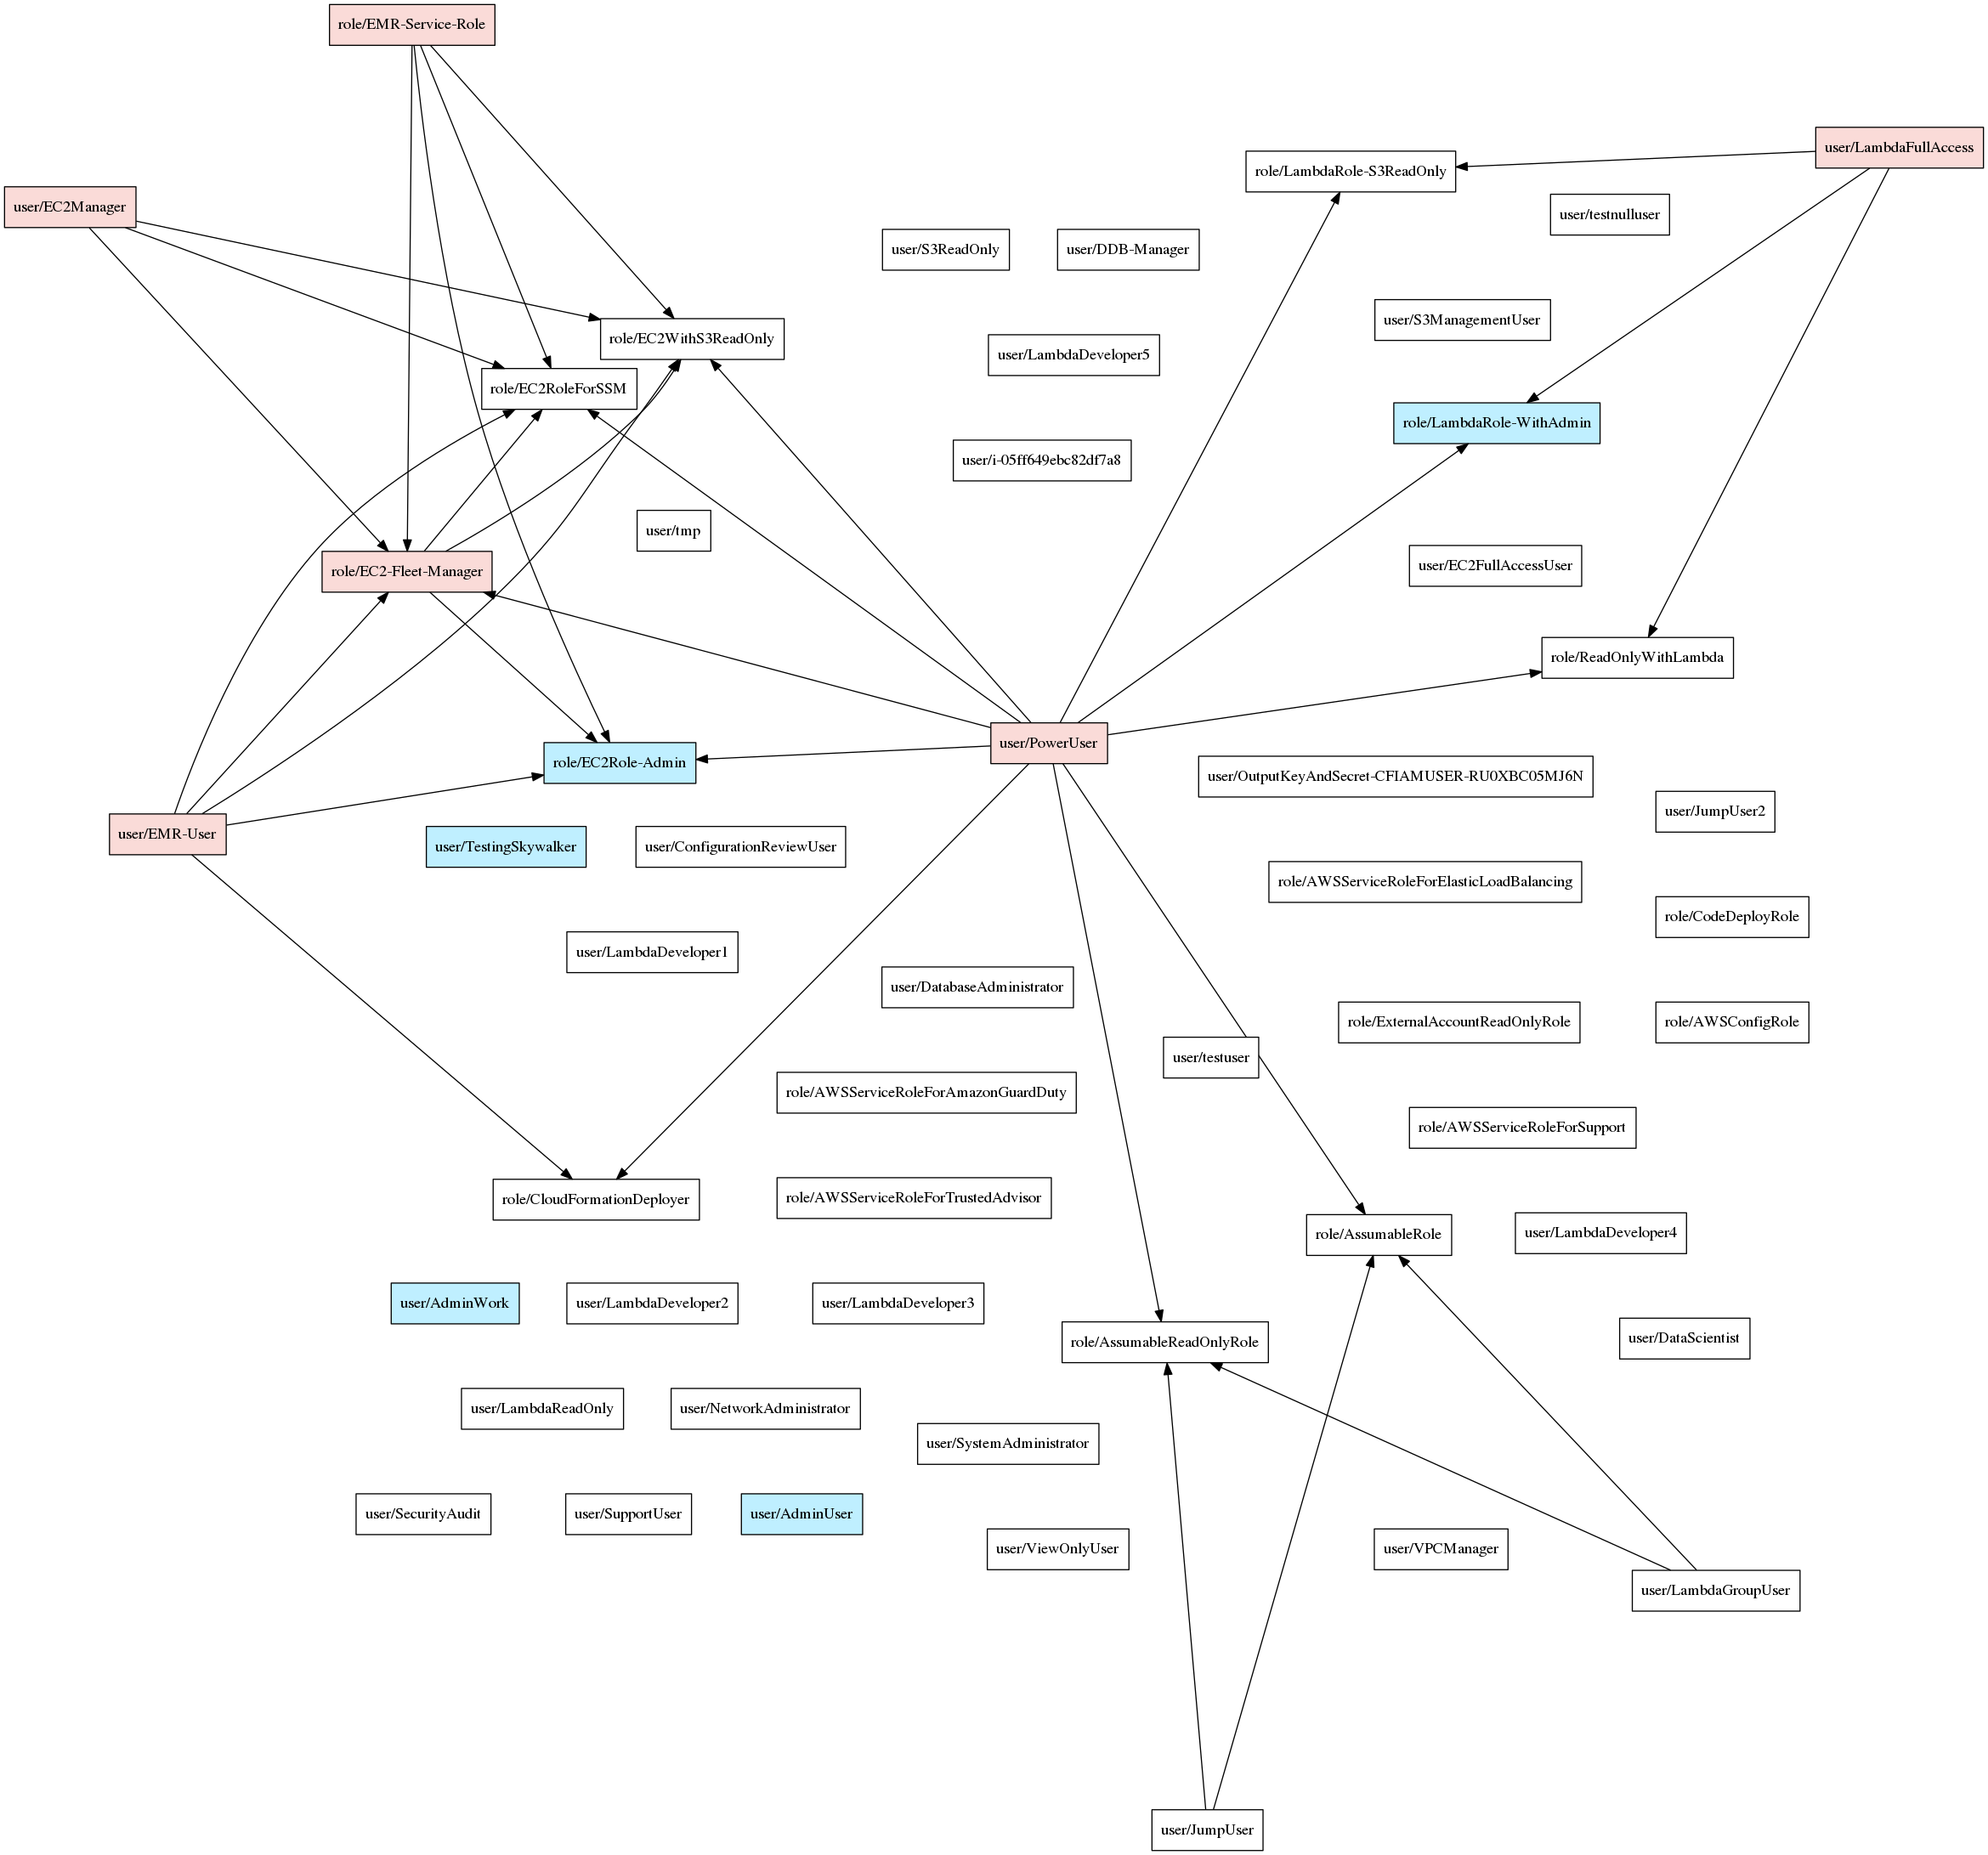 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
 ghostpack/pspkiaudit
PowerShell toolkit pour l'audit d'AD CS basé sur le toolkit PSPKI.
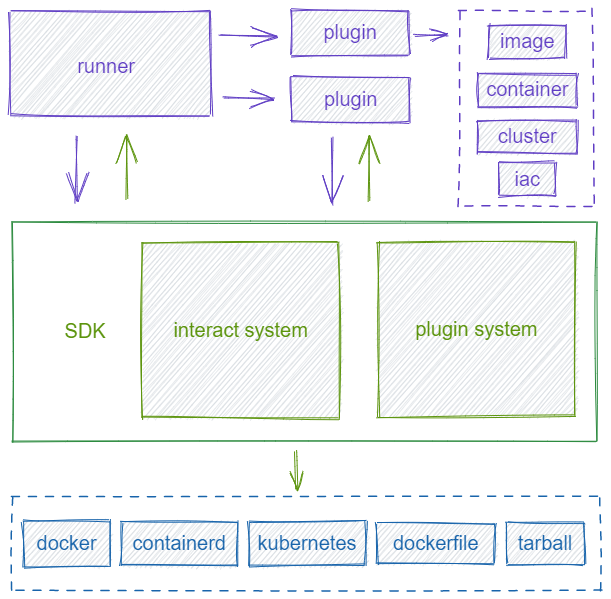 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.