

keyeroo
 grayhatkiller/keyeroo
Relaie l'authentification NTLM coercée vers LDAP et effectue des écritures en tant que la victime en récupérant sa clé de session via un canal…
privilege-escalationidentity-managementexploitation+8
grayhatkiller/keyerooRelaie l'authentification NTLM coercée vers LDAP et effectue des écritures en tant que la victime en récupérant sa clé de session via un canal…
 thehackersbrain/certificate-of-compromise
SoK/Whitepaper sur les Opérations offensives contre Active Directory Certificate Service

 own2pwn/r0ak
r0ak ("roak") est le couteau suisse du Ring 0 -- Un utilitaire en ligne de commande pour lire/écrire/exécuter Ring Zero sur les systèmes Windows 10
 kypvas/red-team-map
Carte d'architecture des opérations Red Team Référence complète de l'opérateur — De l'infrastructure à l'impact
 nccgroup/kubetcd
Post-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.
 saisathvik1/windows-privilege-escalation-notes
Mon manuel sur les concepts d'élévation de privilèges sous Windows. Consultez ma playlist, lien :…
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 kungfulon/nf-tables-lpe
Exploits d'élévation de privilèges du noyau Linux ciblant le module nf_table de Netfilter, développés par Team Orca pour plusieurs CVEs.
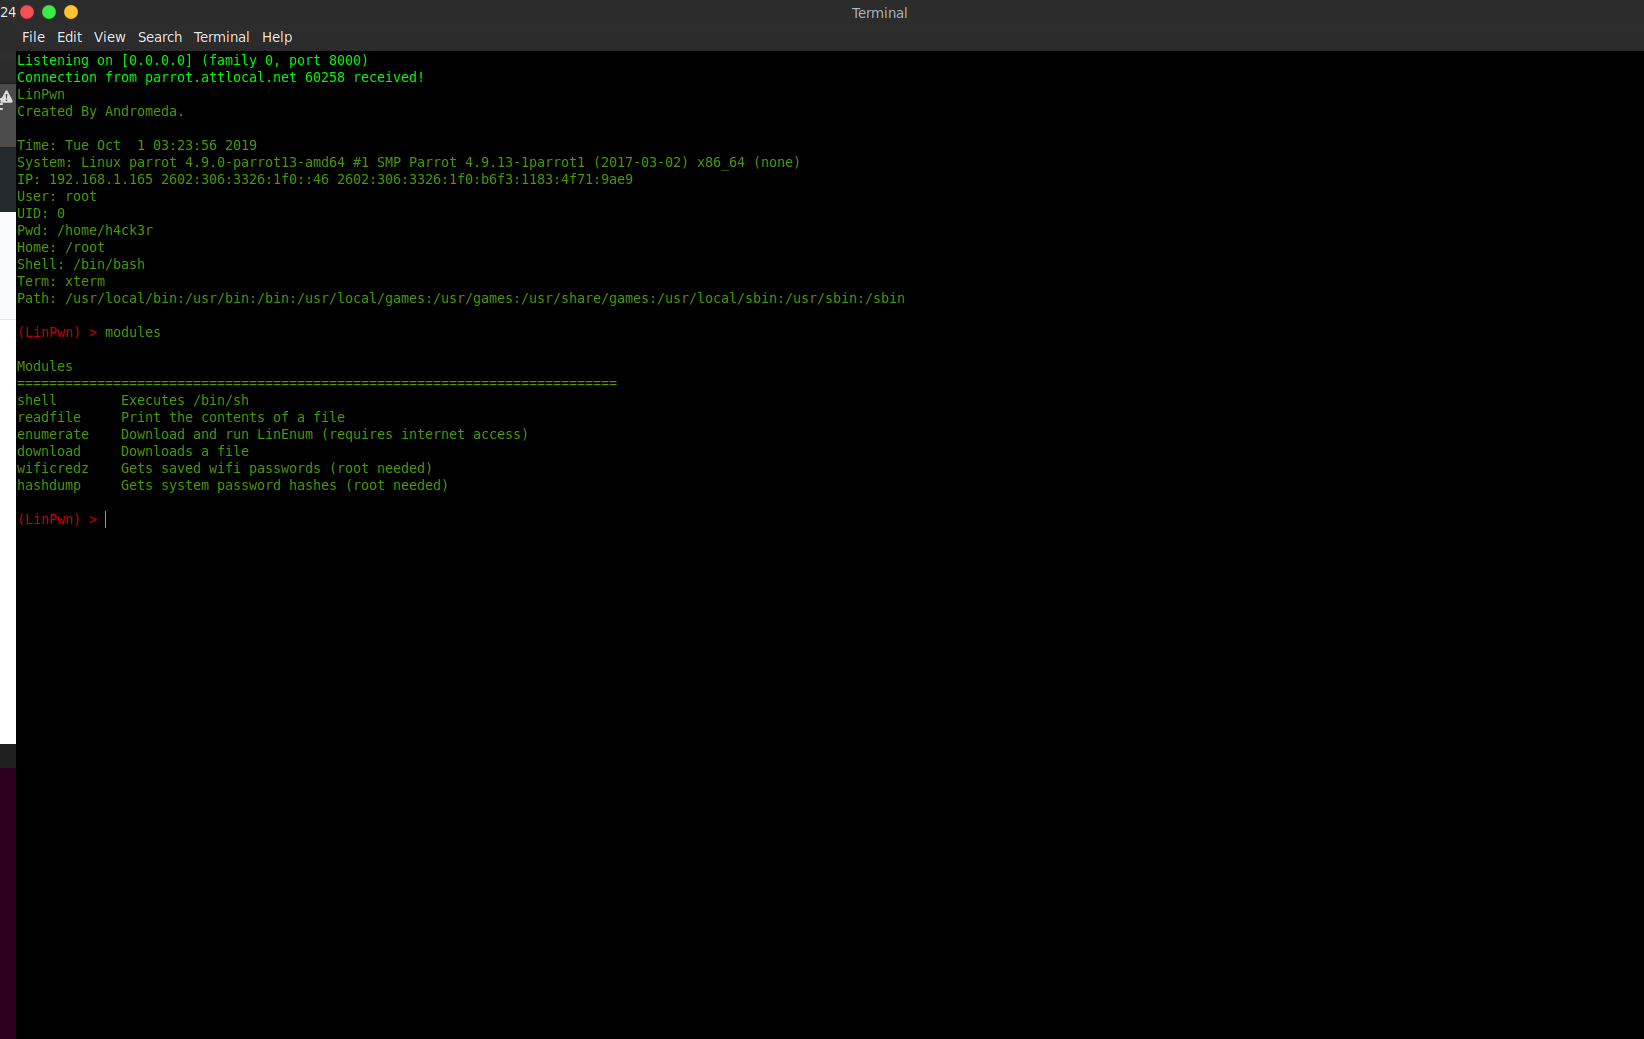 andromeda1957/linpwn
Outil interactif de post-exploitation pour l'escalade de privilèges sous Linux, l'énumération, l'exfiltration de fichiers et la récolte…
 synacktiv/windows_kernel_shadow_stack
Preuves de concept démontrant certains aspects de la mitigation shadow stack du noyau Windows.
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 abstractclass/cloudprivs
Déterminer les privilèges à partir d'identifiants cloud via des tests par force brute.
 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…
 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
 dev-2null/kerberosrun
Un petit outil pour jouer avec Kerberos.
 mindsflee/winflesher
Cadre automatisé d'évaluation de la surface d'attaque pour Active Directory et les infrastructures locales, corrélant les vulnérabilités avec les…