

freebsd_kernel_hacking
 xcellerator/freebsd_kernel_hacking
Apprendre le hacking du noyau FreeBSD - Exercices
privilege-escalationpersistence-mechanismsexploitation+3
66
xcellerator/freebsd_kernel_hackingApprendre le hacking du noyau FreeBSD - Exercices
 dinosn/mariadb-13-rce-lab
Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…
 flangvik/sharpapplocker
Portage en C# de la cmdlet PS Get-AppLockerPolicy
 xforcered/scmkit
Boîte à outils d'attaque de gestion de code source
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 wh04m1001/diagtrackeop
Exploit d'élévation de privilèges Windows abusant de SeImpersonate via DiagTrack RPC, utilisant Secondary Logon pour obtenir un jeton INTERACTIVE et…
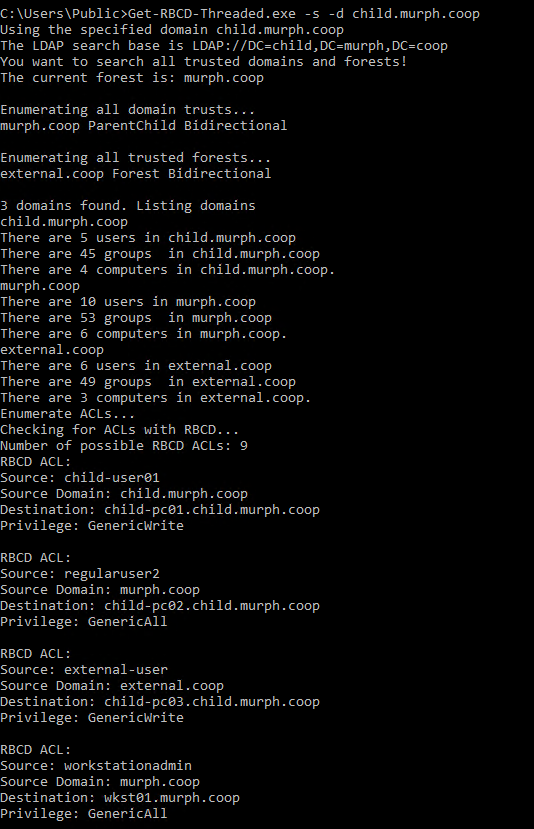 fatrodzianko/get-rbcd-threaded
Outil pour découvrir les chemins d'attaque de délégation contrainte basée sur les ressources dans les environnements Active Directory
 deadjakk/reg1c1de
Scanner de permissions du registre écrit en C# pour trouver des vecteurs potentiels d'élévation de privilèges dans le registre.
 blacksnufkin/pt-toolkit
Scripts d'exploitation et autres outils utiles lors de tests de pénétration ou d'engagements Red Team
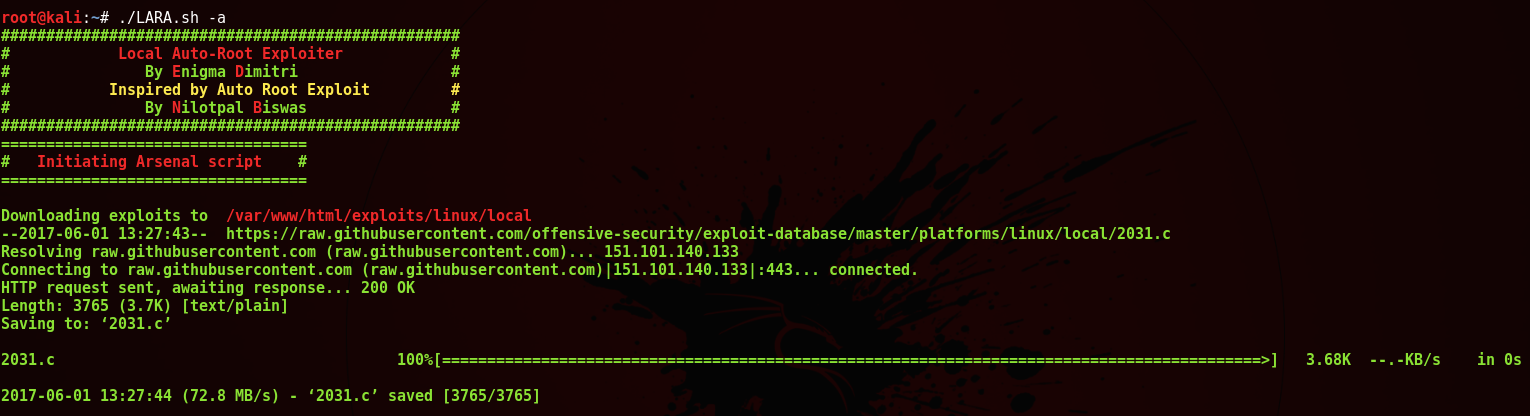 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter est un simple script bash qui vous aide à déployer des exploits root locaux depuis votre machine d'attaque lorsque…
 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
 mazx0p/mssqlbof
Une suite de fichiers objet Beacon pour Microsoft SQL Server qui implémente le protocole TDS 7.4 directement sur le réseau.
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 davidcarliez/cve-2026-49176_lpe_poc
Preuve de concept d'escalade de privilèges locaux pour la vulnérabilité Windows WalletService corrigée en juillet 2026.
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 rootkitsmm-zz/win10pcap-exploit
Exploiter le pilote Win10Pcap pour activer certains privilèges dans le jeton de notre processus (élévation de privilèges locale)
