

wasmforge
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+9
praetorian-inc/wasmforgeWasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 haplessidiot/ageverificationbypass
Contourner le service de vérification d'âge de redhat
 ssteelfactor-oss/kestrel
Outil d'énumération de sécurité Active Directory à faible observabilité utilisant les interfaces natives ADSI/COM. Énumère les ACL, la délégation,…
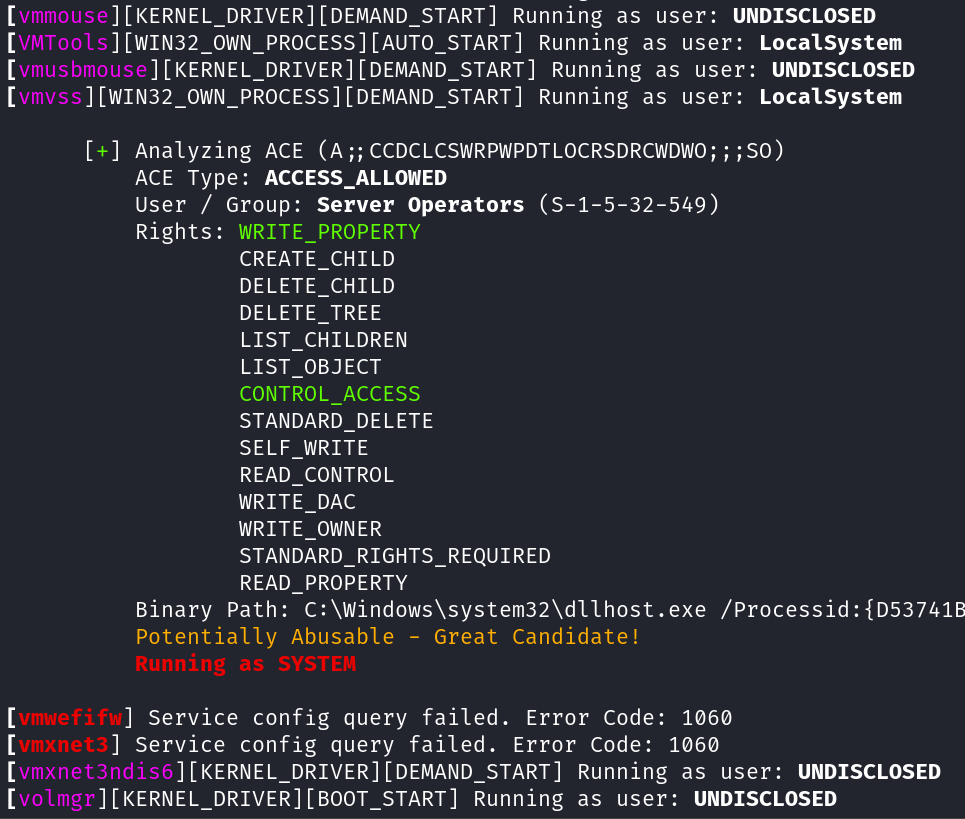 t3l3machus/aceshark
ACEshark est un utilitaire conçu pour l'extraction et l'analyse rapides des configurations de services Windows et des entrées de contrôle d'accès,…
 voidsecsoftwares/voidsyscall
Implant & C2 multiplateforme basé sur les appels système — appels système directs (Win), appels système bruts (Linux), canaux HTTPS/DNS/ICMP. Aucune…
 tastypepperoni/runaswintcb
Exploit C de preuve de concept qui exécute une DLL avec la protection WinTcb-Light depuis l'espace utilisateur, démontrant une primitive d'élévation…
 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.
 mitchmoser/lacheck
Assembly multithreadé en C# .NET pour énumérer les privilèges administratifs locaux sur les hôtes Windows via SMB, WMI et WinRM, avec intégration…
 frkngksl/silentnimvest
Implémentation Nim de la méthode d'extraction d'identifiants à partir des ruches SAM/SECURITY de sud0Ru (alias SilentHarvest)
 nccgroup/ncloader
Un utilitaire d'injection de DLL compatible session 0
 hackerhouse-opensource/mssettingsdelegateexecute
Contourner l'UAC sur Windows 10/11 x64 en utilisant la clé de registre DelegateExecute de ms-settings.
 puckblush/tofu
Outil de piratage du système de fichiers Windows hors ligne pour Linux
 octoberfest7/enumprotections_bof
Un BOF pour énumérer les processus système, leurs niveaux de protection, et plus encore.
 malwaretech/hiddendesktop
Créer et énumérer des bureaux cachés.
 0xhossam/uncanny
Une autre nouvelle primitive de coercition avec LPE - coercition NTLM de compte machine depuis un utilisateur non-administrateur via des expériences…
 grines/scour
Framework d’exploitation AWS basé sur des modules pour les tests d’équipe rouge et l’analyse d’équipe bleue. Émule des modèles d’attaque dans le plan…
 alperenugurlu/ad_enumeration_hunt
Boîte à outils PowerShell pour les tests de pénétration Active Directory, comprenant l'énumération des domaines/utilisateurs/groupes, l'analyse des…
 watchdogsecurity/ring3-kit
Cache le processus du Gestionnaire des tâches en utilisant le hooking de l'API NT (NtQuerySystemInformation)