Active-Directory-Exploitation-Cheat-Sheet

Une antisèche qui contient des méthodes courantes d'énumération et d'attaque pour Windows Active Directory.

Une antisèche qui contient des méthodes courantes d'énumération et d'attaque pour Windows Active Directory.

K8 Collection d'outils (Pénétration du réseau interne / Outils d'élévation de privilèges / Débordement à distance / Exploitation de vulnérabilités /…

Bibliothèque de piratage mémoire Windows

Curated library of 78 offensive security SKILL.md modules that prime Claude with expert red team methodology across web, AD, wireless, cloud, and…

Cybersecurity AI (CAI), le framework pour la sécurité de l'IA

Six degrés de l'administrateur de domaine

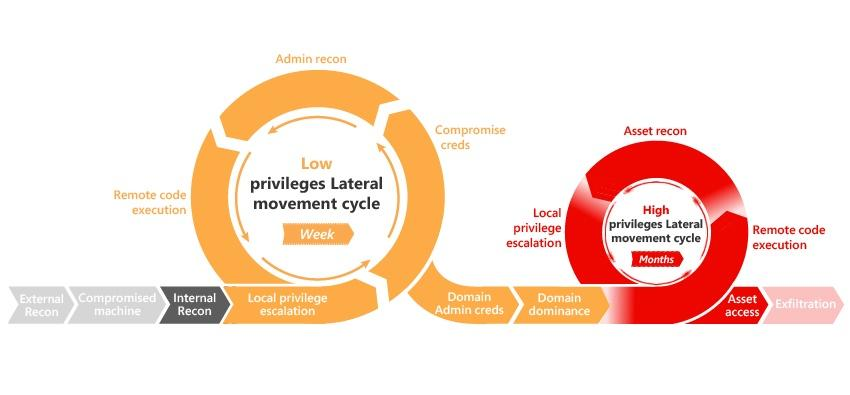
Notes complètes de red teaming couvrant les techniques de sécurité offensive, notamment l'injection de code, l'évasion de défense, le mouvement…

Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…

Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.

Contourner le contrôle de compte d'utilisateur Windows

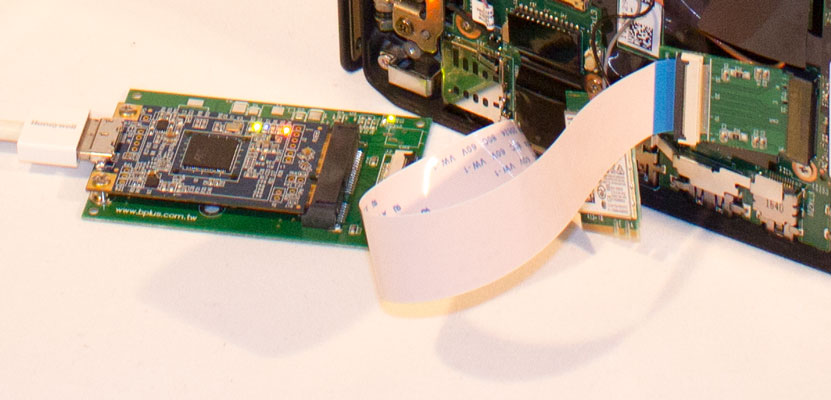
Logiciel d'attaque par accès direct à la mémoire (DMA)

Agent de hacking autonome pour Red Team

Builds nocturnes d'outils offensifs C# courants, fraîchement issus de leurs branches master respectives, construits et publiés de manière CDI à…

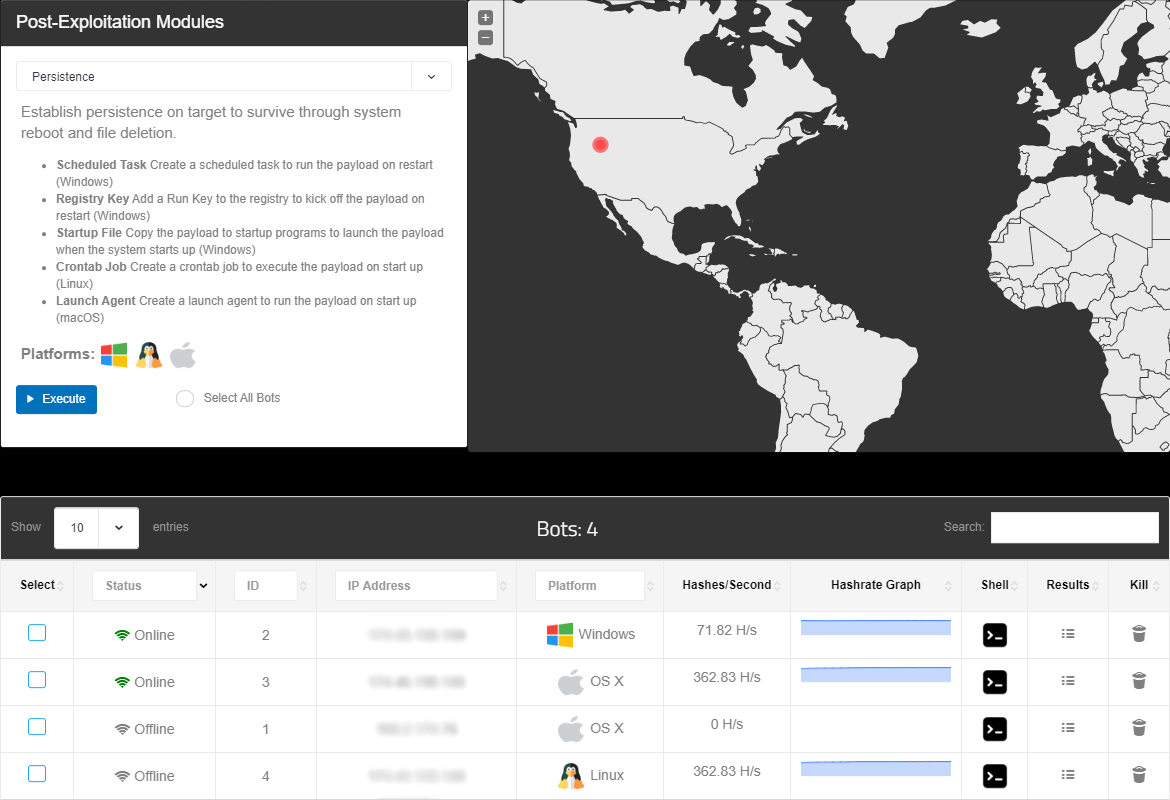
Un framework open-source de post-exploitation pour étudiants, chercheurs et développeurs.

Des choses (relativement) simples qui vous permettent de creuser un peu plus profondément que d'habitude.

Attaquez et défendez Active Directory en utilisant des activités modernes de tradecraft adversaire post-exploitation.

Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…

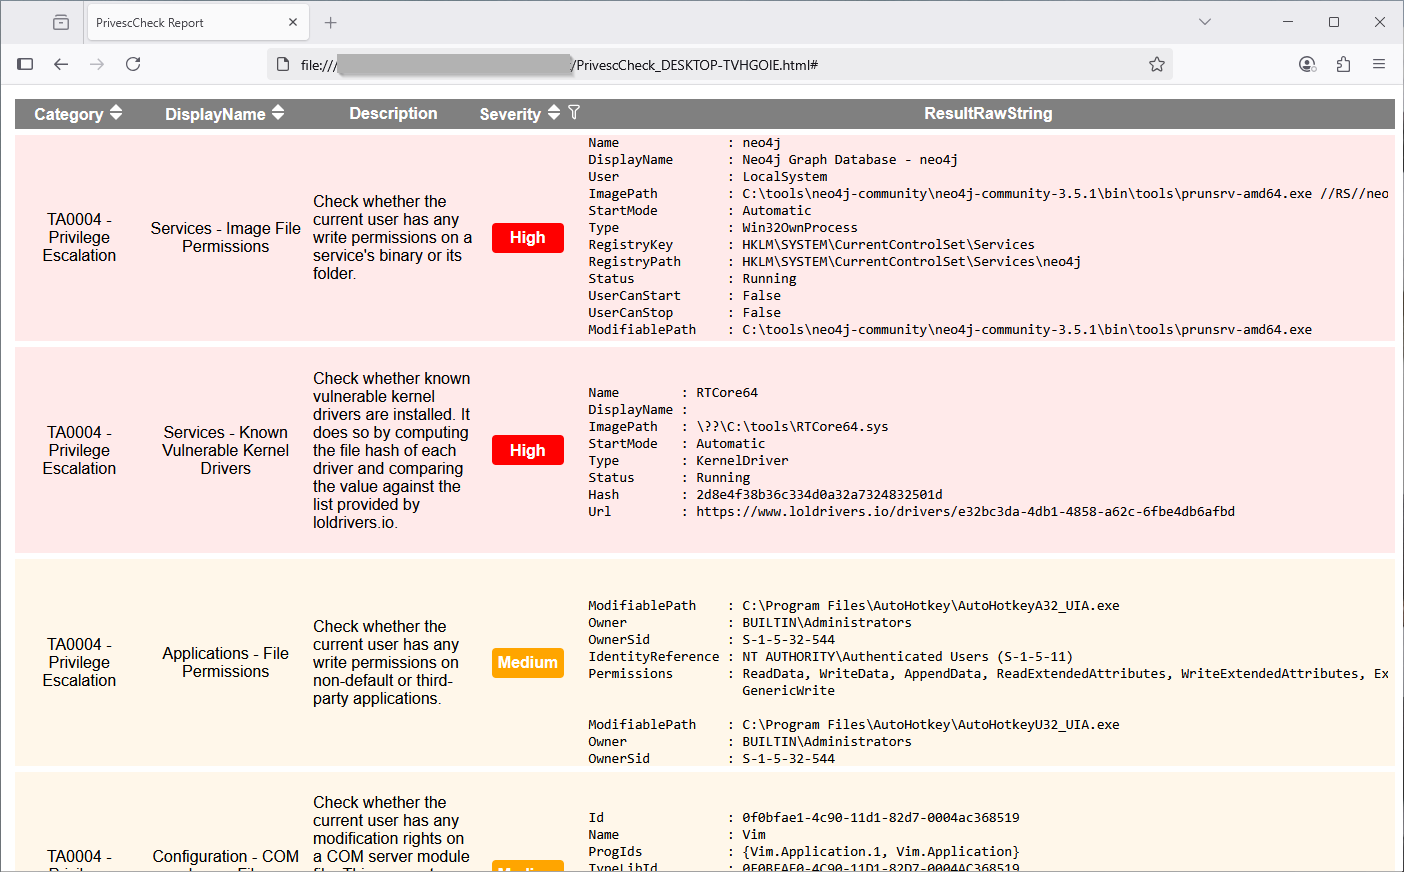
Privilege Escalation Enumeration Script for Windows