

XeytanWin32-RAT
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
privilege-escalationpersistence-mechanismsexploitation+8
20
melardev/xeytanwin32-ratTRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
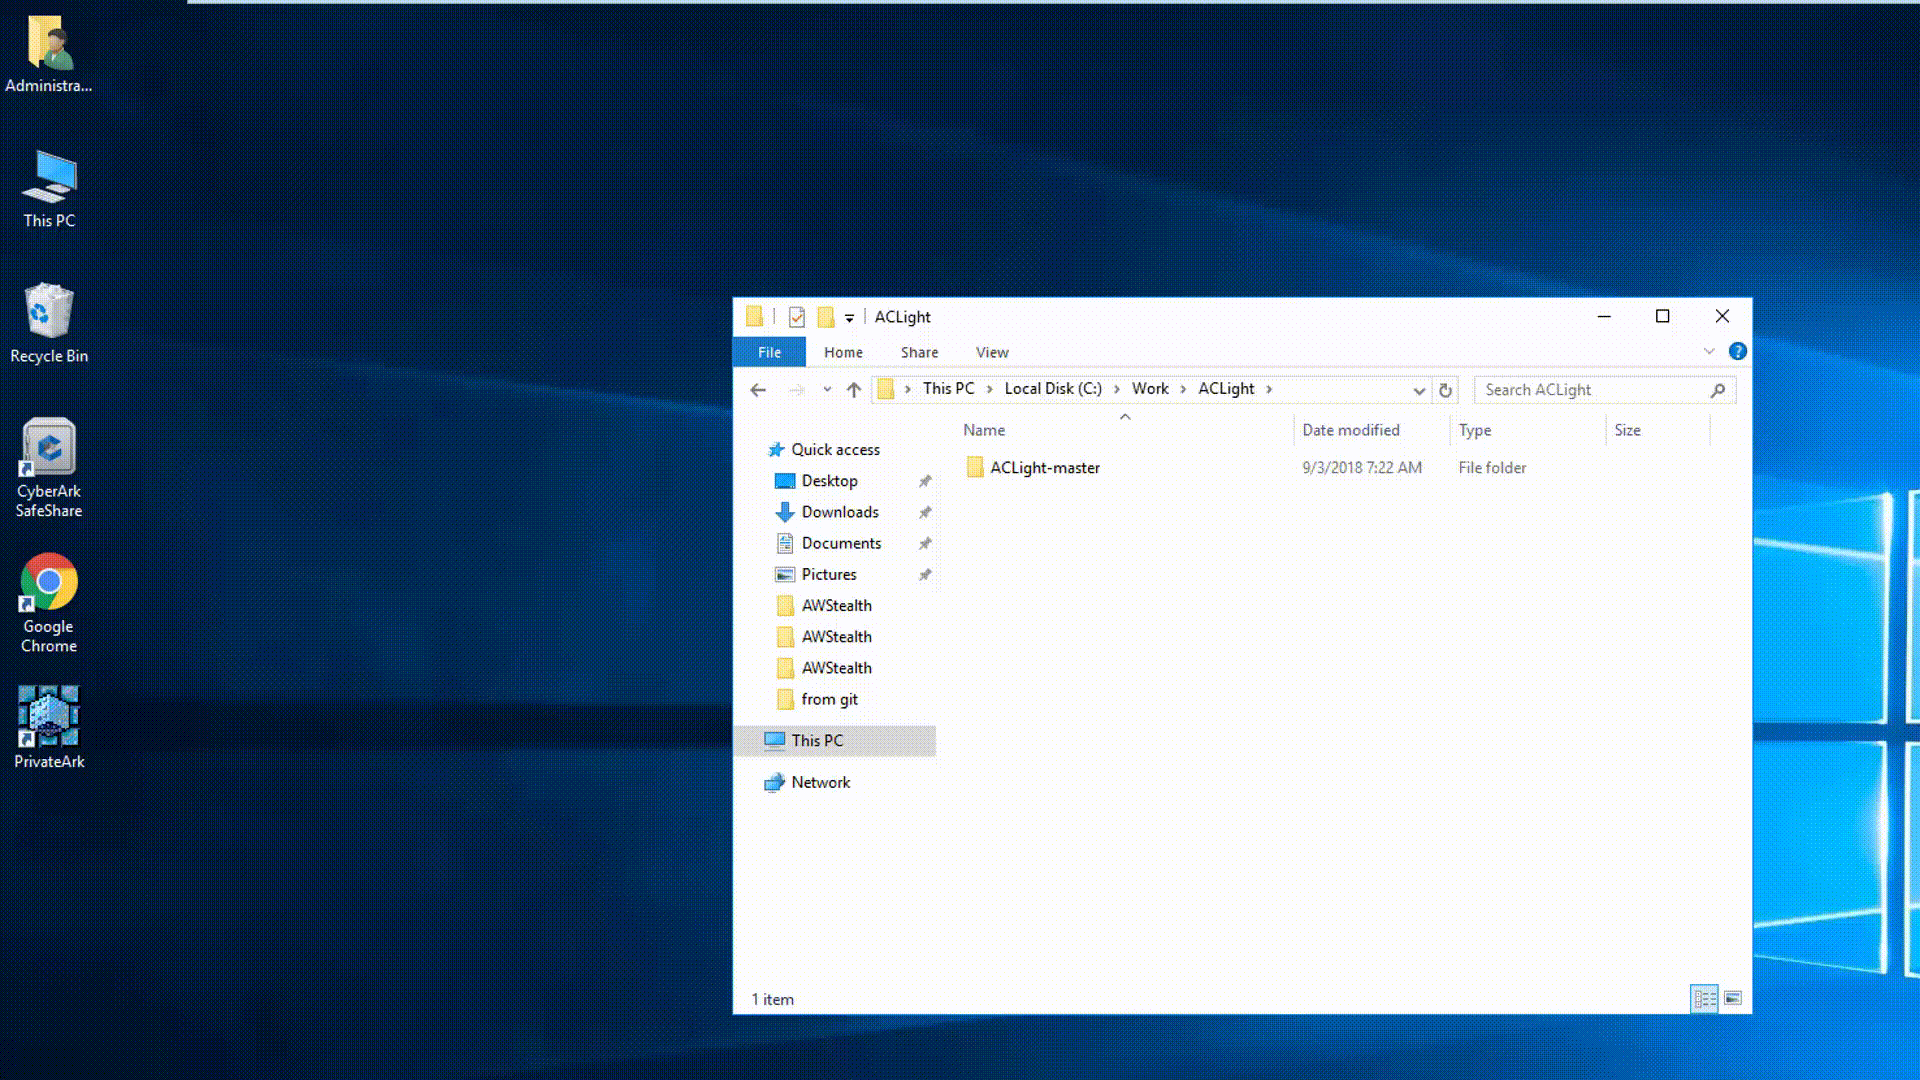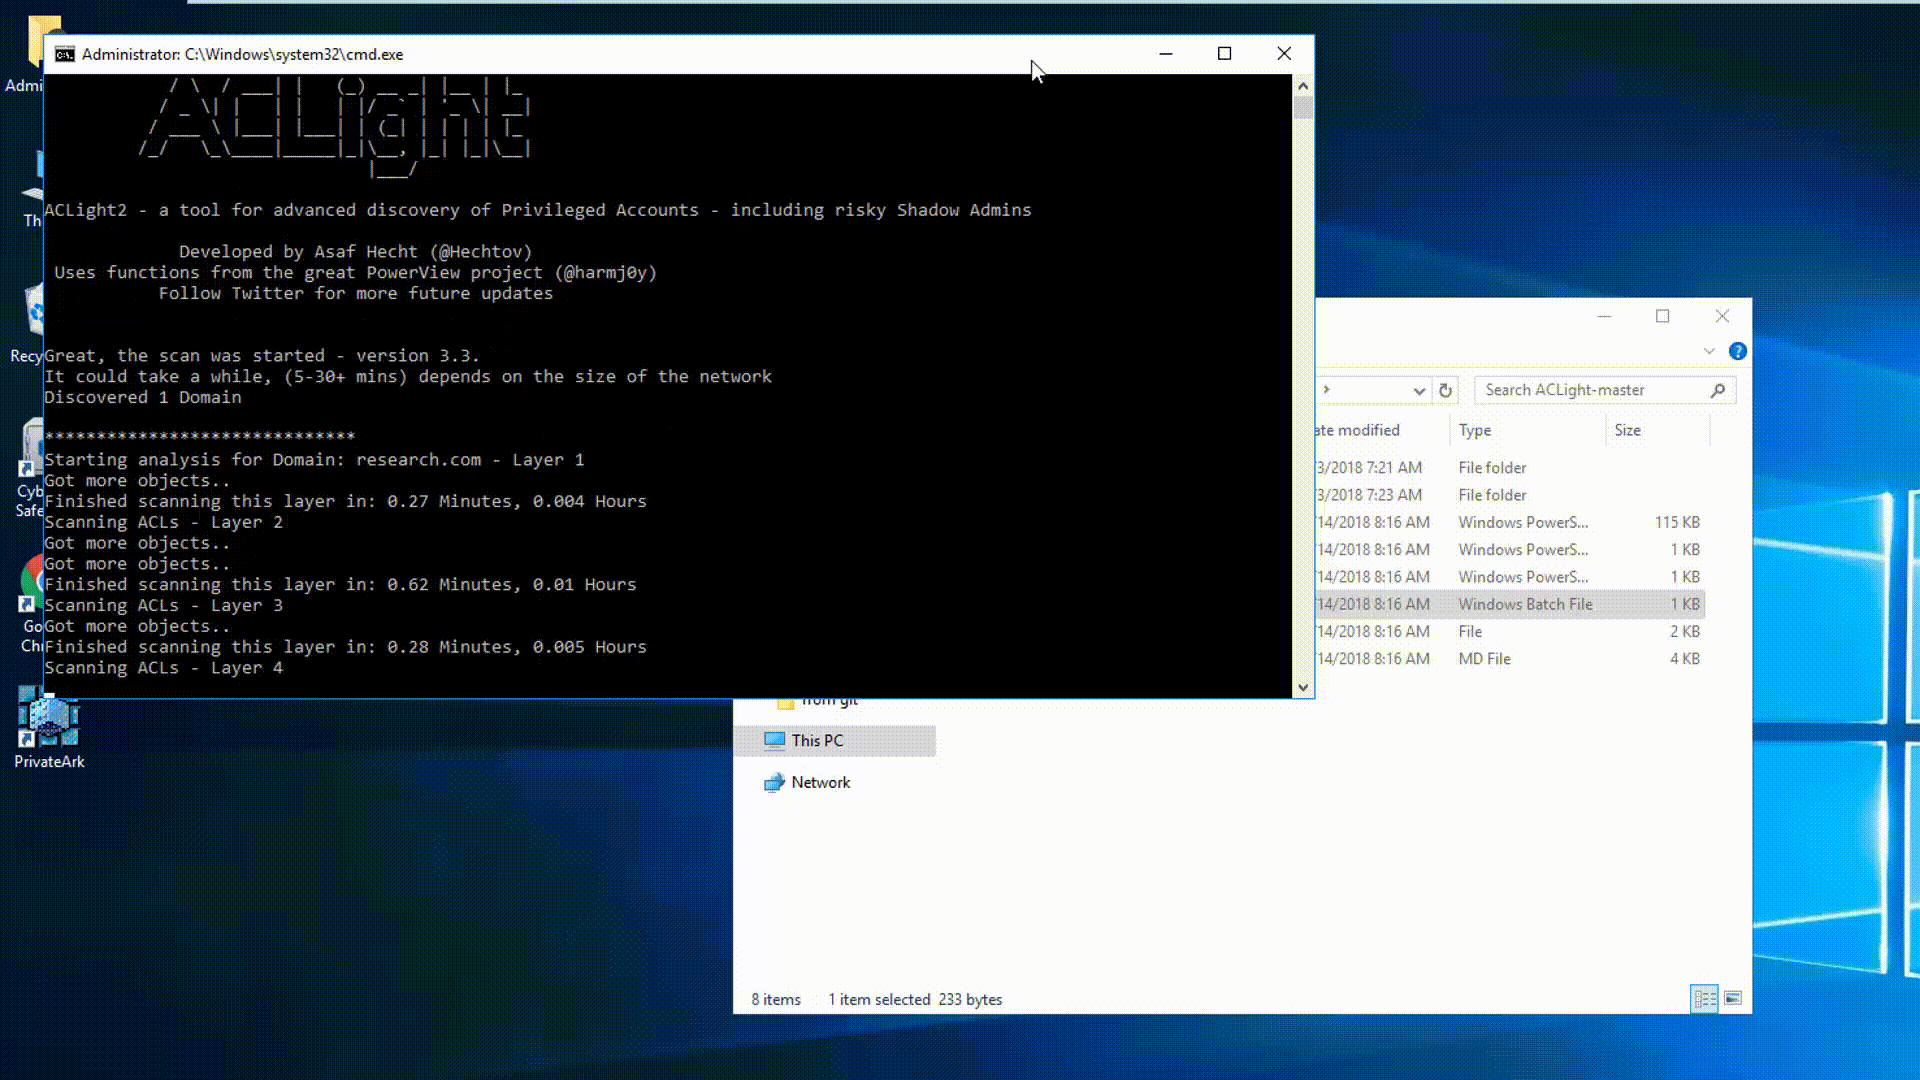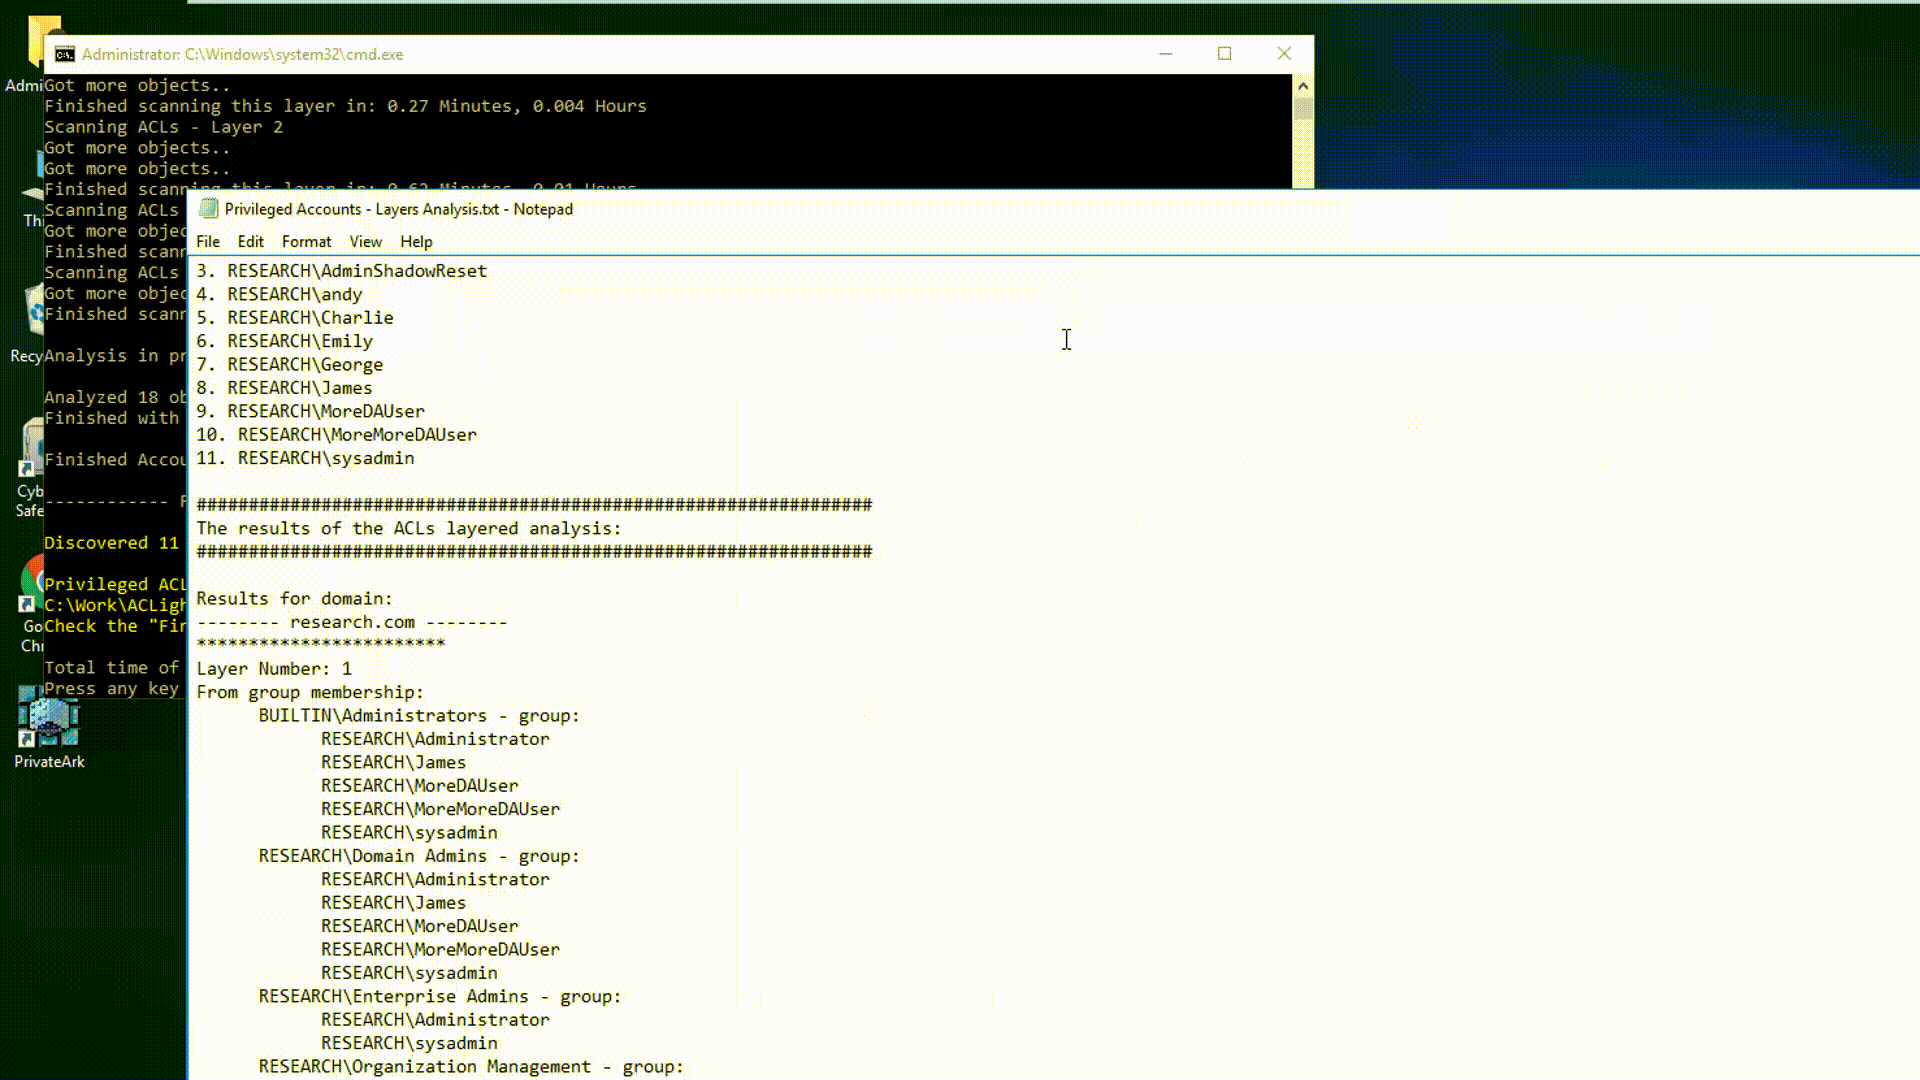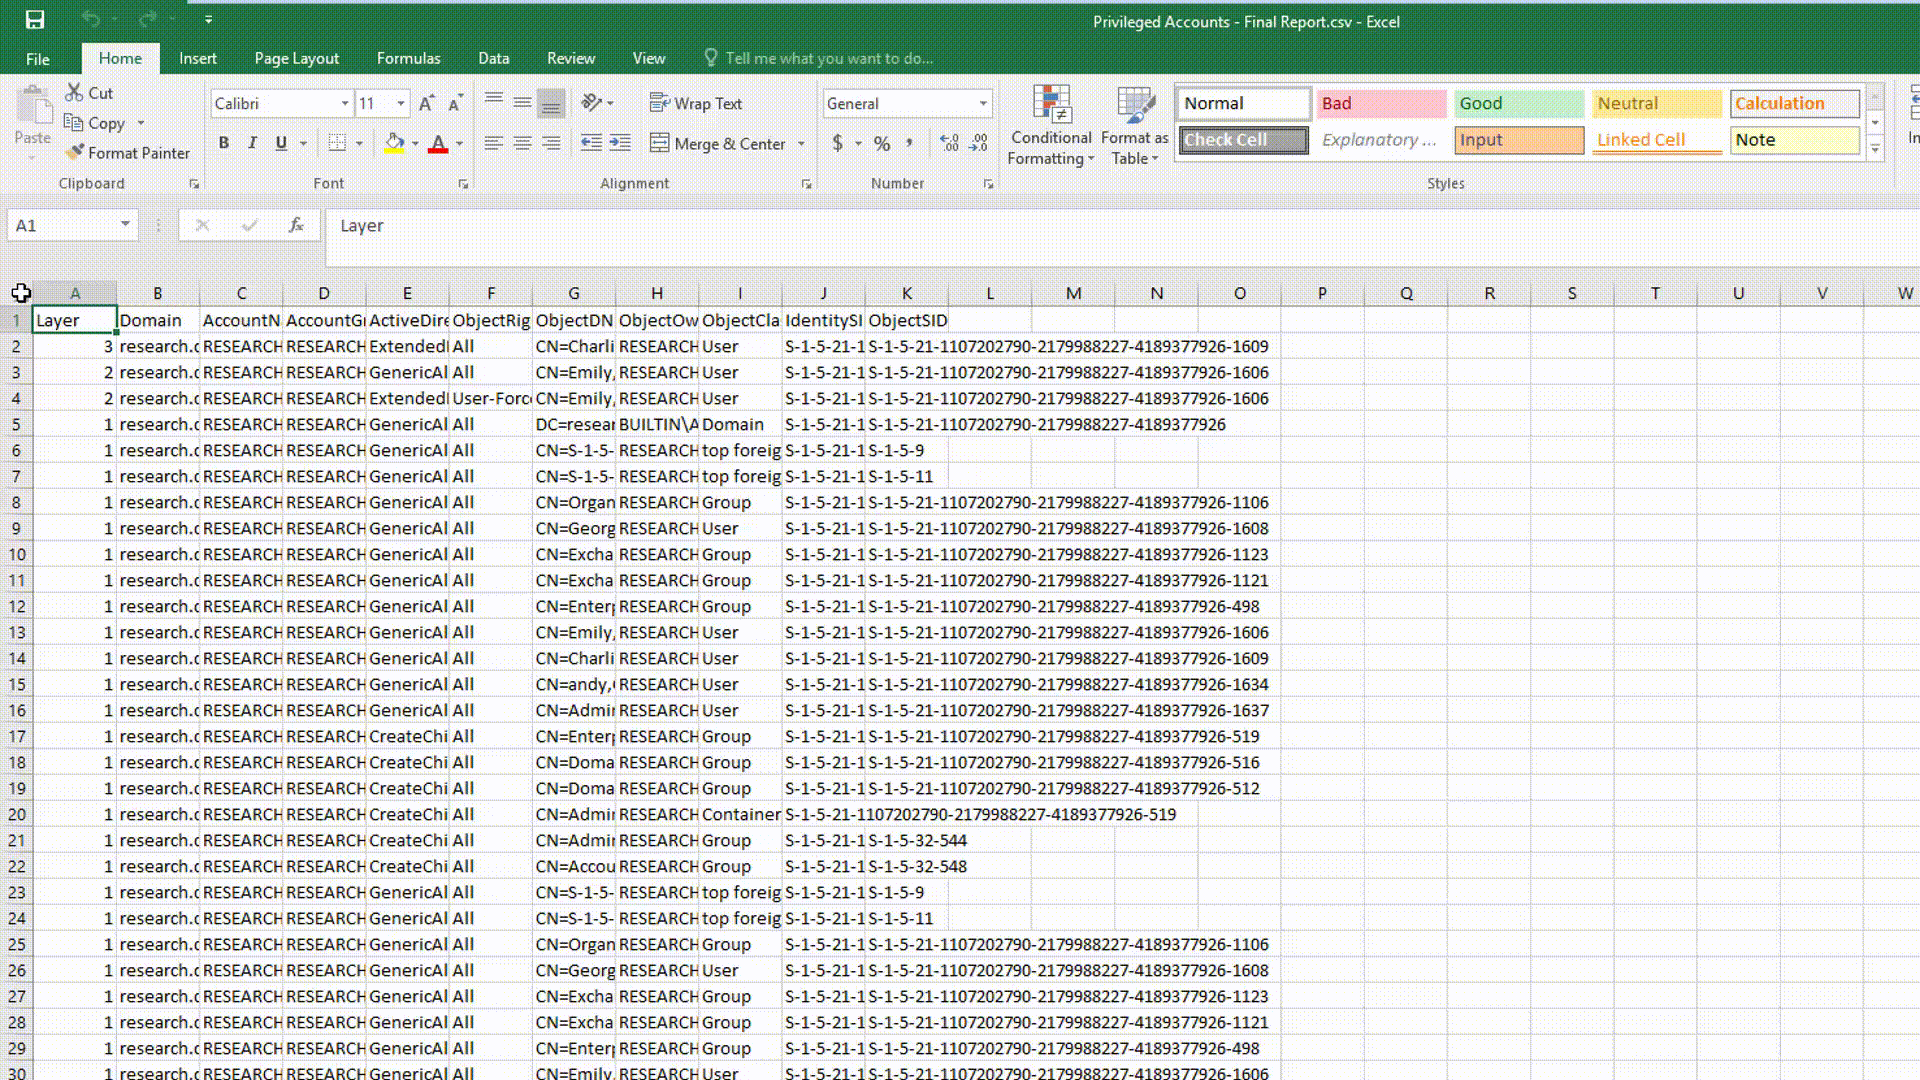 cyberark/aclight
Un script pour la découverte avancée des comptes privilégiés - inclut les Shadow Admins
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…
 omerya/invisi-shell
Cachez votre script Powershell à la vue de tous. Contournez toutes les fonctionnalités de sécurité de Powershell.
 dsnezhkov/zombieant
Zombie Ant Farm : Primitives et outils offensifs pour l'évasion des EDR sous Linux.
 cobbr/elite
Elite est le composant côté client du projet Covenant. Covenant est un framework de commande et de contrôle .NET qui vise à mettre en évidence la…
 theofficialflow/trinity
Trinity Exploit - Évasion d'émulateur
 h00die/msf-testing-scripts
Modules Metasploit en cours de test
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 knqyf263/redis-exploitation
CONFIG SET
 mvrozanti/rat-via-telegram
Outil d'administration à distance Windows via Telegram
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 dafthack/check-localadminhash
Check-LocalAdminHash est un outil PowerShell qui tente de s'authentifier sur plusieurs hôtes via WMI ou SMB en utilisant un hachage de mot de passe…
 irsl/php-bypass-disable-functions
Projet de démonstration pour contourner le contrôle de sécurité disable_functions de PHP sous Linux.
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 asekon/rootkit
Un rootkit pour ubuntu-16.04.6 (Linux 4.4). Peut masquer un processus, donner un accès root et se masquer lui-même
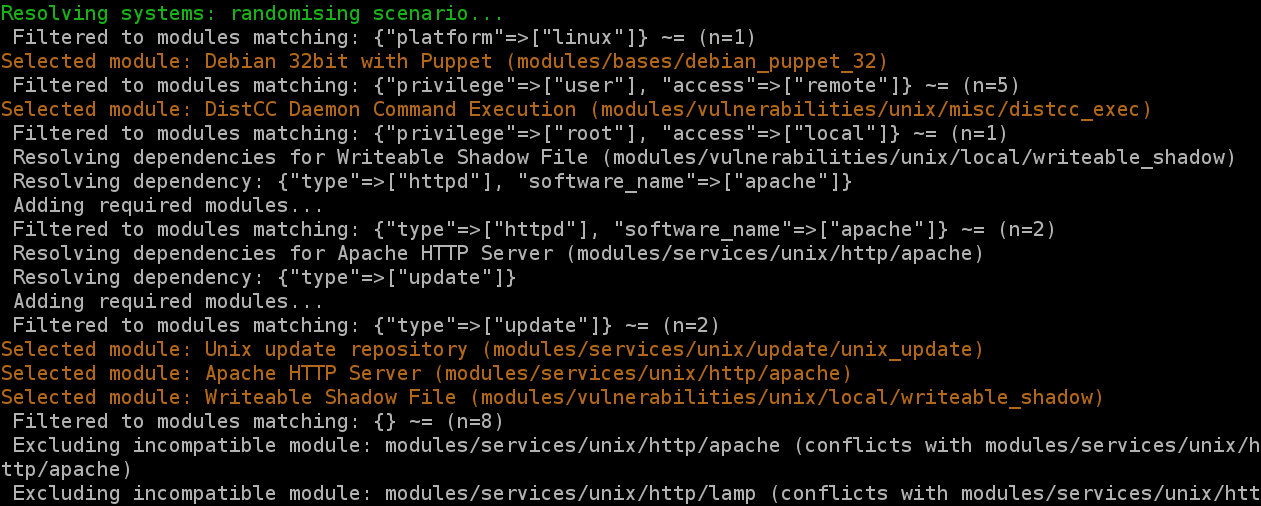 secgen/secgen
Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)