
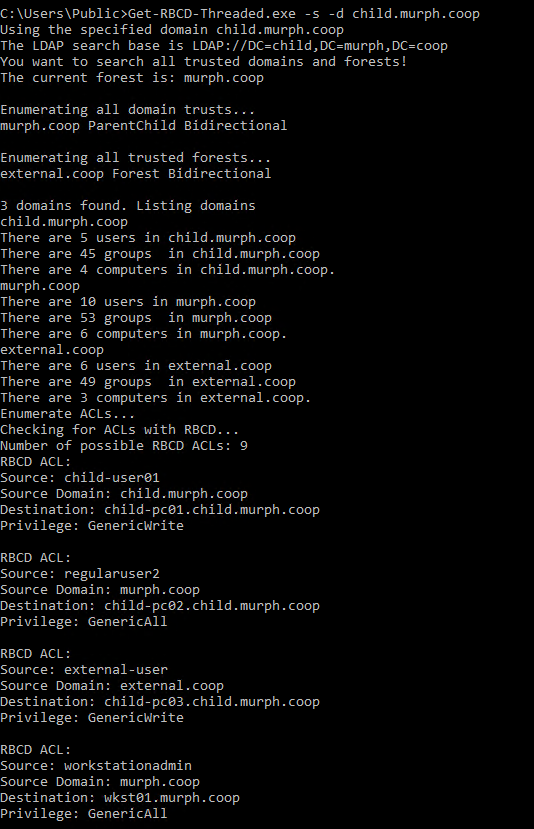
Get-RBCD-Threaded
 fatrodzianko/get-rbcd-threaded
Outil pour découvrir les chemins d'attaque de délégation contrainte basée sur les ressources dans les environnements Active Directory
privilege-escalationreconnaissancepenetration-testing+1
133
fatrodzianko/get-rbcd-threadedOutil pour découvrir les chemins d'attaque de délégation contrainte basée sur les ressources dans les environnements Active Directory
 secuproject/dllhijackingscanner
Ceci est un PoC pour contourner l'UAC en utilisant le détournement de DLL et l'abus de la vérification "Trusted Directories".
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 wiredpulse/invoke-hivedreams
Une capacité à identifier et corriger CVE-2021-36934 (HiveNightmare)
 connormcgarr/kernel-exploits
Exploits du noyau
 kougyokugentou/cve-2021-1675
Un petit script powershell pour désactiver le service de spouleur d'impression à l'aide de la configuration d'état souhaité.
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 arnaudluti/ps-cve-2021-21551
Script pour patcher vos ordinateurs de domaine concernant la CVE-2021-21551. Escalade de privilèges sur les machines qui ont le pilote…
 yaxser/backstab
Un outil pour tuer les processus protégés par un antimalware
 kaanaryoverflow/ipfire-2-25-auth-rce
ipfire 2.25 exécution de code à distance authentifiée

 telefonica/ibombshell
Outil pour déployer une invite de post-exploitation à tout moment
 telefonica/uac-a-mola
Cadre modulaire pour les attaques de contournement de l'UAC Windows et la mitigation, proposant le détournement de DLL, l'exécution sans fichier et…
 lightspin-tech/red-kube
Émulation d'adversaire Red Team K8S basée sur kubectl
 quantumcore/maalik
Framework de post-exploitation riche en fonctionnalités avec capacités de pivotement réseau.
 s3cur3th1ssh1t/namedpipepth
Passer le hash à un tube nommé pour l'impersonation de jeton