

PowerSploit
 zerodaylab/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
penetration-testing-frameworksprivilege-escalationreconnaissance+7
239
zerodaylab/powersploitPowerSploit - Un framework de post-exploitation PowerShell
 hlldz/reflexxion
RefleXXion est un utilitaire conçu pour aider à contourner les hooks en mode utilisateur utilisés par les AV/EPP/EDR, etc. Afin de contourner les…
 gmh5225/quickpgtrigger
Le test de résistance de votre contournement PG [projet à l'ancienne]
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 yeyintminthuhtut/awesome-red-teaming
Liste de ressources Awesome pour le Red Teaming
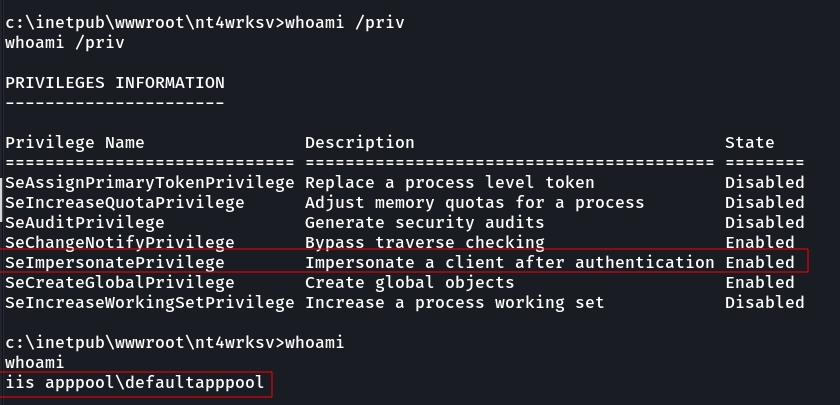 h3x0v3rl0rd/printspoofer
Outil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 sp00kyskelet0n/discordrat
Outil d'administration à distance pour Discord entièrement écrit en Python3
 h3x0v3rl0rd/linux-exploit-suggester
# Vérificateur de version du noyau Linux qui suggère des exploits connus d'élévation de privilèges locaux en fonction de la version du noyau du…
 fullshade/auto-elevate
Passer d'un compte Administrateur à faible intégrité à NT AUTHORITY\SYSTEM sans exploit d'élévation de privilèges locaux en combinant un…
 nccgroup/change-lockscreen
Outil offensif pour déclencher des authentifications réseau en tant que SYSTEM
 fuzzysecurity/standin
StandIn est un petit toolkit de post-exploitation AD .NET35/45
 azagarampur/byeintegrity-uac
Contourner UAC en détournant une DLL située dans le Native Image Cache
 s3cur3th1ssh1t/multipotato
Outil d'élévation de privilèges Windows exploitant les privilèges SeImpersonate via l'usurpation de canal nommé (Named Pipe), prenant en charge…
 twelvesec/rootend
Un outil d'énumération *nix et d'élévation de privilèges automatique.
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 cube0x0/sharpmapexec
Couteau suisse de tests d'intrusion natif Windows pour le mouvement latéral, l'accès aux identifiants, l'exfiltration de données et le scan de…
 al1ex/pentest-tools
Outils de pénétration intranet