

Archived
invoker
 ivan-sincek/invoker
Utilitaire de test d'intrusion et outil d'évaluation antivirus.
privilege-escalationmemory-forensicsexploitation+6
 sensepost/impersonate
Un outil d'usurpation de jeton Windows
 redsiege/persistassist
Cadre de persistance entièrement modulaire
 fr0gger/awesome_malware_techniques
Ceci est un dépôt de ressources sur les techniques de Malware.
 jedai47/cve-2018-7273
Exploit de proof-of-concept pour CVE-2018-7273, une vulnérabilité du pilote de disquette du noyau Linux permettant une escalade de privilèges locale…
 sqrtzeroknowledge/citrix_secure_access_lpe_0day
Il s'agit de l'exploitation de la vulnérabilité pour Citrix Secure Acccess.
 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
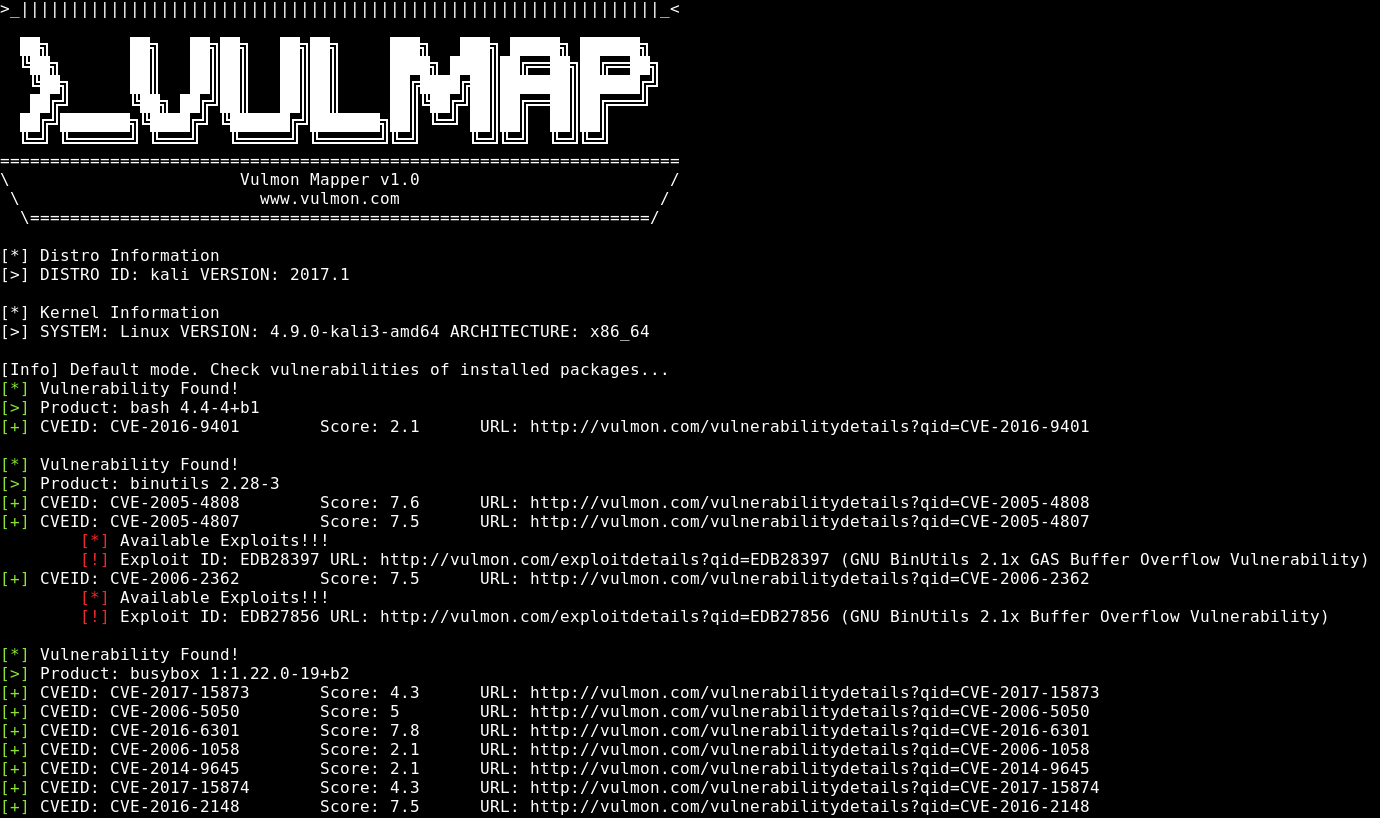 vulmon/vulmap
Vulmap Projet de scanners de vulnérabilités locaux en ligne
 h3x0v3rl0rd/mysql-udf-exploit
MYSQL UDF Exploit
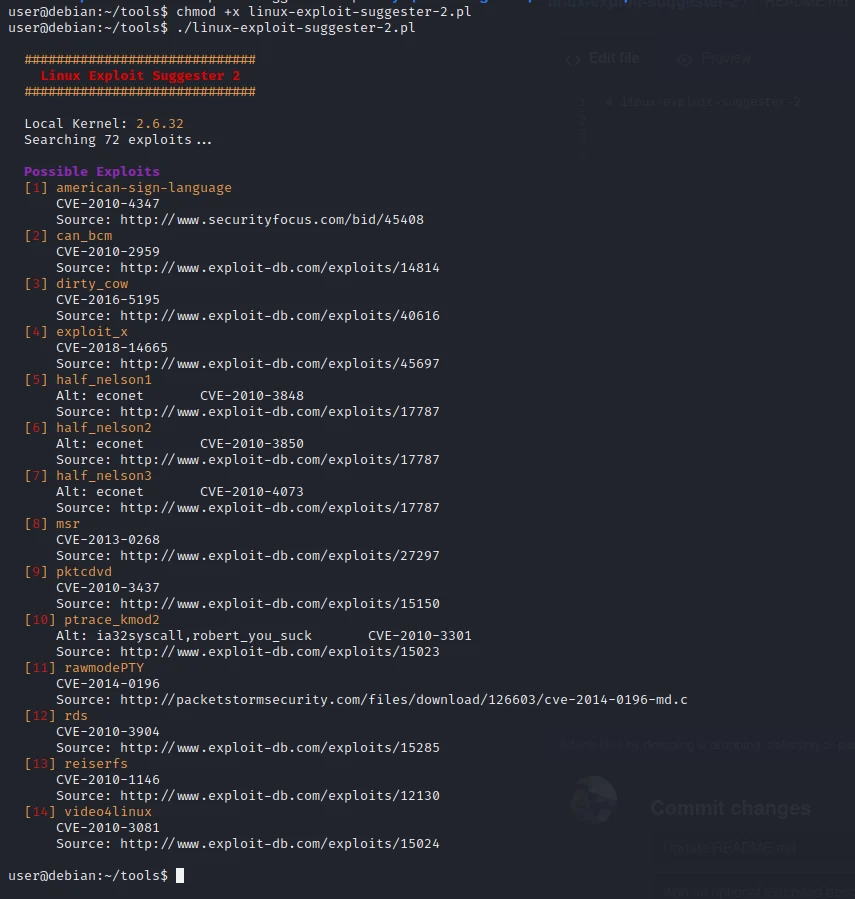 h3x0v3rl0rd/linux-exploit-suggester-2
Utilitaire de post-exploitation qui analyse la version du noyau/système d'exploitation et la configuration afin de suggérer les exploits d'élévation…
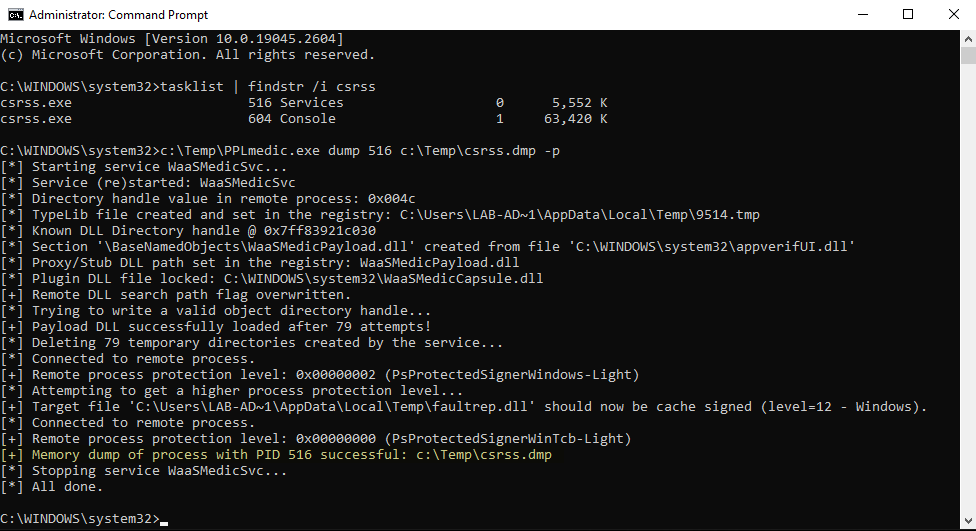 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 luantak/torat
ToRat est un outil d'administration à distance écrit en Go, utilisant Tor comme mécanisme de transport et RPC pour la communication.
 h3xduck/triplecross
Un rootkit Linux eBPF avec une backdoor, C2, injection de bibliothèques, détournement d'exécution, persistance et capacités de furtivité.
 boku7/spawn
Cobalt Strike BOF qui génère un processus sacrificiel, l'injecte avec du shellcode et exécute la charge utile. Conçu pour contourner les hooks…
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Escalade de privilèges Linux automatique via l'exploitation de cibles faciles, p. ex. gtfobins, pwnkit,…