

Zetsu
 chaelsoo/zetsu
Un système RAG personnel pour les connaissances en sécurité offensive.
osintprivilege-escalationreconnaissance+8
172il y a 3 mois
chaelsoo/zetsuUn système RAG personnel pour les connaissances en sécurité offensive.
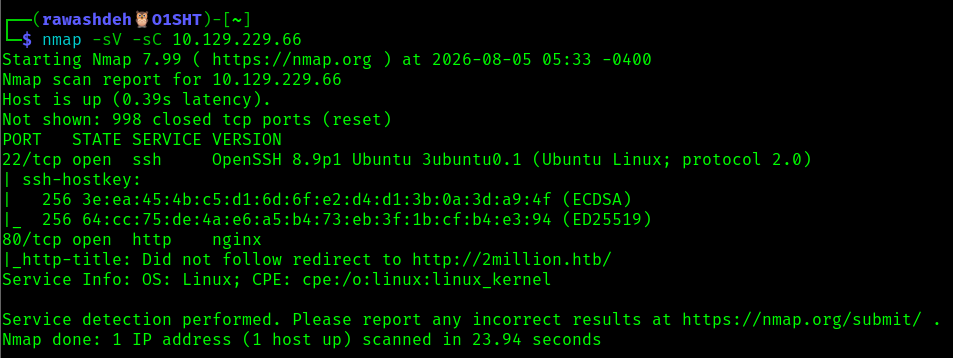 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapté pour Honor AAK-AN00 (MagicOS 10, noyau 6.6.89-android15). Mise à jour arrêtée indéfiniment.
 ivan-sincek/powershell-reverse-tcp
Scripts PowerShell pour communiquer avec un hôte distant.
 jvbotelho/ghosthound
GhostHound est une extension OpenGraph de BloodHound qui met en évidence la réanimation de tombstones Active Directory comme un chemin d'attaque de…
 nyxrecon/sudo-agent-ctf-
Write-up du CTF Sudo Agent (TryHackMe), avec énumération, exploitation web, stéganographie, SSH et élévation de privilèges via CVE-2019-14287.
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing
 gopartner/realme-c53-unlock-root
Déverrouillage du bootloader (CVE-2022-38694) & guide de root pour Realme C53 / RMX3760 (Unisoc T612)
 ridhinva/defender-privilege-escalation-scanner
Scanner : CVE-2026-41091/45498 Microsoft Defender LPE/DoS — scanner Python pour l'élévation de privilèges de Windows Defender (CISA KEV)
 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Analyse en rétro-ingénierie d'Agent Tesla, un infostealer basé sur .NET qui utilise l'injection APC, la manipulation de jetons et la persistance dans…
 nanashibx2/bx2-writeups
Writeups, walkthroughs et notes techniques de cybersécurité par Nanashi Bx2.
 blacksnufkin/axhunter
PoCs pour la famille de pilotes xhunter de l'anti-triche Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 et xhunter2.sys v2026.6.1.192…
 dopaminauta/onetwoseven-writeup
Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…
 rootsecdev/secretsstalker
Évaluation en lecture seule des informations d'identification d'applications Entra ID : énumère les autorisations Graph, l'Azure RBAC et les données…
 joertx07/printnightmare-detection-lab
Laboratoire SIEM Splunk simulant et détectant l'exploitation de la CVE-2021-34527 (PrintNightmare) à l'aide de Sysmon, des journaux d'événements…
 swelljoe/flar
Outil CLI léger qui exécute des agents de codage IA dans des sandboxes Bubblewrap isolées avec une isolation stricte du système de fichiers, du…
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) port d'exploit kernel pour le firmware Taiwan du REDMI K90 Pro Max (myron, WPMTWXM) — offsets, guide de compilation,…