
PrintSpoofer
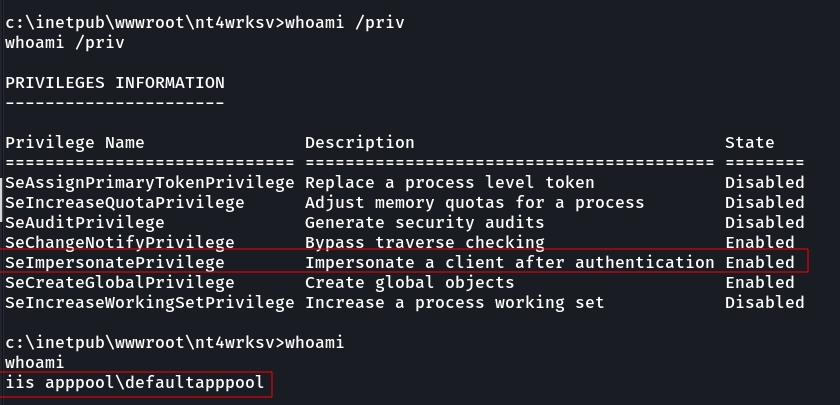
 h3x0v3rl0rd/printspoofer
Outil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…
privilege-escalationexploitationpost-exploitation+2
h3x0v3rl0rd/printspooferOutil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…
 pathtofile/pplrunner
Compile un pilote ELAM et un service qui lance un processus enfant signé en tant que processus protégé anti-malware léger (PPL) sous Windows, à des…
 sektioneins/suidguard
SUIDGuard - une extension du noyau TrustedBSD qui ajoute des mitigations pour protéger un peu plus les processus SUID/SGID
 roddux/germy
GERMY est un n-day du noyau Linux dans la discipline de ligne N_GSM.
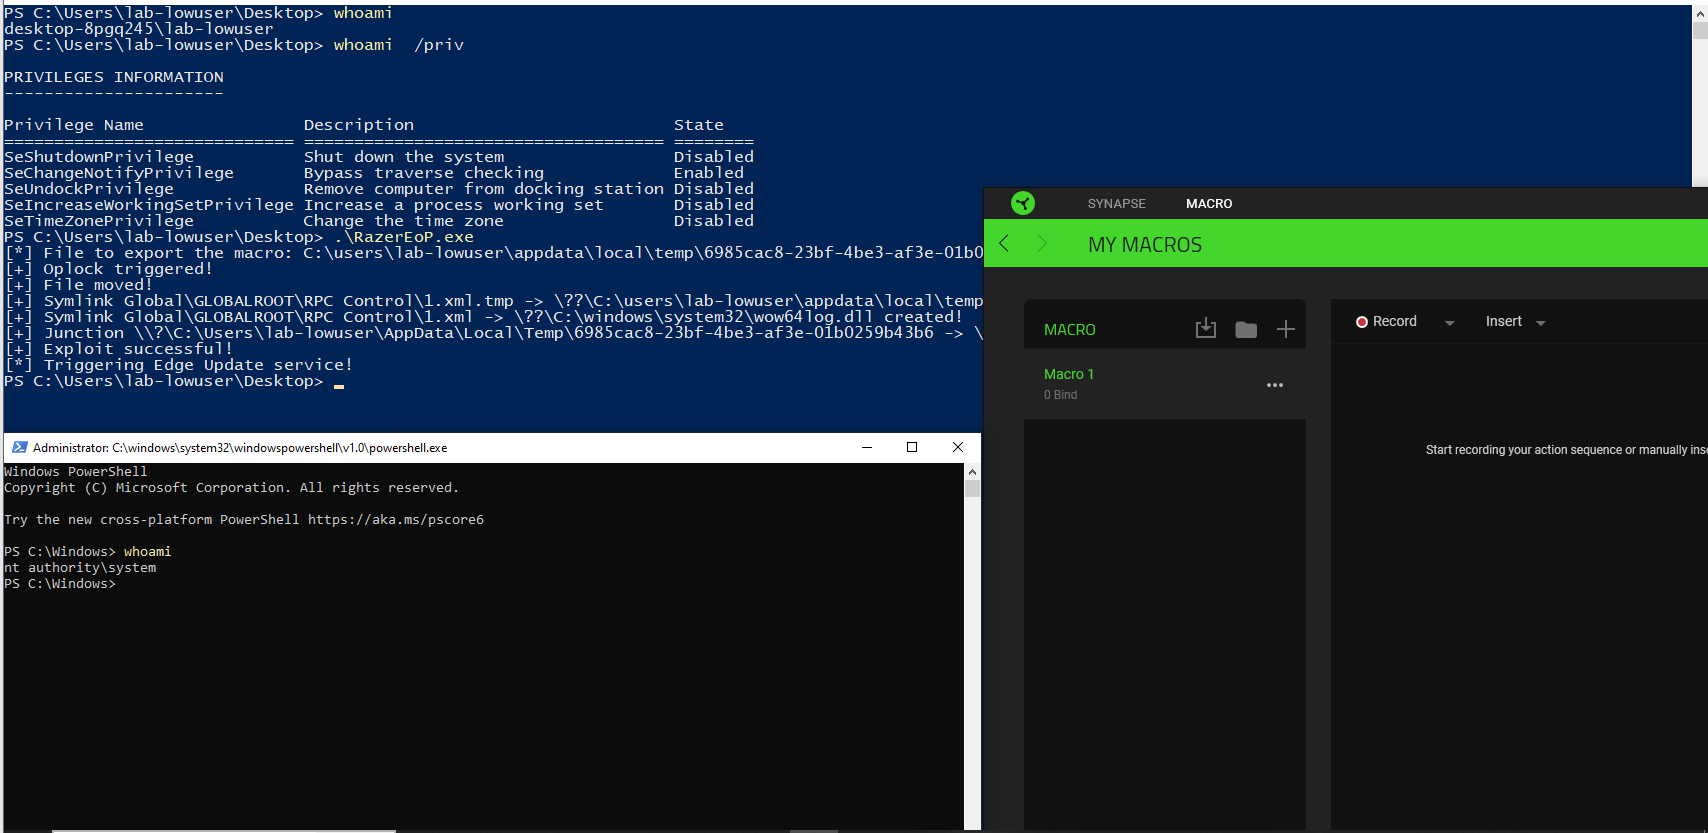 wh04m1001/razereop
Exploit de preuve de concept pour la suppression/déplacement arbitraire de fichiers via le service système Macro de Razer Synapse 3, démontrant une…
 last-byte/rippl
RIPPL est un outil qui exploite une faille en mode utilisateur uniquement pour manipuler les processus PPL sur Windows.
 lypd0/cve-2021-3156-checker
Vérificateur de version statique pour CVE-2021-3156 (escalade de privilèges sudo) qui identifie les systèmes vulnérables en analysant les chaînes de…
 kyle41111/sharpprivesc
Pratiquer le C# et rassembler plusieurs choses dans un seul programme. Encore des trucs de débutant. Vérifications de privesc et autres.
 vilmartuminskii/cve-2021-3156-sudo-lab
Projet éducatif développé en Python axé sur l'analyse de la vulnérabilité CVE-2021-3156 (Baron Samedit), une faille critique dans sudo qui permettait…
 mc493/kshield
Défense d'urgence du noyau Linux sans interruption de service et désarmement de la surface d'attaque. Hotpatching actif pour CVE-2026-98432 (RCE…
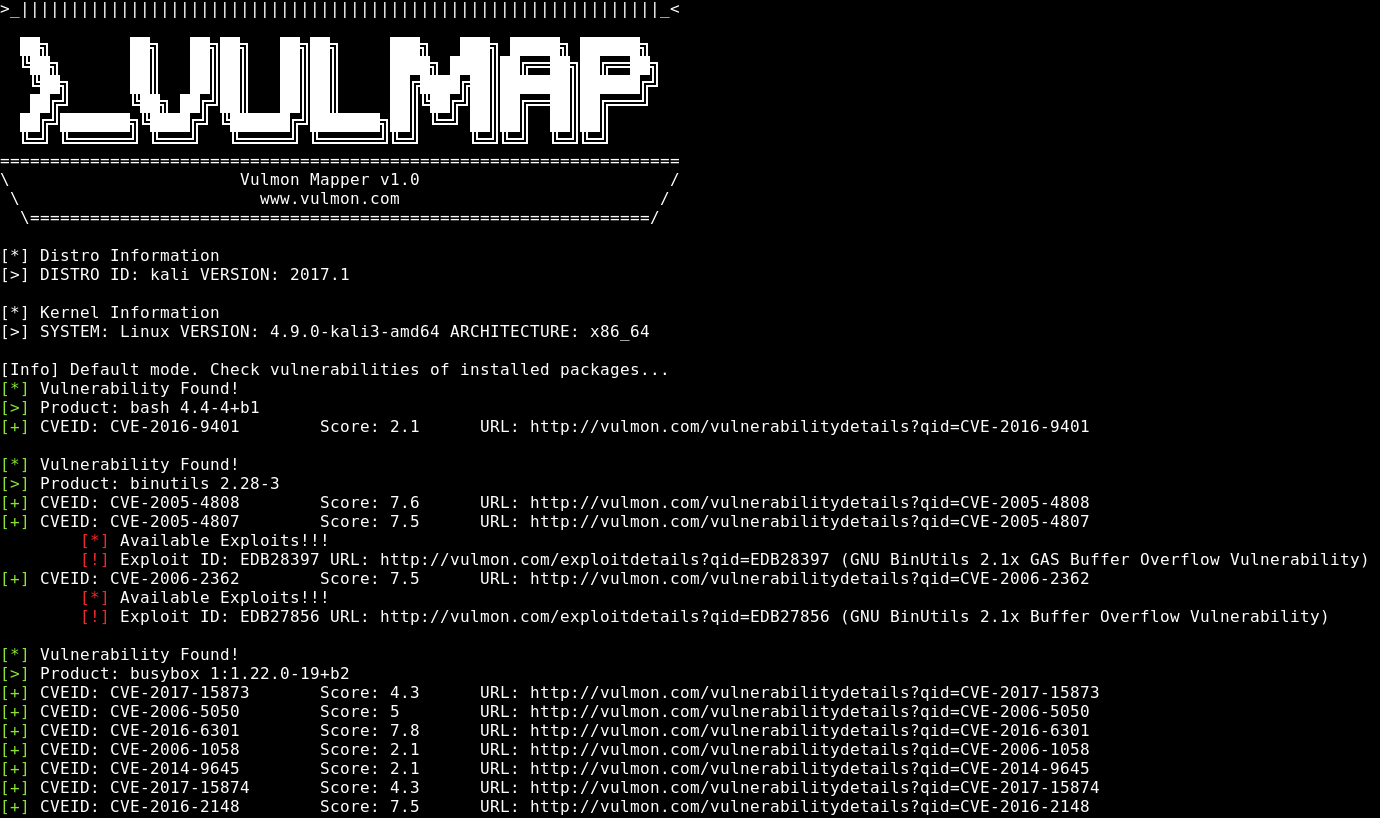 vulmon/vulmap
Vulmap Projet de scanners de vulnérabilités locaux en ligne
 gmh5225/quickpgtrigger
Le test de résistance de votre contournement PG [projet à l'ancienne]
 aniket2912/internal-network-penetration-testing
Module pédagogique sur les tests d'intrusion en réseau interne : méthodologie, vecteurs d'attaque, énumération, exploitation, élévation de privilèges…
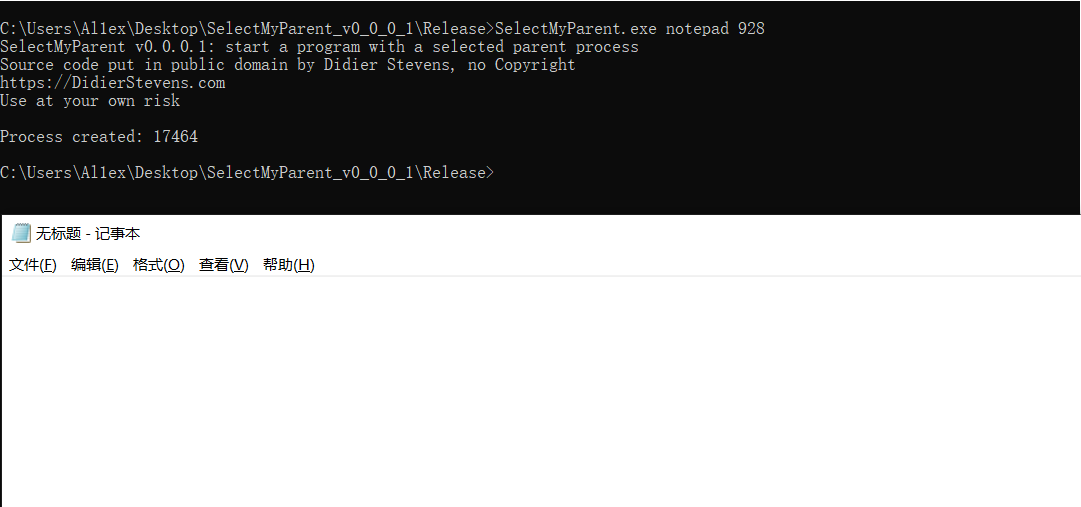 al1ex/selectmyparent
PPID Spoofing
 memoryo3o/bypassuac
Outil de contournement de l'UAC Windows utilisant une technique basée sur la liste blanche pour élever silencieusement les privilèges, compatible…
 mbadanoiu/mal-002
MAL-002 : Forcer le redémarrage du système via les MSI Windows installés
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing
 jedai47/cve-2018-7273
Exploit de proof-of-concept pour CVE-2018-7273, une vulnérabilité du pilote de disquette du noyau Linux permettant une escalade de privilèges locale…