
Archived
Trinity
 theofficialflow/trinity
Trinity Exploit - Évasion d'émulateur
embedded-systems-securityprivilege-escalationpayload-generation+3
 nickvourd/com-hunter
Outil de persistance par détournement COM Windows avec modes recherche, classique, Planificateur de tâches et TreatAs. Disponible en tant…
 klezvirus/driverjack
Détourner des services de pilotes valides pour charger des pilotes (signés) arbitraires en abusant des liens symboliques natifs et des chemins NT
 binderlabs/dircreate2system
Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM
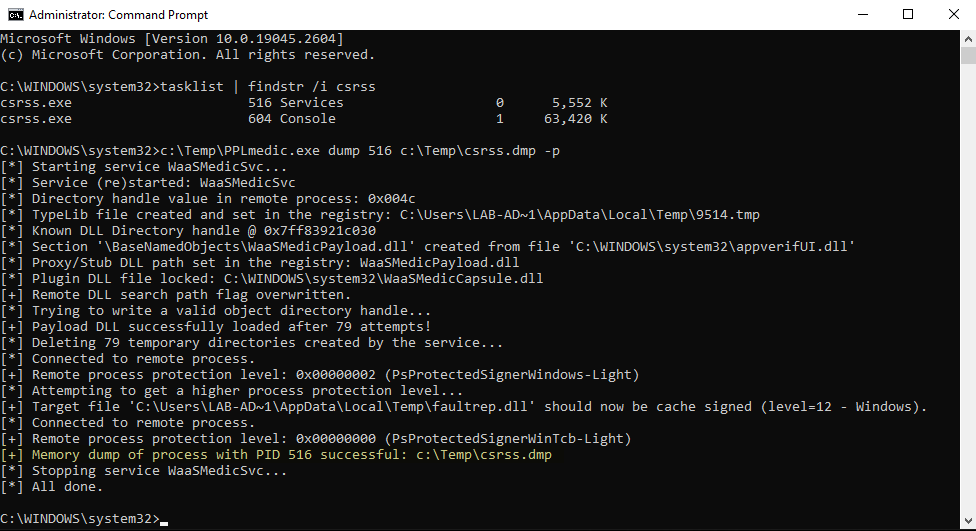 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
 lab52io/leakedhandlesfinder
Outil d'identification des handles de processus Windows divulgués
 sokarepo/coercedpotatordll
DLL réflexive pour élever les privilèges de NT Service à SYSTEM en utilisant le privilège SeImpersonateToken
 k8scout/k8scout
Déposez un seul binaire dans un pod Kubernetes compromis et cartographiez instantanément chaque chemin d'attaque réaliste vers cluster-admin, node…
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows
 dylandavis1/dscourier
Outil de preuve de concept exploitant l'API COM WinGet Configuration pour appliquer des configurations DSC via des binaires signés par Microsoft,…
 praetorian-inc/swarmer
Un outil pour convertir les fichiers d'exportation du registre Windows en fichiers de base de registre Windows (hive) qui peuvent être utilisés pour…
 grahamhelton/usp
Établit une persistance sur un système Linux en créant une règle udev qui déclenche l'exécution d'un payload spécifié (binaire ou script).
 brl/grlh
Preuve de concept exploitant une faille pour désactiver le vérificateur eBPF, permettant l'exécution de code eBPF arbitraire pour une élévation de…
 nccgroup/kubetcd
Post-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.
 principlecheck/kslkatzbof
Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…
 blacksnufkin/pt-toolkit
Scripts d'exploitation et autres outils utiles lors de tests de pénétration ou d'engagements Red Team
 slyd0g/dylibhijacktest
Découvrez les détournements DYLD_INSERT_LIBRARIES sur macOS