

AggressorScripts
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
penetration-testing-frameworksprivilege-escalationpayload-generation+5
1.5k
harleyqu1nn/aggressorscriptsCollection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 dev-2null/adcollector
Un outil léger pour extraire rapidement des informations précieuses de l'environnement Active Directory, tant pour l'attaque que pour la défense.
 hlldz/dazzleup
Un outil qui détecte les vulnérabilités d'élévation de privilèges causées par des erreurs de configuration et des mises à jour manquantes dans les…
 crisprss/rasmanpotato
Abuser du privilège Impersonate pour passer de Service à SYSTEM, comme le font les autres potatoes.
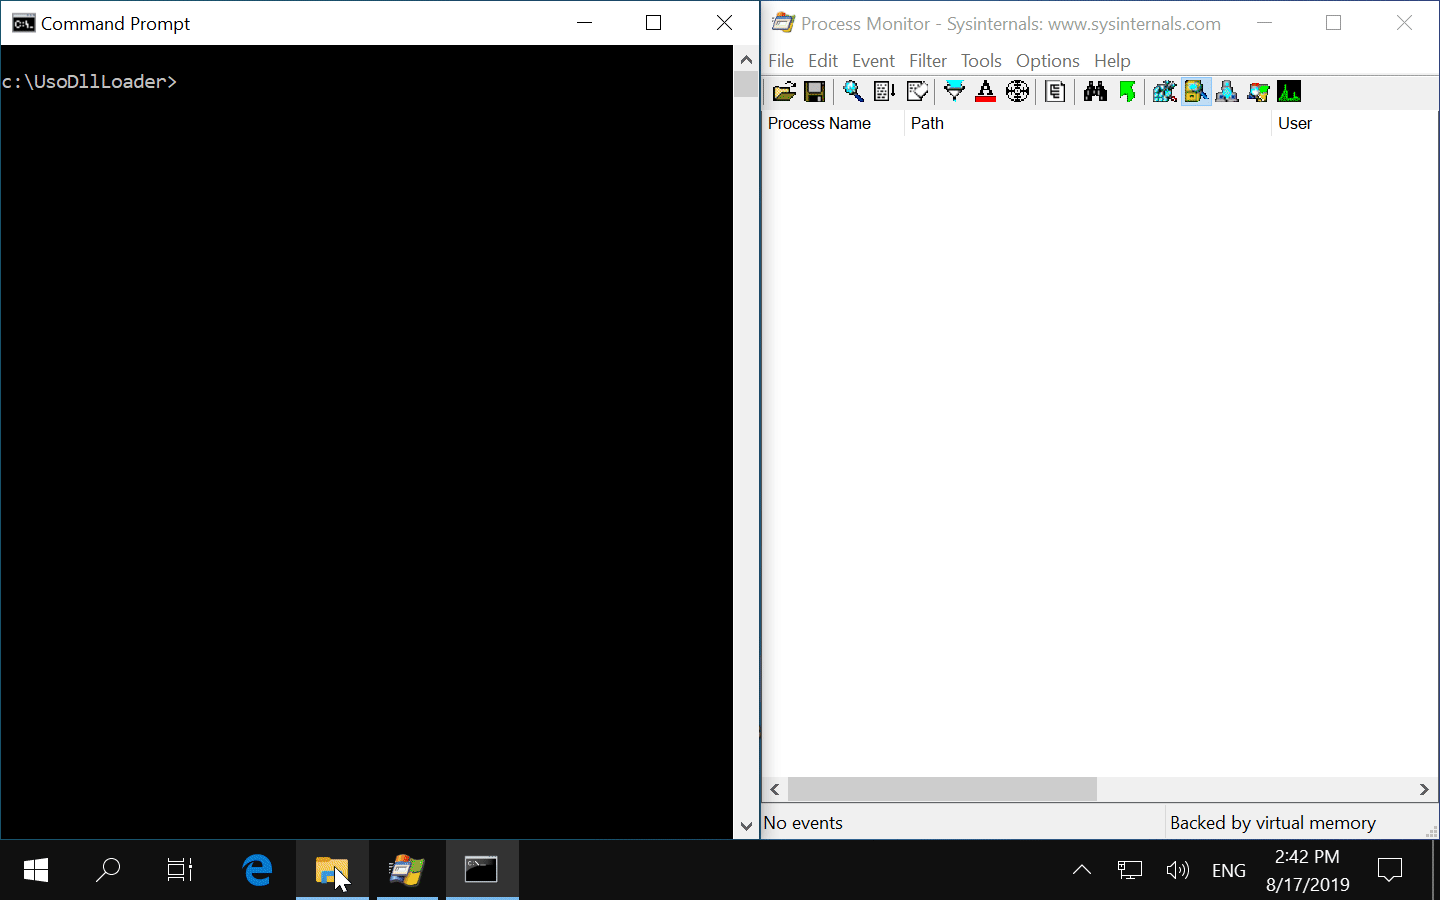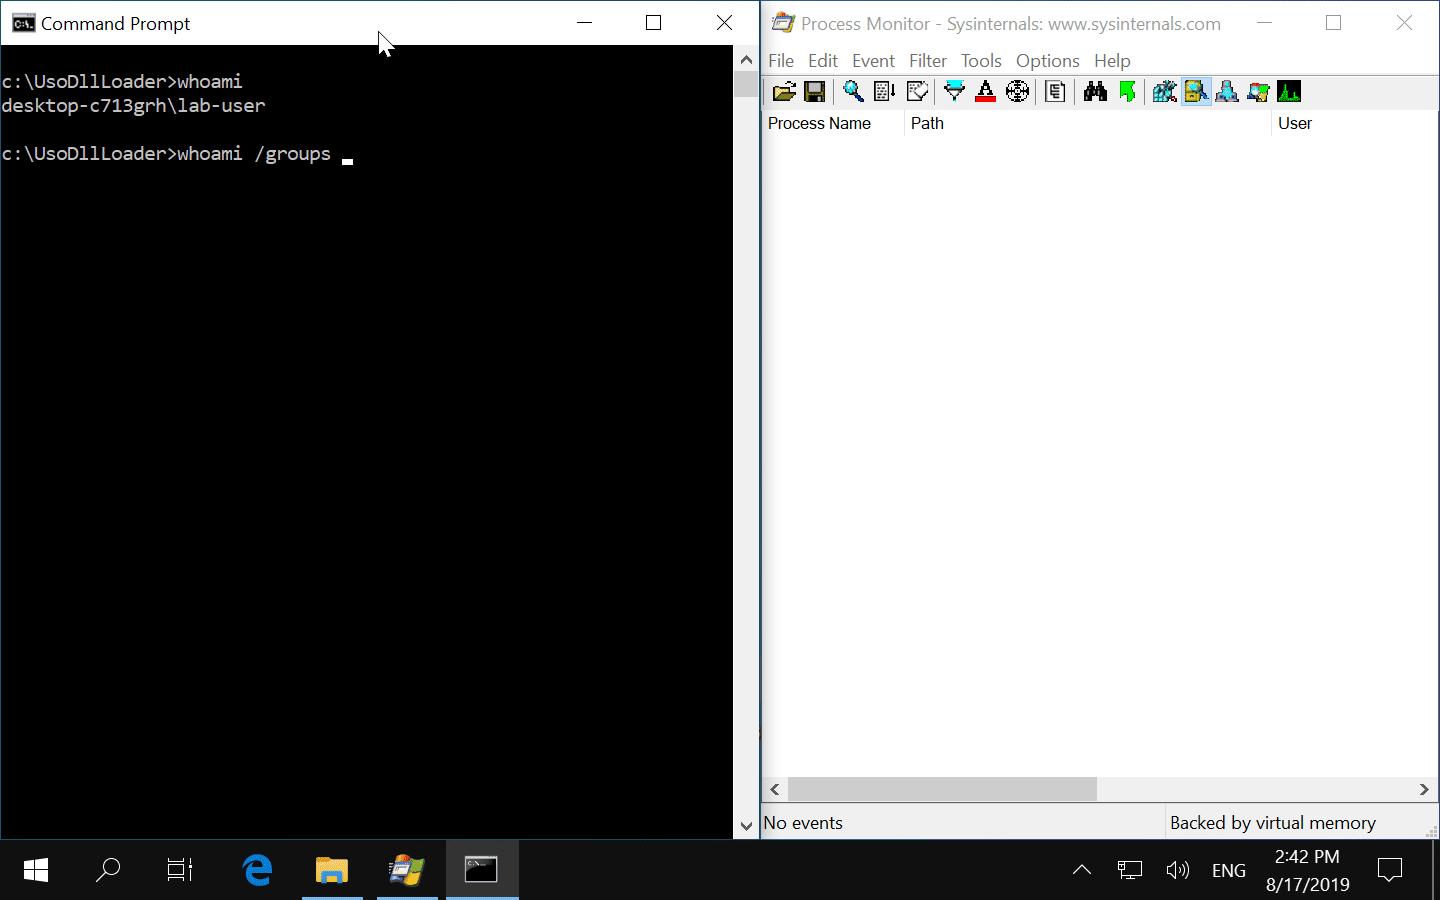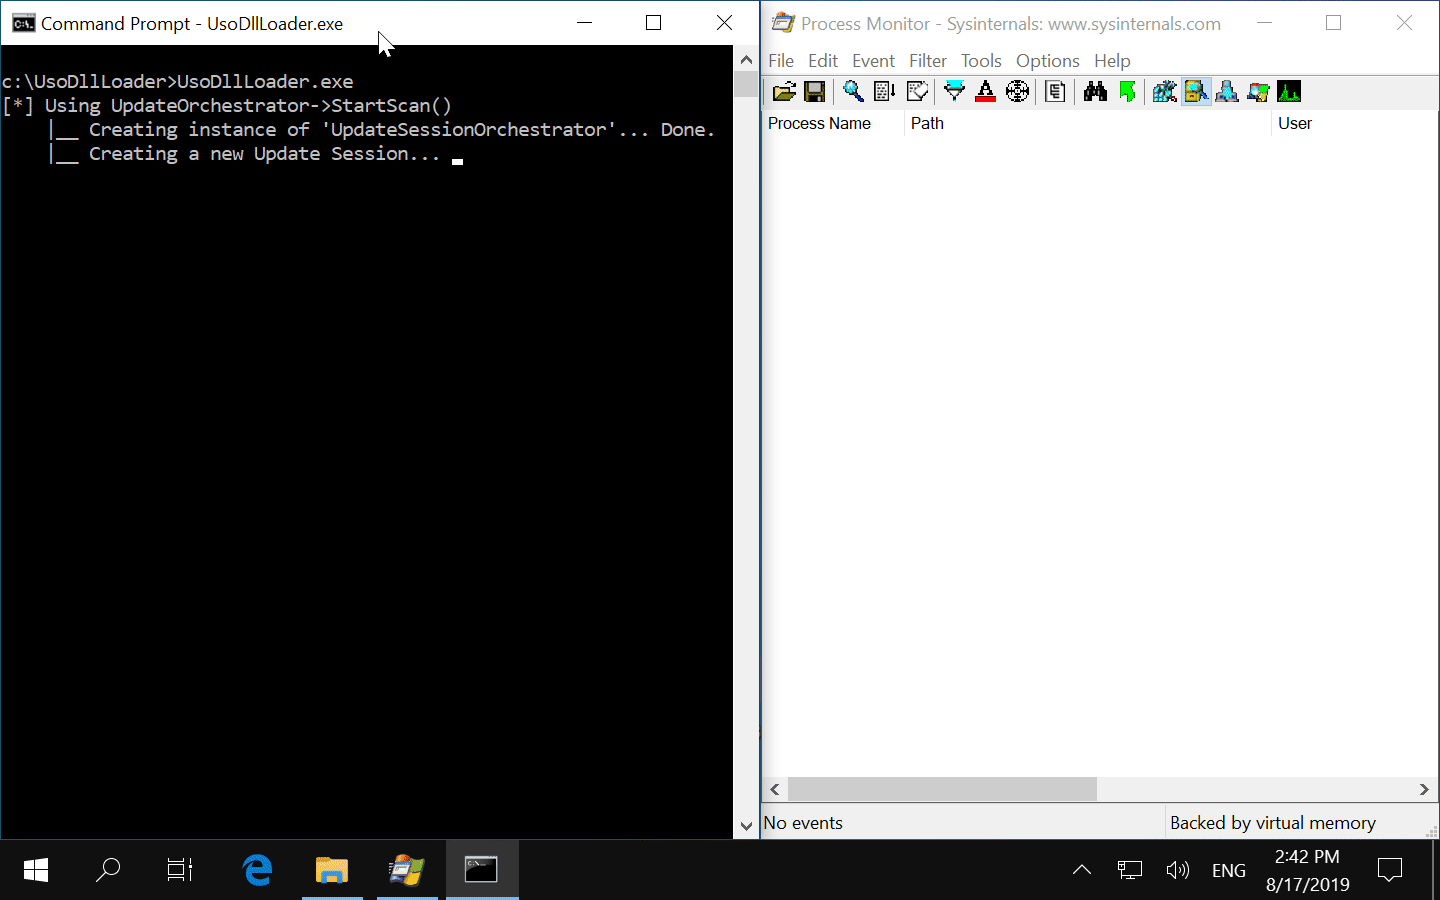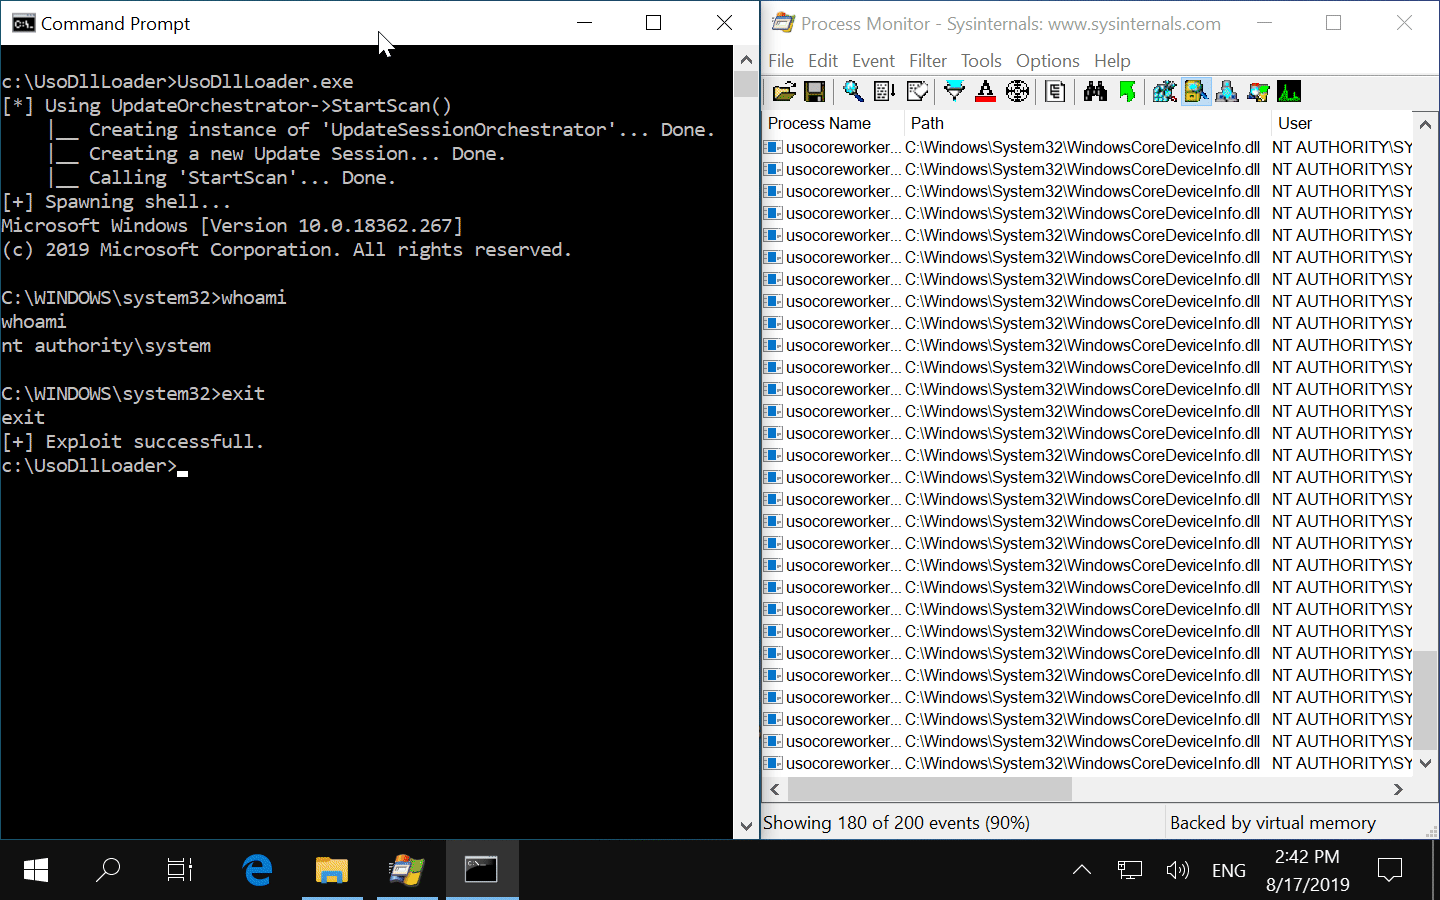 itm4n/usodllloader
Windows - Armement d'écritures de fichiers privilégiées avec le service Update Session Orchestrator
 andreisss/ksldump
KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?
 securethelogs/redrabbit
Script PowerShell Red Team
 ionescu007/faxhell
Un Bind Shell utilisant le service de fax et un DLL Hijack
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 s3cur3th1ssh1t/sharpnamedpipepth
Passer le hash à un tube nommé pour l'usurpation de jeton
 0xmr007/lab4purplesec
Lab4PurpleSec est un laboratoire modulaire Purple Team combinant un environnement Active Directory vulnérable (GOAD), une DMZ web basée sur Docker,…
 garrettfoster13/aced
Analyse et résout la DACL d'un seul principal Active Directory pour identifier les privilèges d'accès entrants, résoudre les SID et enregistrer les…
 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
 kyxiaxiang/360wfp_exploit
BYOVD : Utiliser le pilote WFP de 360 pour bloquer la connexion réseau EDR/XDR.
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect