ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapté pour Honor AAK-AN00 (MagicOS 10, noyau 6.6.89-android15). Mise à jour arrêtée indéfiniment.

GhostLock (CVE-2026-43499) exploit adapté pour Honor AAK-AN00 (MagicOS 10, noyau 6.6.89-android15). Mise à jour arrêtée indéfiniment.

Élever un compte de service vers LocalSystem via Kerberos

Énumération d'escalade de privilèges post-exploitation Linux

Outil d'audit d'escalade de privilèges Linux qui automatise l'énumération du système, les vérifications de vulnérabilités du noyau, la collecte de…

Un programme Rust que j'ai écrit en apprenant le développement de malwares.

Cadre pour l'exploitation de vulnérabilités locales

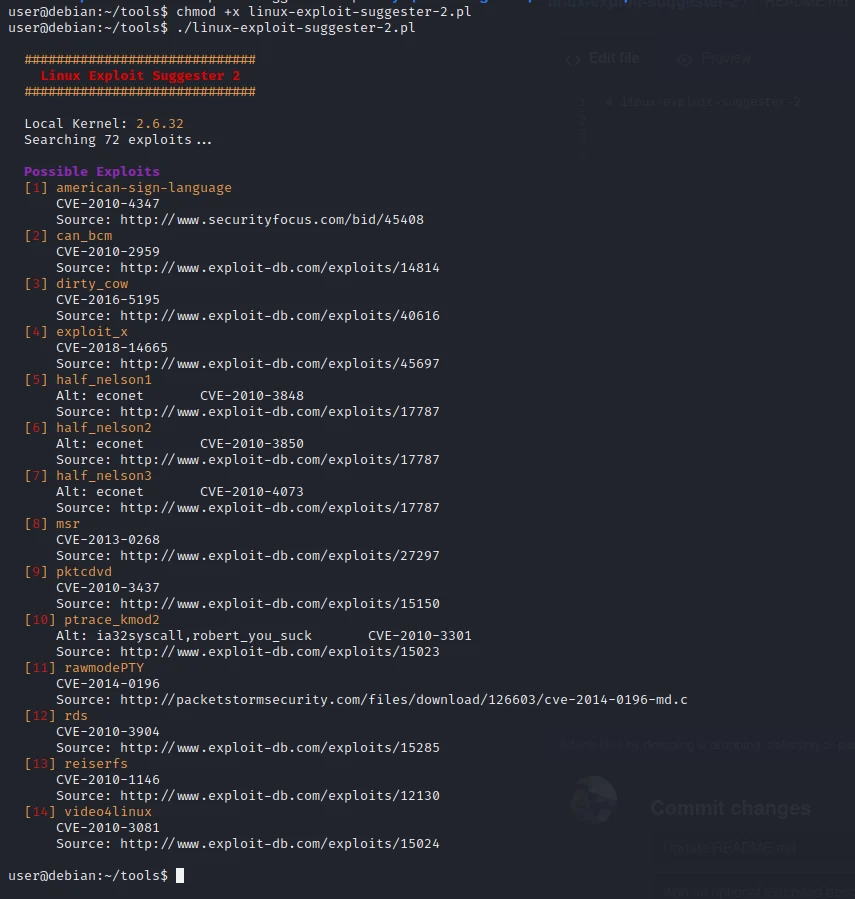
Utilitaire de post-exploitation qui analyse la version du noyau/système d'exploitation et la configuration afin de suggérer les exploits d'élévation…

Dominez Active Directory avec PowerShell.

Nous avons développé le projet GRAT2 de Commande et Contrôle (C2) à des fins d'apprentissage.

Outil C# pour minidump LSASS avec plusieurs techniques d'évasion incluant des appels système indirects, du patch ETW, et un contournement PPL via…

Dominez le domaine. Relaie vers la royauté.

Kit d'attaque modulaire exploitant l'API REST d'Azure DevOps pour la reconnaissance, l'élévation de privilèges et la persistance à l'aide de cookies…

Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…

Elite est le composant côté client du projet Covenant. Covenant est un framework de commande et de contrôle .NET qui vise à mettre en évidence la…

Outil de piratage du système de fichiers Windows hors ligne pour Linux

⭐️Le célèbre XWorm RAT, version 2.1. À des fins éducatives uniquement

Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…

Azazel est un rootkit en espace utilisateur basé sur la technique originale LD_PRELOAD du rootkit Jynx. Il est plus robuste et possède des…