

Archived
VBA-RunPE
 itm4n/vba-runpe
Une implémentation VBA de la technique RunPE ou comment contourner la liste blanche d'applications.
exploitationids-ips-evasionpost-exploitation+3
itm4n/vba-runpeUne implémentation VBA de la technique RunPE ou comment contourner la liste blanche d'applications.
 mr-un1k0d3r/thundershell
RAT basé sur PowerShell non géré Python / C#
 optiv/ivy
Ivy est un framework de création de payloads pour l'exécution de code source VBA (macro) arbitraire directement en mémoire. Le loader d'Ivy y…
 facebookarchive/weasel
Implant de canal caché DNS pour les équipes rouges.
 praetorian-inc/pentestly
Framework interne de test d'intrusion en Python et Powershell
 mehulj94/braindamage
Service d'administration à distance qui utilise Twitter comme serveur de commande et de contrôle
 mvrozanti/rat-via-telegram
Outil d'administration à distance Windows via Telegram
 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.
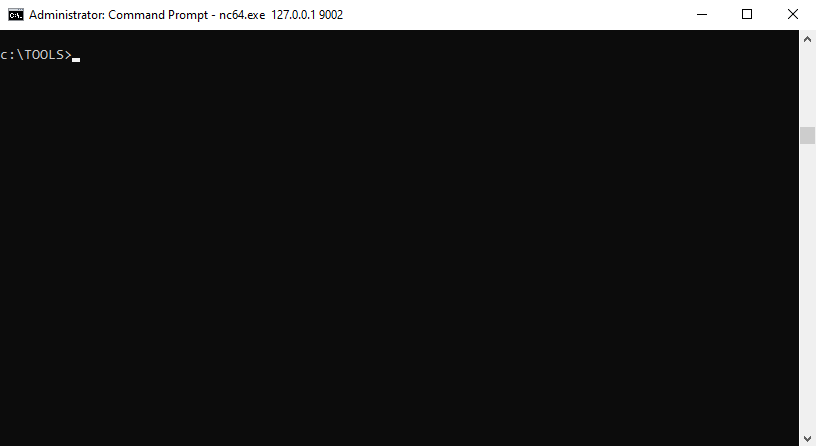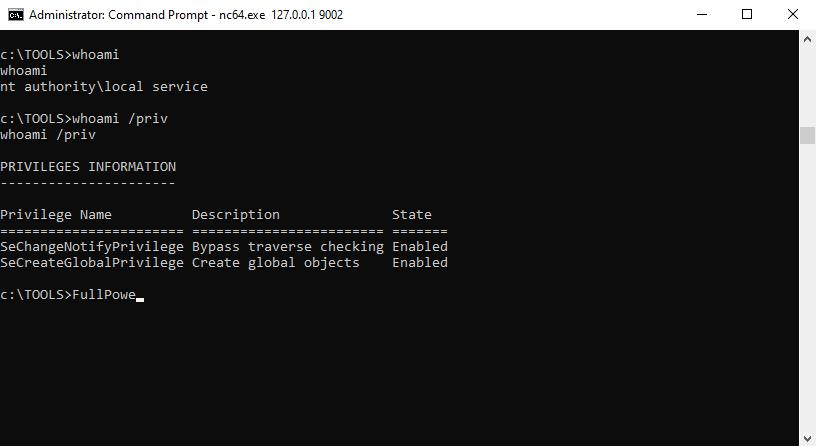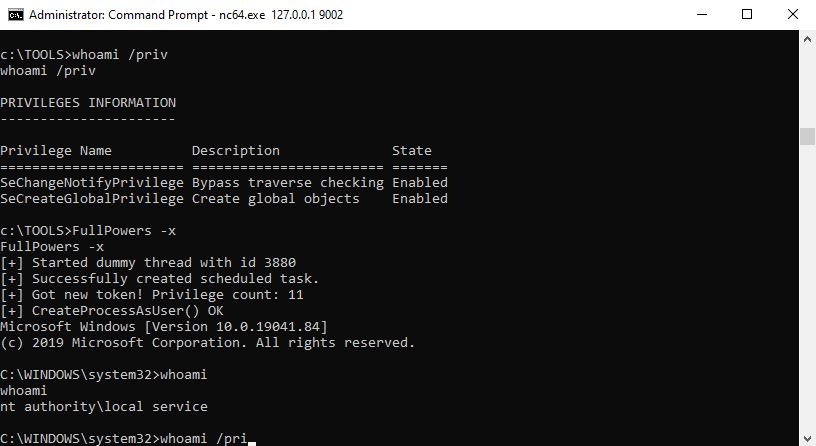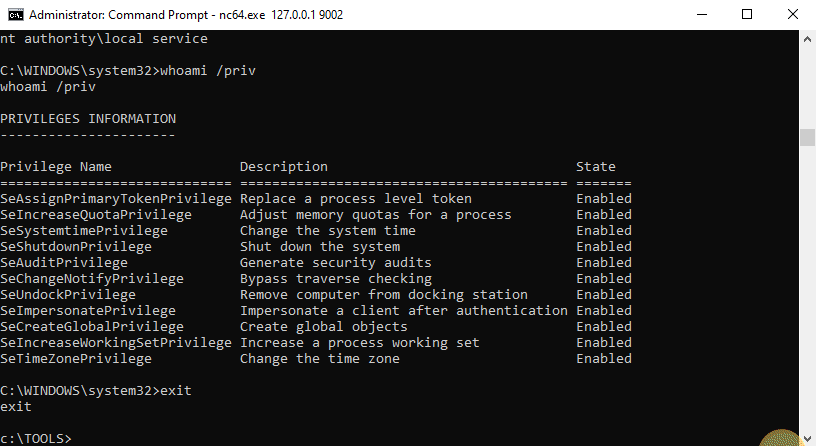 itm4n/fullpowers
Récupérer l'ensemble des privilèges par défaut d'un compte LOCAL/NETWORK SERVICE.
 xaff-xaff/black-angel-rootkit
Black Angel est un rootkit en mode noyau pour Windows 11/10 x64. Le rootkit peut être chargé avec le DSE activé tout en conservant l'ensemble de ses…
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 chryzsh/darthsidious
Construire un domaine Active Directory et le pirater
 byt3bl33d3r/pth-toolkit
Version modifiée de la collection d'outils passing-the-hash, conçue pour fonctionner immédiatement.
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 ulterius/server
[WIP] Serveur Ulterius™, là où toute la magie opère 🚀 :feelsgood:
 gabriellandau/pplfault
Exploit d'élévation de privilèges Windows exploitant un TOCTOU dans Code Integrity pour contourner Protected Process Light, s'exécuter en tant que…
 zux0x3a/0xsp-mongoose
un framework unique pour la simulation de cybersécurité et les opérations de red teaming, l'audit Windows pour les vulnérabilités récentes, les…
 mehulj94/radium
Logger Python avec multiples fonctionnalités.