

MakeMeEnterpriseAdmin
 al1ex/makemeenterpriseadmin
FaisDeMoiAdminEntreprise
privilege-escalationpayload-generationpersistence-mechanisms+3
2
al1ex/makemeenterpriseadminFaisDeMoiAdminEntreprise
 gmh5225/ptm
Bibliothèque C++ permettant de manipuler les tables de pagination x86-64 depuis le mode utilisateur : lire/écrire les entrées PML4E, PDPTE, PDE et…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 qui installe un implant réseau en pré-démarrage via l'option de démarrage NVRAM, effectue un chainload d'un UKI, exécute un…
 amibhai/spoofed
Une suite d'usurpation réseau Python entièrement asynchrone de qualité professionnelle, destinée aux audits de sécurité autorisés. Elle propose une…
 cenobyte-vincit/memdumper
Exploite les entitlements de débogueur de macOS et DYLD_INSERT_LIBRARIES pour dumper ou rechercher la mémoire d'un processus en cours d'exécution…
 al1ex/extensionhijack
ExtensionHijack
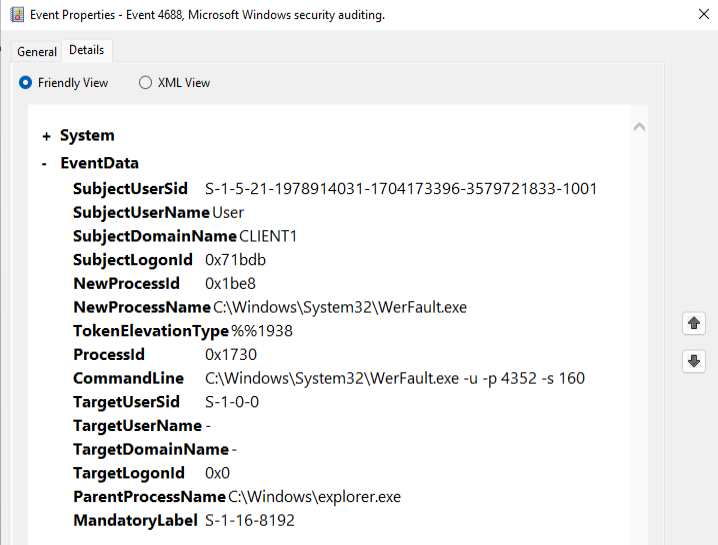 gmh5225/cs-dropspawn_bof
CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL
 knqyf263/redis-post-exploitation
Outil éducatif de serveur Redis malveillant pour la post-exploitation. Déploie un serveur Redis malveillant pour parvenir à une exécution de code à…
 gmh5225/access_updated
Wrapper d'appels système en mode noyau avec recherche dynamique de motifs basée sur Zydis pour Windows 10/11
 aniket2912/internal-network-penetration-testing
Module pédagogique sur les tests d'intrusion en réseau interne : méthodologie, vecteurs d'attaque, énumération, exploitation, élévation de privilèges…

 nu11secur1ty/metasploit-framework-nu11secur1ty
Extension de metasploit-framework
 creased/arducky
Arducky - Interpréteur de scripts Ducky pour Arduino
 nu11secur1ty/0
Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
 kanpol/pocforcve-2015-1528
Exploit de preuve de concept pour CVE-2015-1528 démontrant une escalade de privilèges sur Android 5.0 via du fuzzing d'appels binder, avec injection…
 al1ex/powershell-c2
Powershell-C2
 vulncheck-oss/external-c2-experiments
Module C2 externe Go pour go-exploit qui capture les shells SSH inversés, fournissant un écouteur serveur et un client de payload pour intégrer des…
 hantwister/scat
Outil d’acquisition d’identifiants HP SiteScope