

VertXploit
 coldfusion39/vertxploit
Exploitation des systèmes de contrôle d'accès HID VertX et EDGE
network-mappingvulnerability-analysisexploitation+3
25
coldfusion39/vertxploitExploitation des systèmes de contrôle d'accès HID VertX et EDGE
 preludeorg/cua-kit
Outils pour attaquer les agents d'utilisation informatique
 hypnoze57/fshell
Mon implémentation python3 d'un Forward Shell.
 skelsec/adiskreader-secretsdump
Extraire les secrets du registre et NTDS depuis des images disque locales ou distantes
 rootsecdev/secretsstalker
Évaluation en lecture seule des informations d'identification d'applications Entra ID : énumère les autorisations Graph, l'Azure RBAC et les données…
 nccgroup/async-pico-hub
Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…
 persistent-security/hermes-the-messenger
Un PoC pour obtenir une persistance via les notifications push sur Windows
 mythicc2profiles/httpx
Configurable, piloté par la communauté, profil C2 HTTP
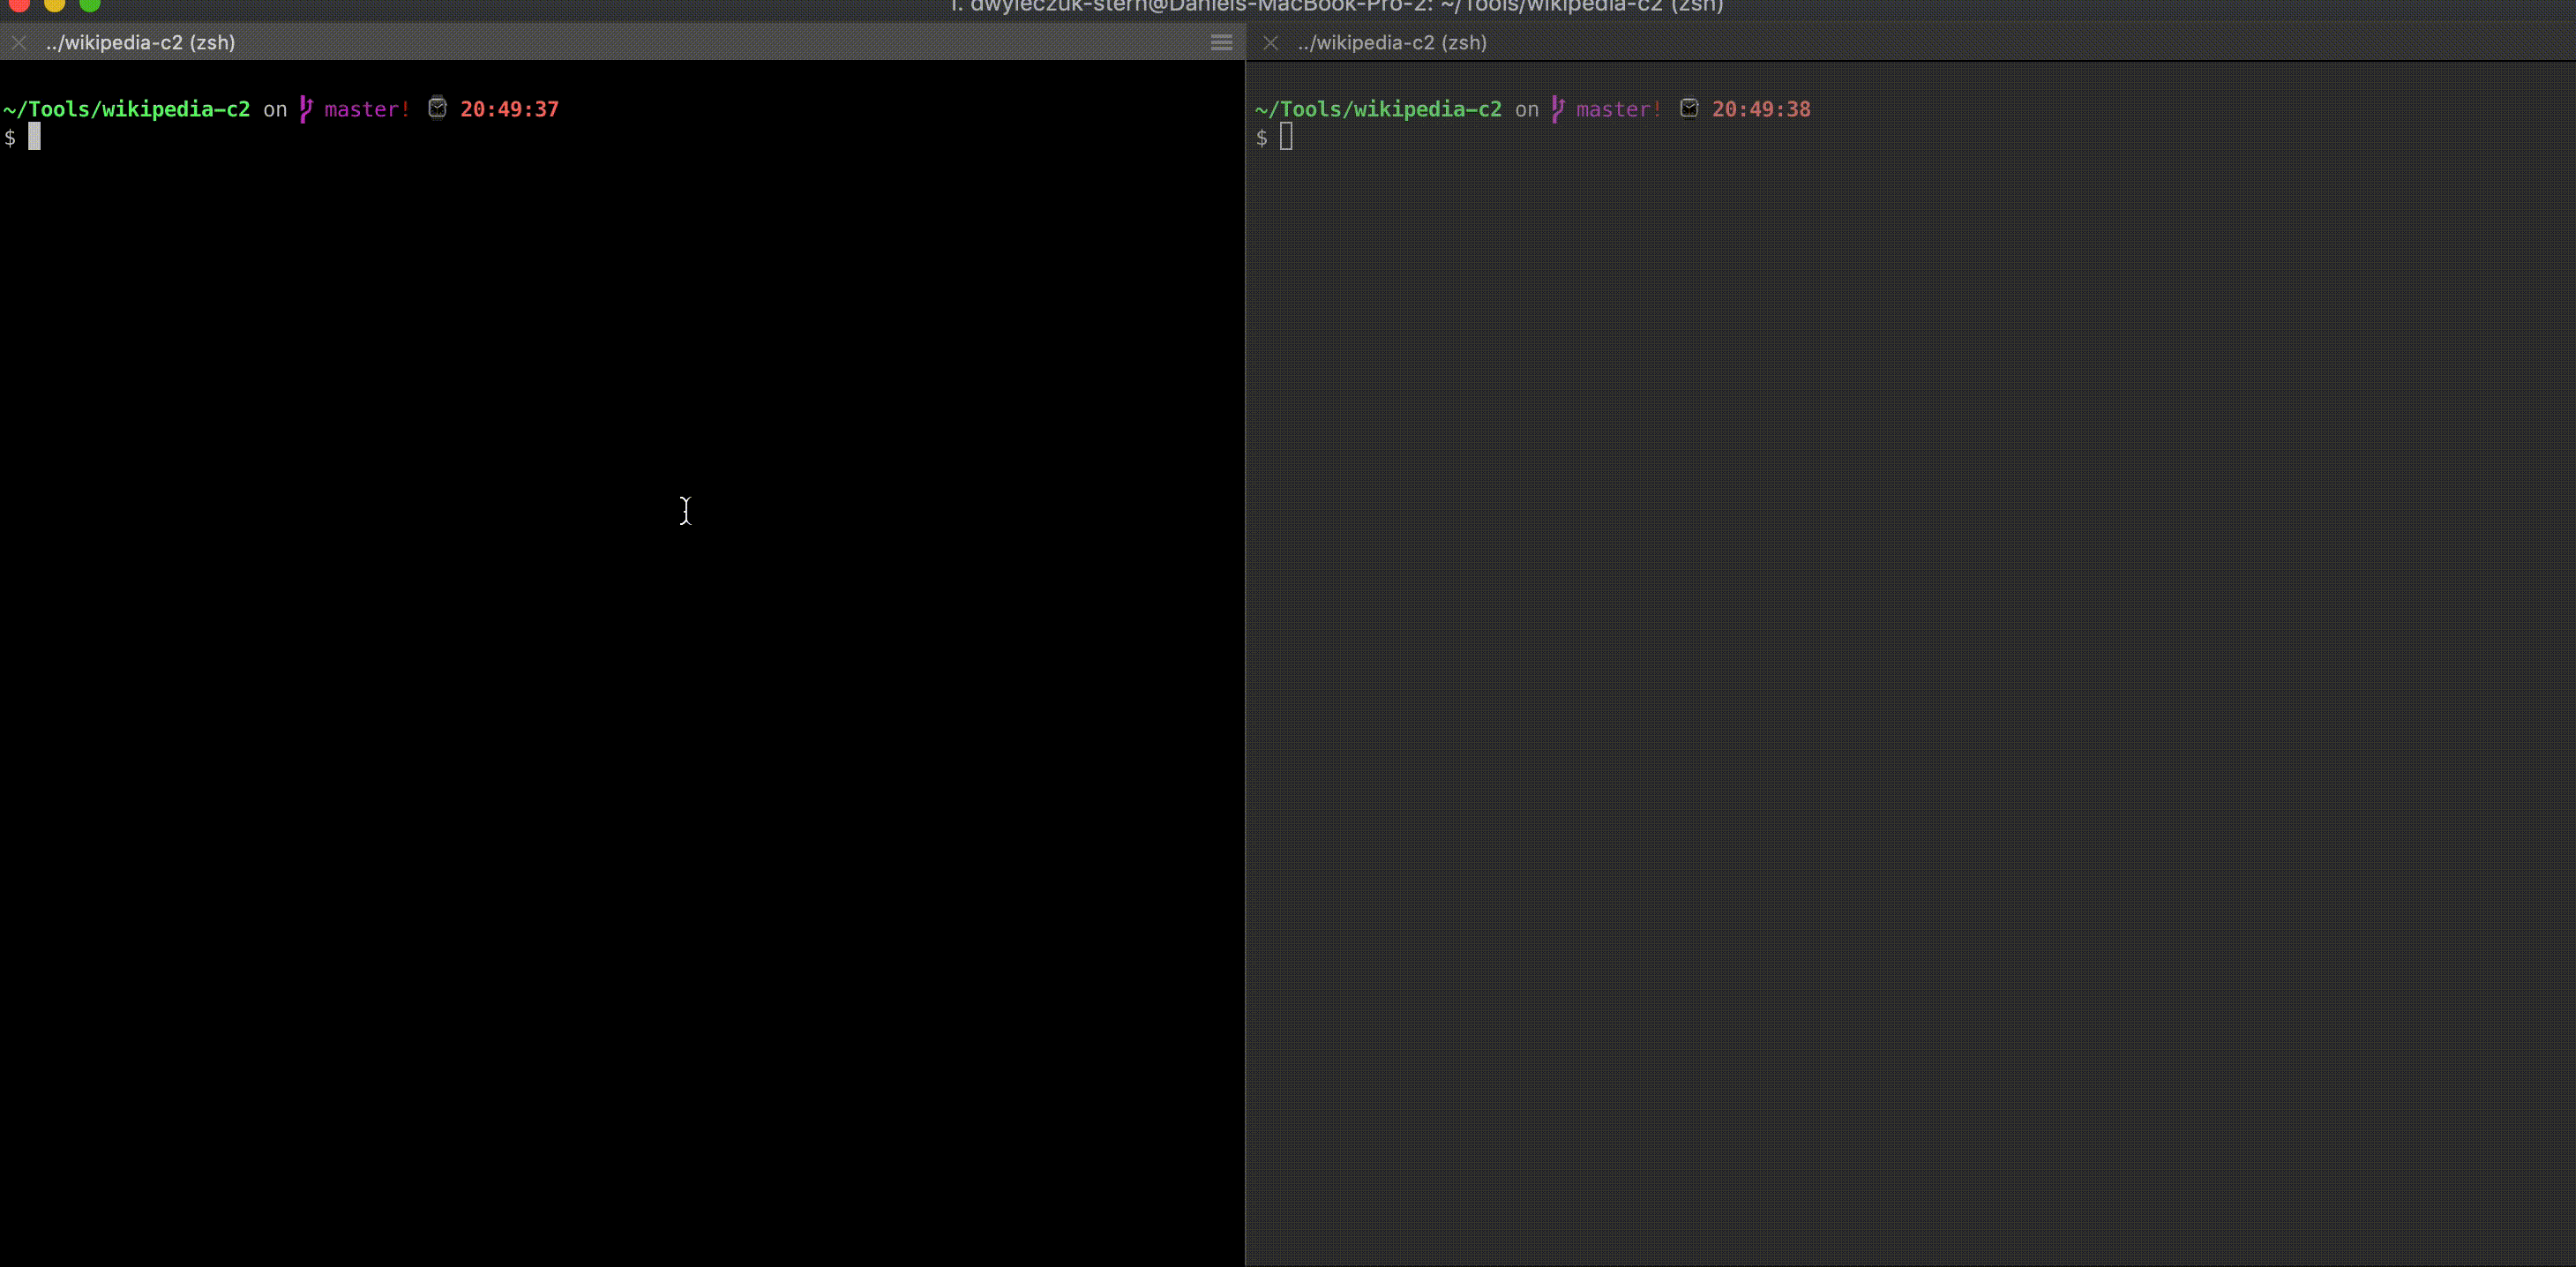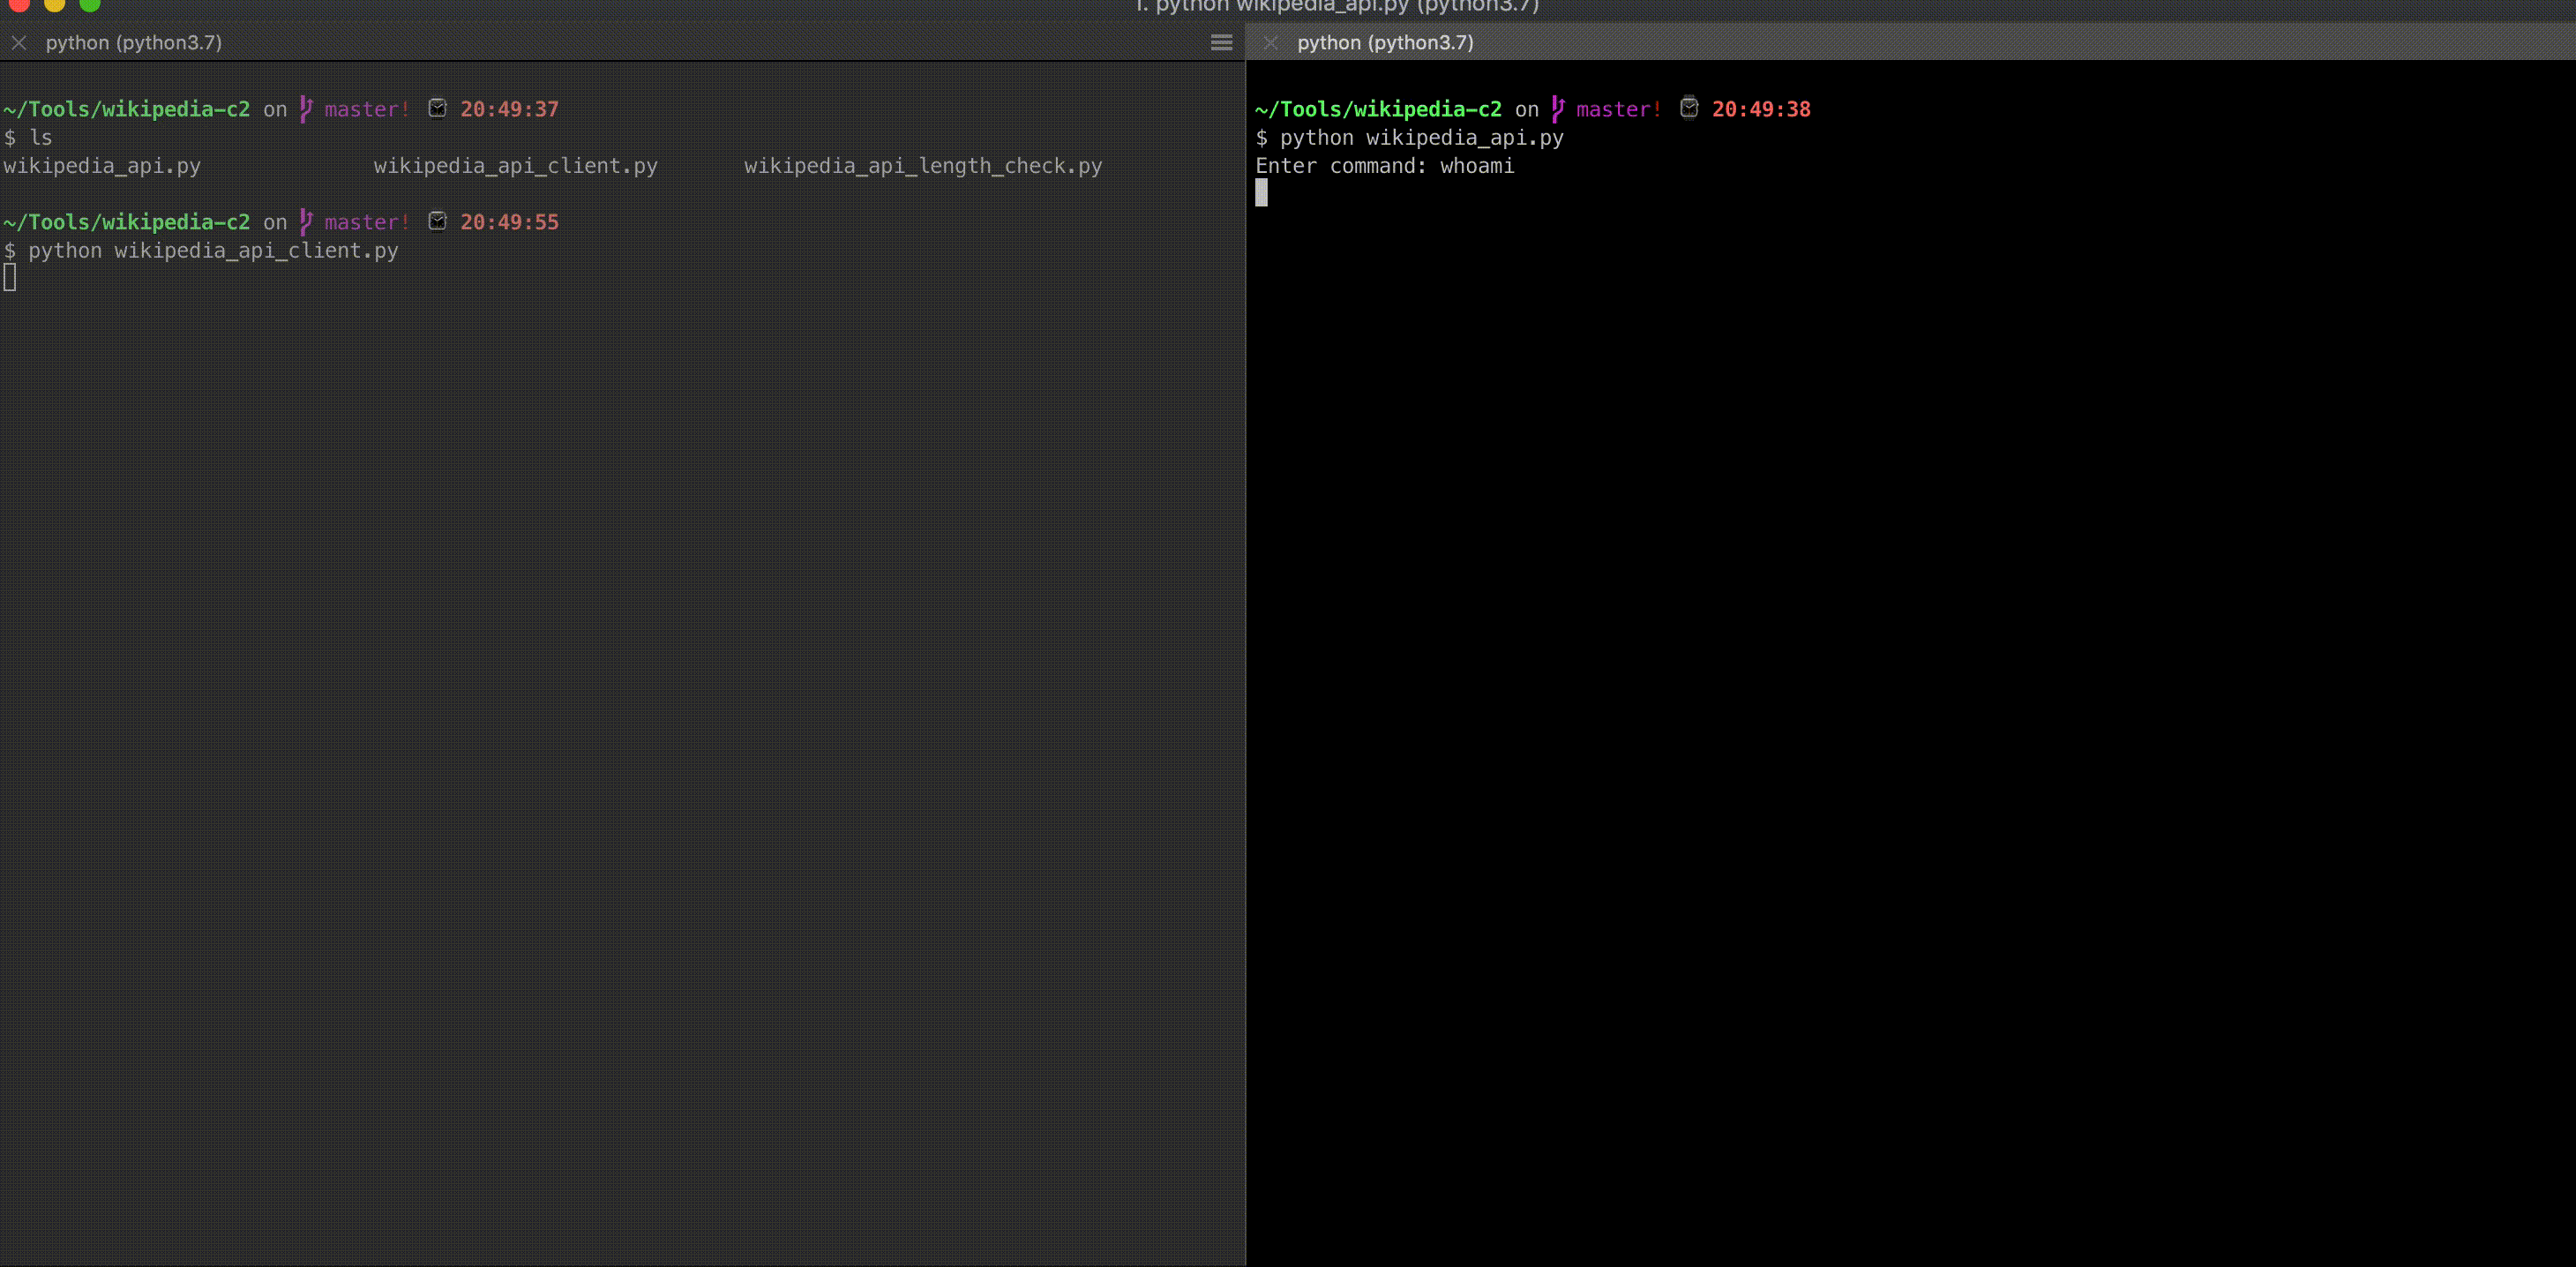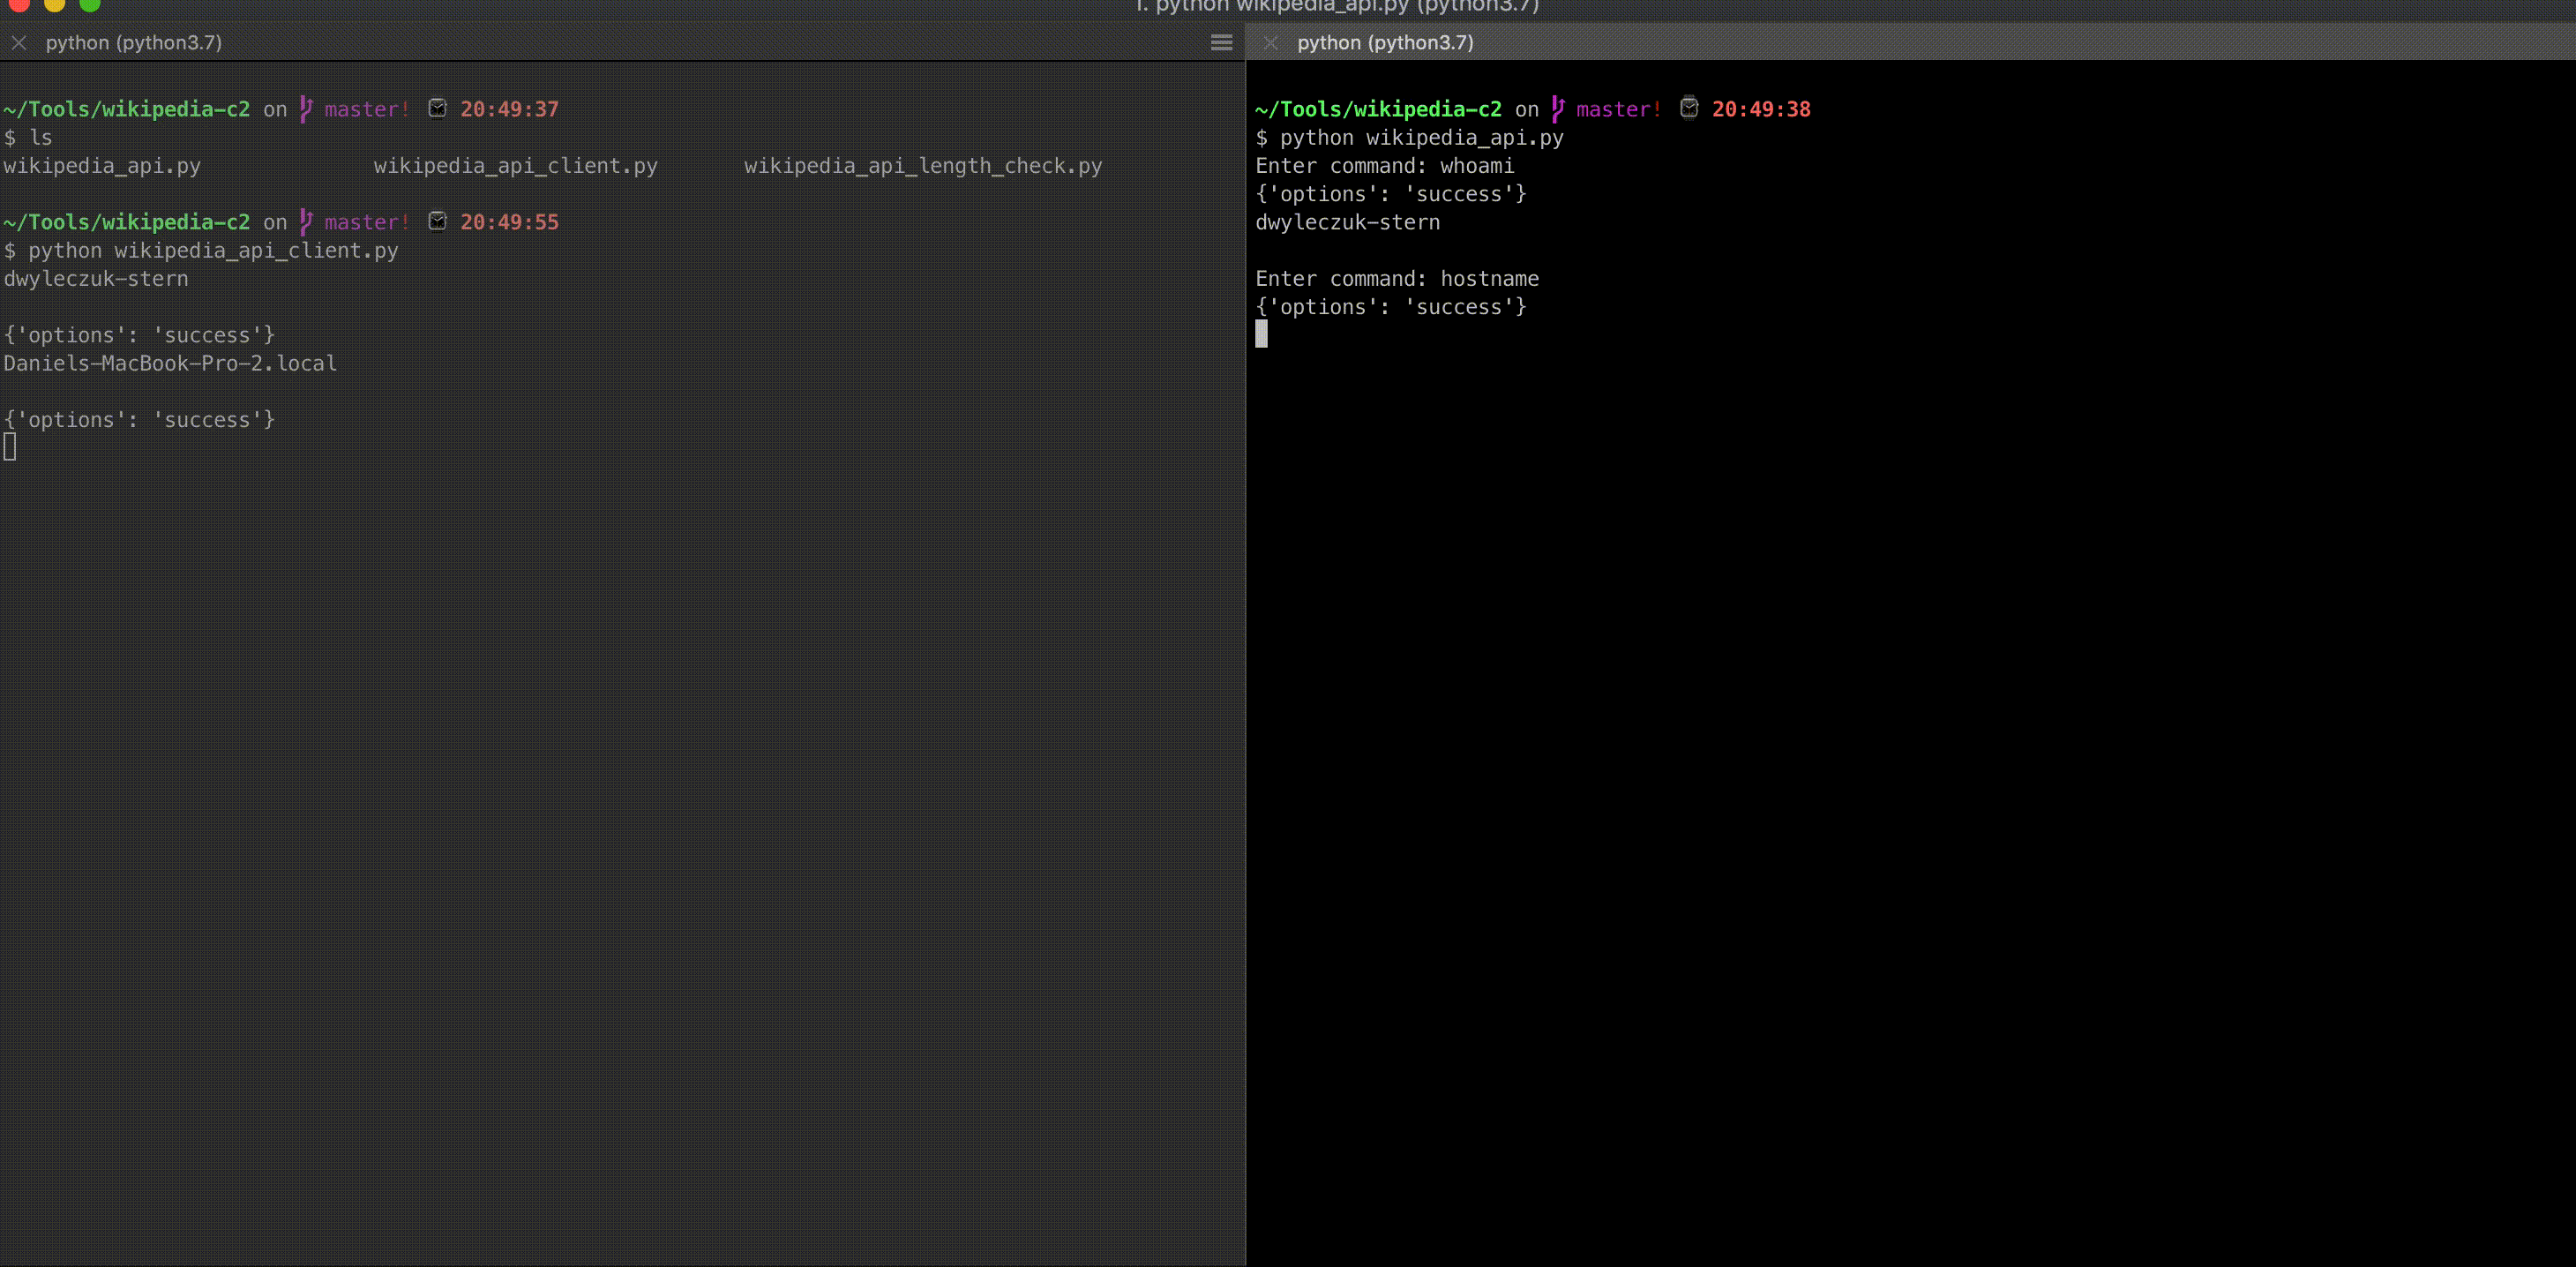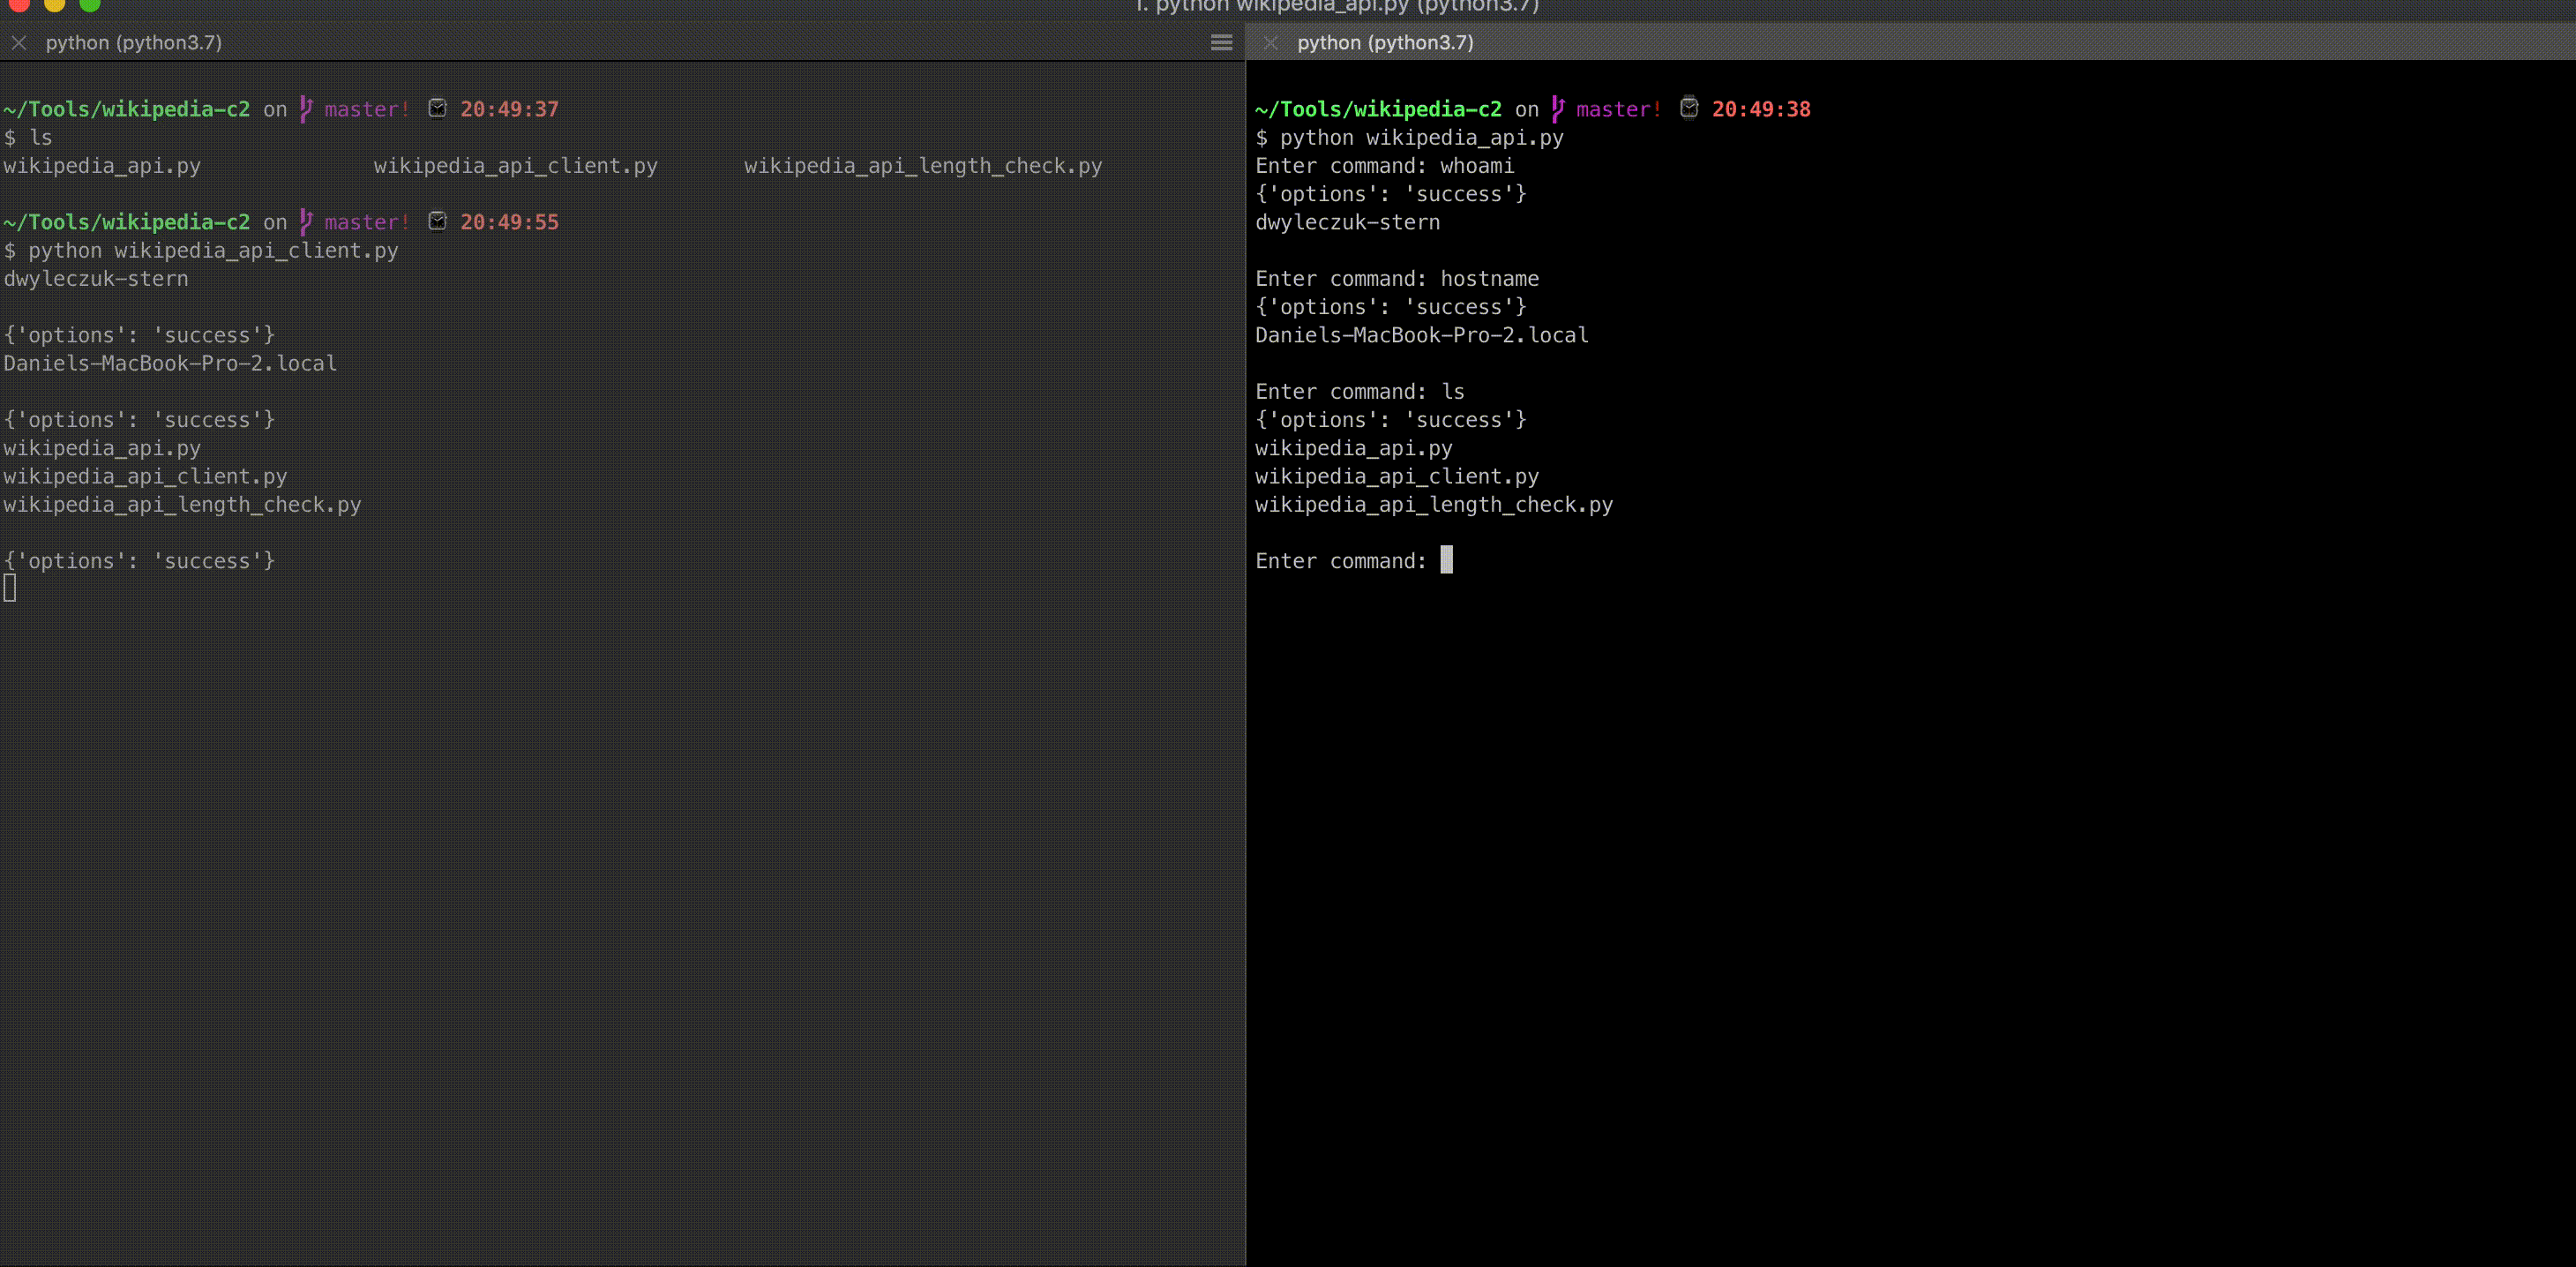 daniel-infosec/wikipedia-c2
POC pour l'utilisation de l'API Wikipedia pour la Commande et le Contrôle
 maldevel/dicerosbicornis
Un backdoor Windows complet qui utilise l'email comme serveur C&C.

 decoder-it/newmachineaccount
Crée des comptes machine Active Directory avec des mots de passe personnalisés, prenant en charge le placement facultatif dans une unité…
 shellkraft/anvil
Anvil est un outil d'évaluation de la surface d'attaque axé sur le runtime (runtime-first) pour les applications clientes lourdes Windows, conçu pour…
 kira2040k/redbloodc2
Serveur de commande et contrôle en Node.js avec génération de payload FUD, communication chiffrée, gestion de sessions, et modules pour…
 jas502n/openfire_decrypt
Décryptage des mots de passe de la console d'administration OpenFire
 dru1d-foofus/getlapspassword
Un dumper LAPS écrit à l'aide de la bibliothèque impacket.
 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…