

teletunnel
 mhdgning131/teletunnel
Contournement des EDR avec un bot Telegram furtif en C++ et Telegram lui-même comme interface C2 !
privilege-escalationpersistence-mechanismsids-ips-evasion+7
mhdgning131/teletunnelContournement des EDR avec un bot Telegram furtif en C++ et Telegram lui-même comme interface C2 !
 jeanpeyremesmots/osx-password-dumper
Un outil pour extraire les fichiers .plist des utilisateurs sur un système Mac OS et les convertir en un hash craquable
 mavericknerd/preparation-guide-to-oscp
Voyage pour essayer plus fort !!!
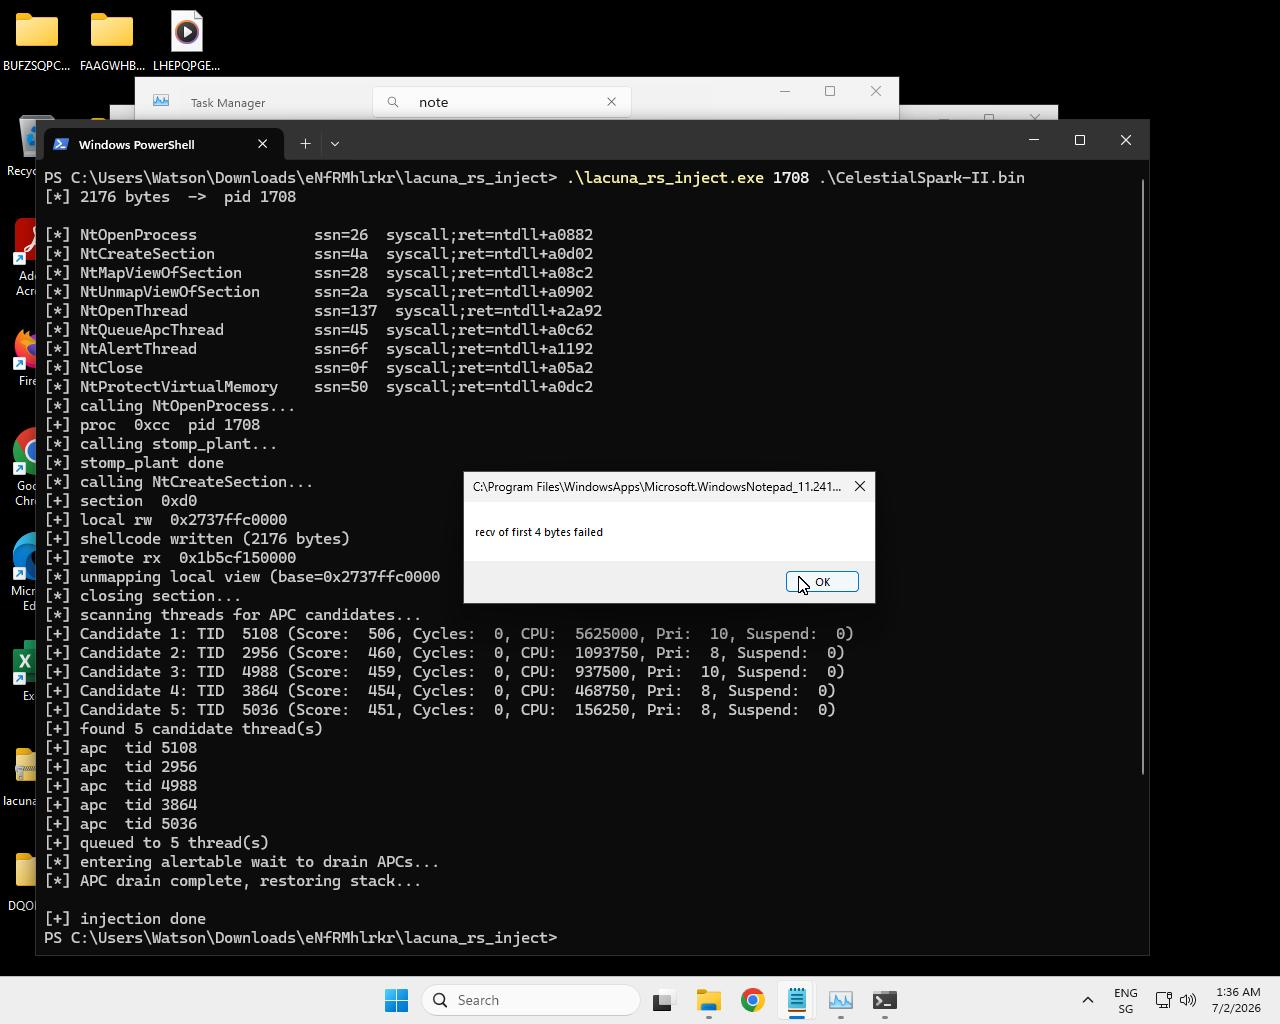 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 yo-yo-yo-jbo/macos_sandbox
Article de blog explorant le bac à sable macOS (App Sandbox), les entitlements via codesign, et les techniques d'évasion du bac à sable utilisant…
 nccgroup/whowasi
Usurper l'identité de comptes connectés et exécuter des commandes
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 whokilleddb/psi_bof
Un BOF conçu pour inspecter la mémoire des processus et les adresses
 blacksnufkin/axhunter
PoCs pour la famille de pilotes xhunter de l'anti-triche Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 et xhunter2.sys v2026.6.1.192…
 operatorequals/smbrat
Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC
 ttpreport/siphondns
Exfiltration furtive de données via DNS
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 nccgroup/shouganaiyo-loader
shouganaiyo-loader est un outil en ligne de commande Node.js multiplateforme basé sur Frida qui force les processus Java à charger un agent…
 erarnitox/malvexc2
Un simple C2 Framework écrit en C++ moderne
 th3r4ven/bifrost
Bifrost C2. Post-exploitation open-source utilisant l'API Discord.
 nccgroup/xcavator
Un localisateur de données réseau utilisant des identifiants obtenus lors de tests d'intrusion.
 capture0x/aws-pentest
CLI d'évaluation automatisée de la sécurité AWS avec 30 modules couvrant l'escalade de privilèges IAM, l'exposition S3, le calcul, le réseau, la…