

LibTP
 rasta-mouse/libtp
Bibliothèque Crystal Palace servant de proxy aux appels API Nt via le Threadpool
ids-ips-evasionpost-exploitationred-teaming+2
106
rasta-mouse/libtpBibliothèque Crystal Palace servant de proxy aux appels API Nt via le Threadpool
 synacktiv/ica2tcp
Un proxy SOCKS pour Citrix.
 xforcered/scmkit
Boîte à outils d'attaque de gestion de code source
 wh04m1001/diagtrackeop
Exploit d'élévation de privilèges Windows abusant de SeImpersonate via DiagTrack RPC, utilisant Secondary Logon pour obtenir un jeton INTERACTIVE et…
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 deh00ni/ntdumpbof
BOF Cobalt Strike qui crée un minidump LSASS en mémoire et l'exfiltre via le callback C2 pour l'analyse hors ligne des identifiants avec Mimikatz ou…
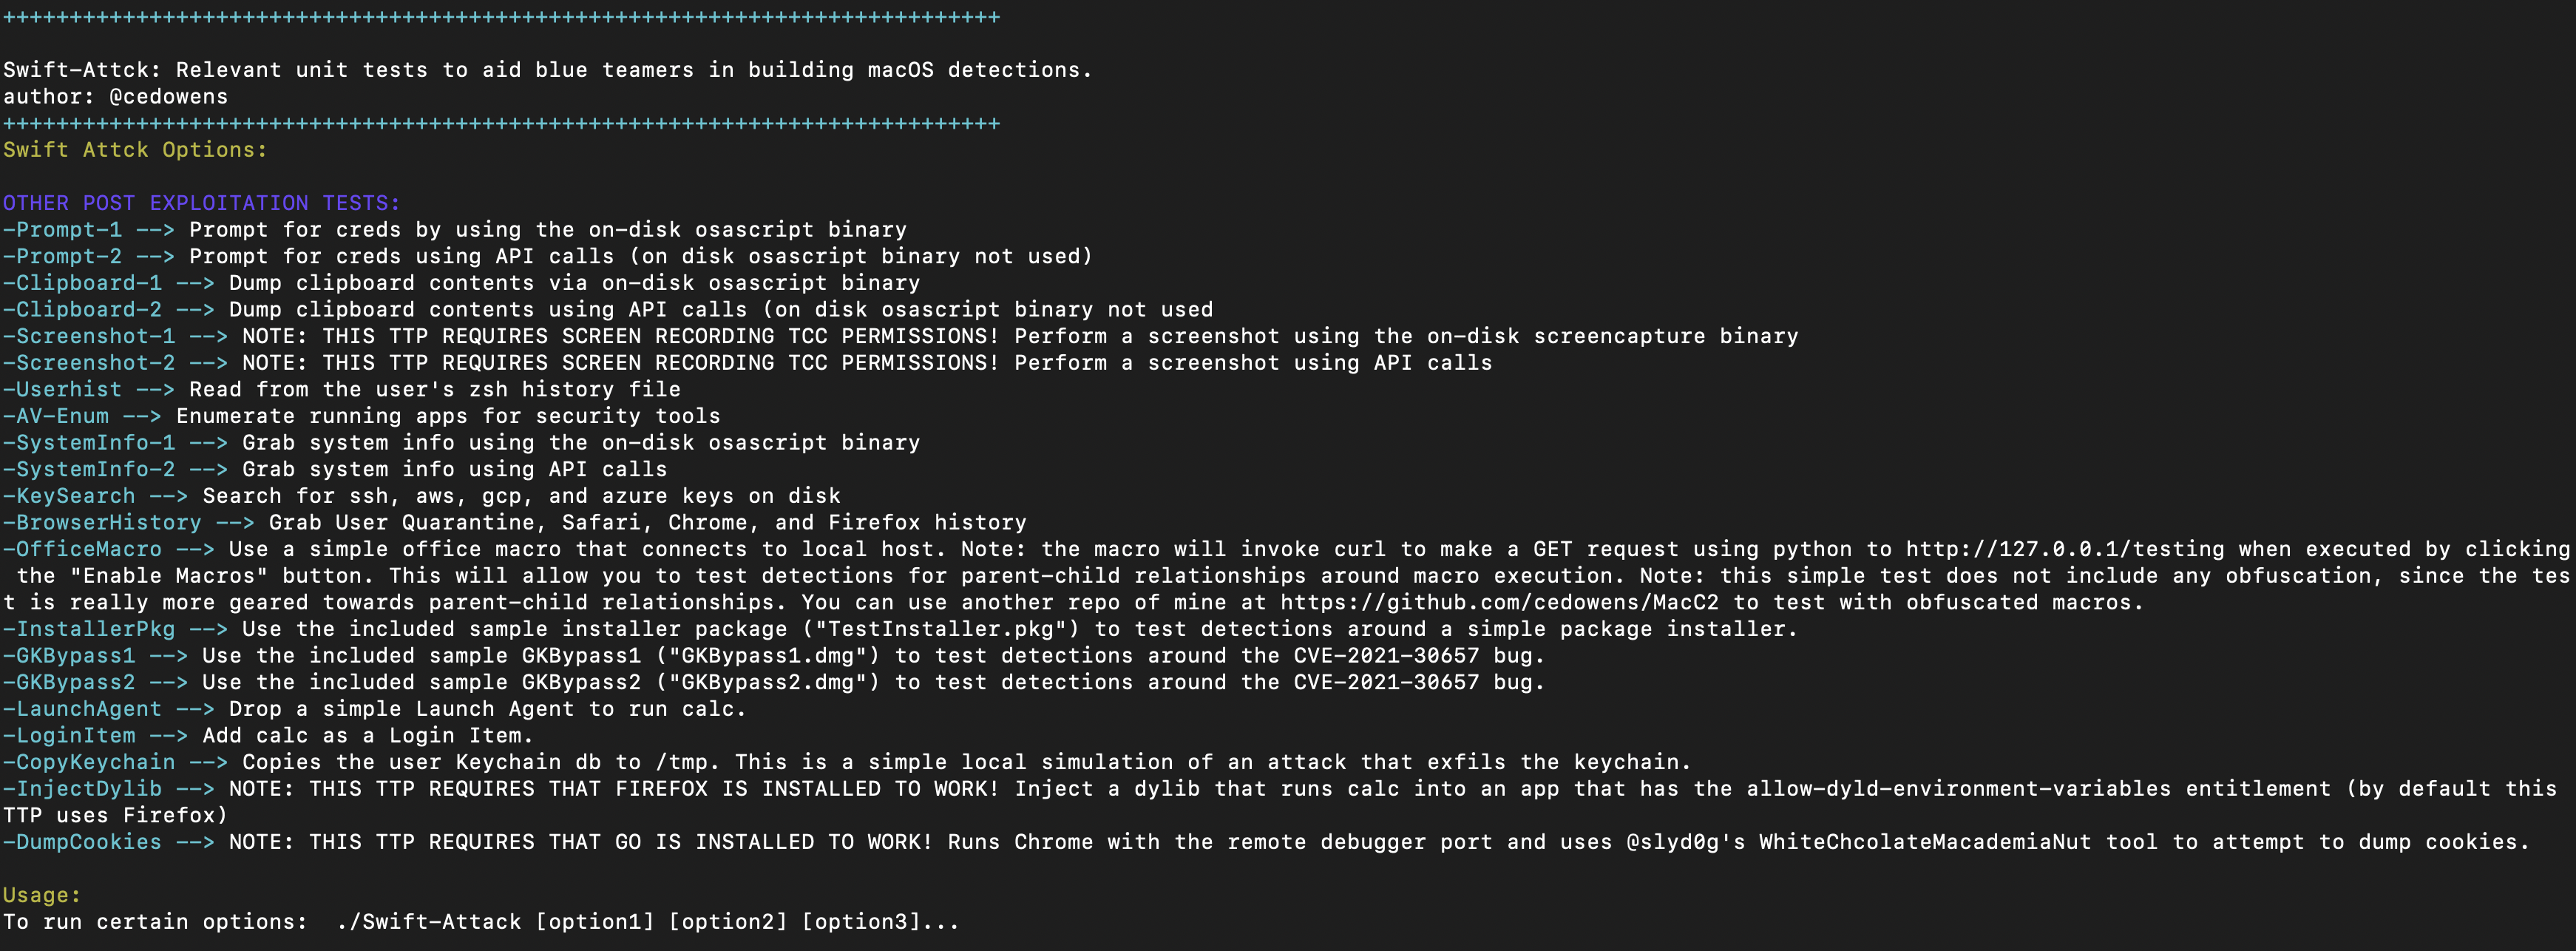 cedowens/swift-attack
Tests unitaires pour les équipes bleues afin de faciliter l'élaboration de détections pour certaines méthodes courantes de post-exploitation macOS.
 secdev02/easytokens
Kali365 - Réplique EvilTokens
 blacksnufkin/pt-toolkit
Scripts d'exploitation et autres outils utiles lors de tests de pénétration ou d'engagements Red Team
 lloydlabs/process-enumeration-stealth
PoC d'énumération furtive de processus Windows qui répertorie les PID à l'aide de NTFS via NtQueryInformationFile, contournant les API de…
 thomasareed/pict
Kit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…
 saadahla/pspersist
Déposer un script PowerShell dans %HOMEPATH%\Documents\WindowsPowershell\ , qui contient le chemin de l'implant , et chaque fois qu'un processus…
 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 frkngksl/nimicstack
NimicStack est l'implémentation pure en Nim de la technique de Call Stack Spoofing visant à imiter des programmes légitimes.
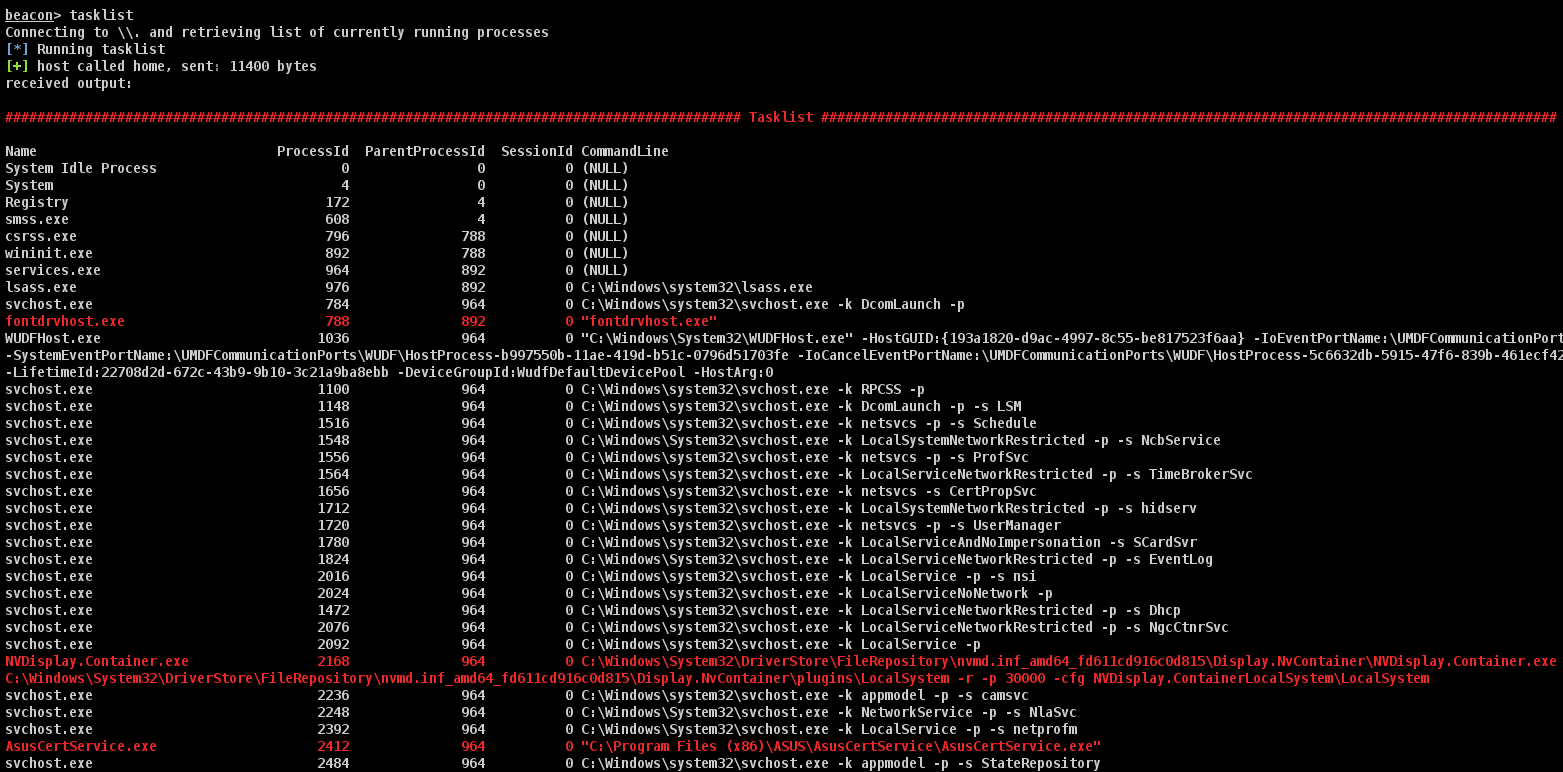 octoberfest7/cohab_processes
Un petit script Aggressor pour aider les Red Teams à identifier les processus étrangers sur une machine hôte.
 zephrfish/azureattackkit
Collection d'outils Azure à télécharger pour attaquer un environnement + conseils rapides et autres informations utiles
 stillbigjosh/adaptix-serverless-c2
Plugin de transport C2 serverless pour AdaptixC2 v1.2 utilisant AWS Lambda + DynamoDB comme infrastructure de relais.
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit