Cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…

Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…

Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.

Obtenez l'exécution de commandes sans fichier pour le mouvement latéral.

Arrêtez Windows Defender par programmation

Un serveur C2 basé sur Python3 pour faciliter un peu la vie des red teamers. La charge utile est capable de contourner tous les antivirus et points…

Un outil pour transformer les navigateurs Chromium en un implant C2.

Un reverse shell avec support de terminal, tunneling de données et capacités de pivotement avancées.

HookChain : une nouvelle perspective pour contourner les solutions EDR

Un implant C2 de premier stade léger écrit en Nim (et Rust).

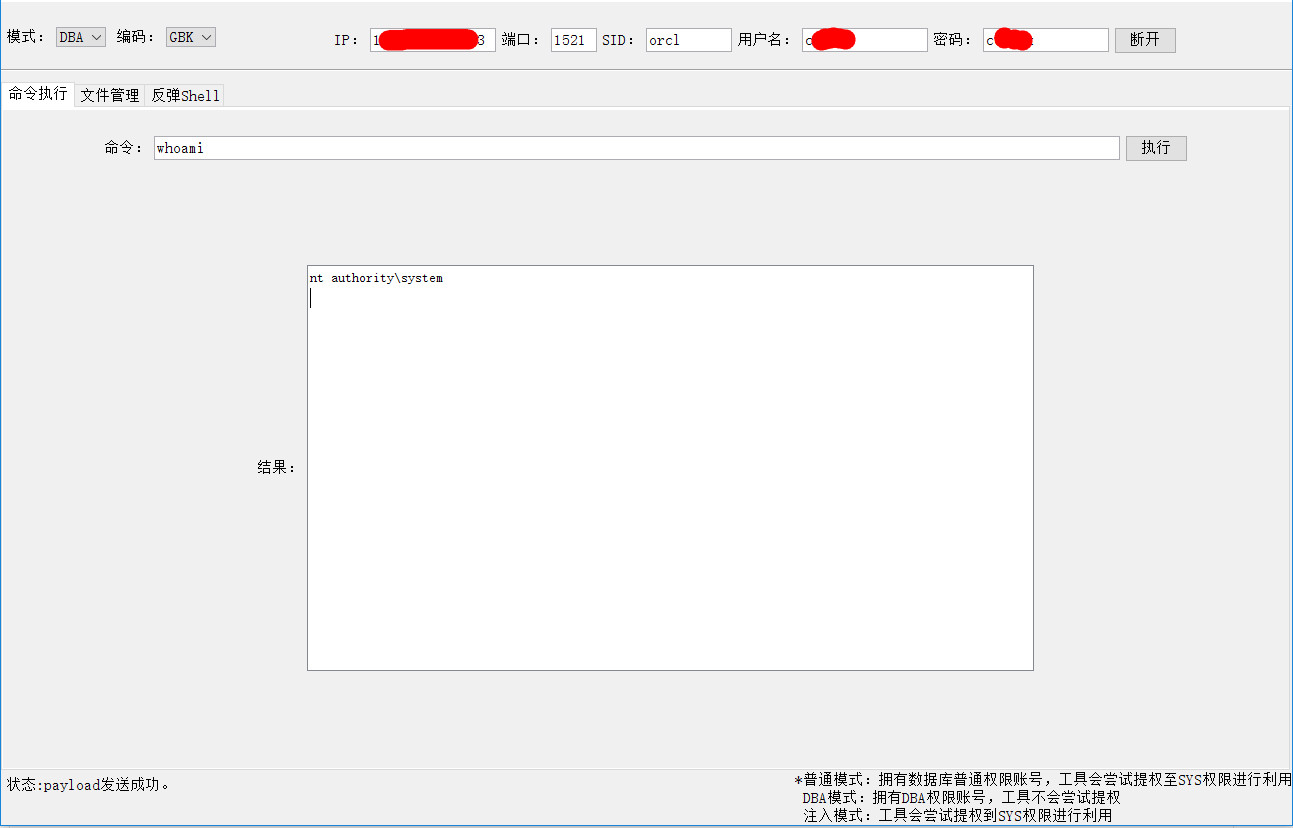
Exécution de commandes sur la base de données oracle

Portage .Net de la fonctionnalité de vidage des secrets SAM distant et LSA de secretsdump.py d'impacket

Dump lsass en utilisant uniquement les fonctions NTAPI, créant 3 fichiers JSON et 1 fichier ZIP... et générer le fichier MiniDump plus tard!

Une autre élévation de privilèges locale Windows, du compte de service au système.

Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…

quelques gadgets sur les processus Windows et prêts à l'emploi :)

Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes

Attaque automatisée de l'evil maid sous Linux

PrivKit est un simple beacon object file qui détecte les vulnérabilités d'élévation de privilèges causées par des mauvaises configurations sur…