

CSharpScripts
 arno0x/csharpscripts
Scripts offensifs en C# pour l'injection réflective de PE et de shellcode, l'exécution de payloads en mémoire, le déchiffrement de shellcode par…
encryption-decryption-toolsreverse-engineeringshellcode+6
345
arno0x/csharpscriptsScripts offensifs en C# pour l'injection réflective de PE et de shellcode, l'exécution de payloads en mémoire, le déchiffrement de shellcode par…
 n00py/norknork
Détecteur de persistance PowerShell Empire
 d4vinci/wormy
quelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
 coldfusion39/vertxploit
Exploitation des systèmes de contrôle d'accès HID VertX et EDGE
 malwares/remote-access-trojan
Windows Remote-Access-Trojan
 mwsrc/njrat
Extraction du code source de njRAT
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
 x3omdax/penbox
PenBox - Un framework de tests de pénétration - L'outil avec tous les outils , le dépôt du hacker
 powershellempire/powertools
Collection de projets PowerShell offensifs pour la reconnaissance, l'élévation de privilèges et la post-exploitation lors de tests de pénétration.
 nccgroup/chuckle
Un script automatisé d'exploitation de relais SMB.
 ztgrace/sticky_keys_hunter
Un script pour tester un hôte RDP pour les sticky keys et la backdoor utilman.
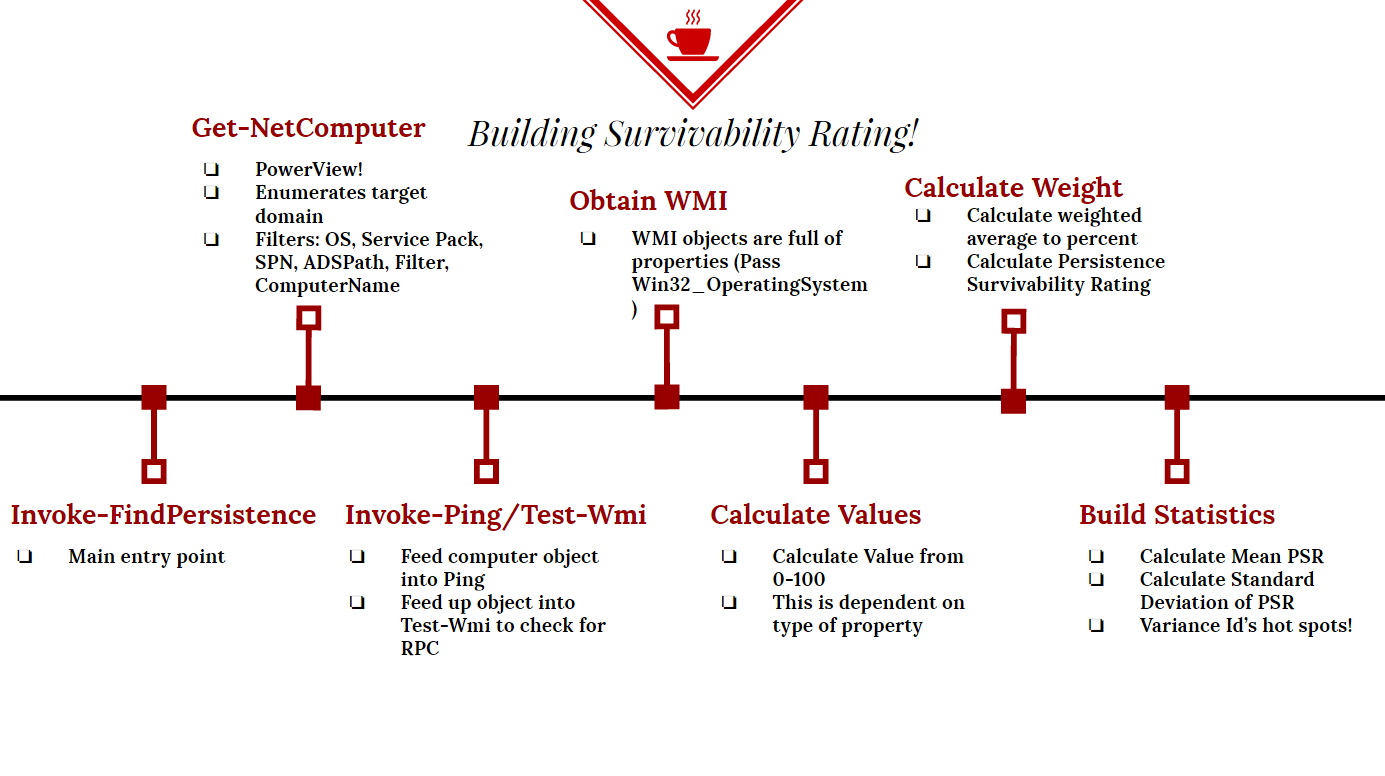 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 killswitch-gui/hotload-driver
C++
 m00nrise/processhider
Outil post-exploitation pour masquer des processus aux applications de surveillance.
 zibility/remote
Logiciel d'assistance à distance pour PC, développé en s'inspirant du code source de Gh0st, offrant des fonctions telles que shell distant, gestion…
 sw4mpf0x/powerlurk
Événements WMI malveillants utilisant PowerShell
 funkandwagnalls/ranger
Un outil pour les professionnels de la sécurité pour accéder et interagir avec des systèmes distants basés sur Microsoft Windows.