
arducky
 creased/arducky
Arducky - Interpréteur de scripts Ducky pour Arduino
payload-generationpost-exploitationhardware-hacking+2
creased/arduckyArducky - Interpréteur de scripts Ducky pour Arduino
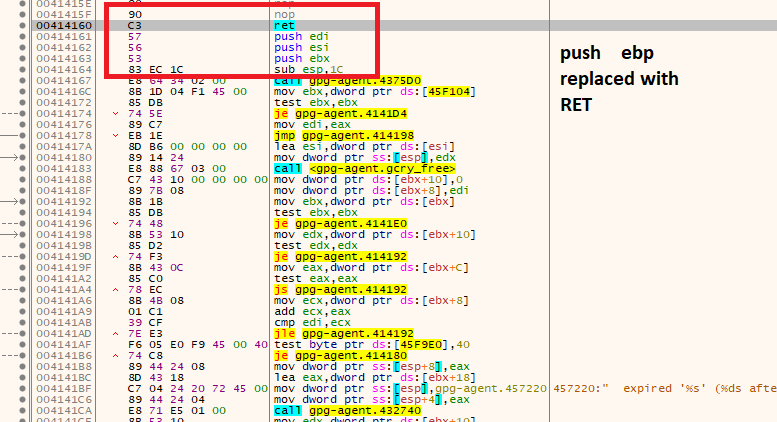
 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 kacperszurek/pentest_teamcity
Pentest de TeamCity avec Metasploit
 yifanlu/taihen
CFW framework pour PS Vita
 woj-ciech/social-media-c2
Script est une preuve de concept pour contrôler votre machine via les réseaux sociaux.
 mitre/caldera-crater
Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…
 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de…
 yschgroup/skyrat
SkyRAT - Outil d'administration à distance Powershell
 thegeekht/loki.rat
Loki.Rat est un fork du RAT Ares, il intègre de nouveaux modules, comme l'enregistrement, le verrouillage d'écran et les options de localisation.…
 breenmachine/rottenpotatong
Nouvelle version de RottenPotato sous forme de DLL C++ et binaire C++ autonome - pas besoin de meterpreter ou d'autres outils.
 kkevsterrr/backdoorme
utilitaire puissant d'auto-backdooring
 mitre/caldera-agent
Agent de service Windows pour la plateforme d'émulation d'adversaires CALDERA. Installé sur les ordinateurs cibles pour communiquer avec le serveur…
 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.
 1n3/privesc
Une collection de scripts et d'exploits d'élévation de privilèges pour Windows, Linux et MySQL.
 peewpw/invoke-wcmdump
Script PowerShell pour extraire les identifiants Windows du Gestionnaire d'identifiants
 sweetsoftware/ares
Botnet et backdoor Python
 gellin/teamviewer_permissions_hook_v1
Une DLL C++ injectable preuve de concept, qui utilise le naked inline hooking et la modification directe de la mémoire pour modifier vos permissions…
 xtr4nge/fruityc2
FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…