
Archived
server
 ulterius/server
[WIP] Serveur Ulterius™, là où toute la magie opère 🚀 :feelsgood:
post-exploitationcommand-and-controlremote-access-tool
593
 runik/harmonic
Suite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.
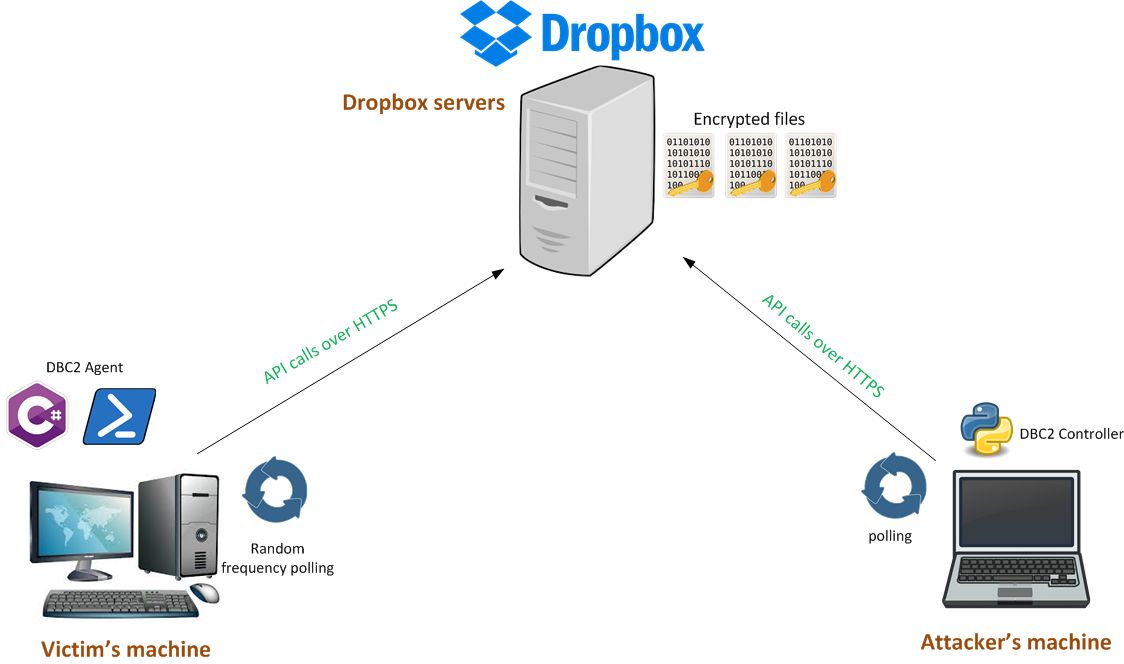 arno0x/dbc2
DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…
 beetlechunks/redsails
RedSails est un projet de post-exploitation basé sur Python visant à contourner la surveillance et la journalisation de sécurité basées sur l'hôte.…
 dagrz/aws_pwn
Une collection de bric-à-brac pour tests de pénétration AWS
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) est un reverse shell basé sur Python, doté de fonctionnalités qui facilitent un scénario de…
 nopernik/sshpry2.0
SSHPry v2 - Espionner et contrôler le TTY des clients connectés SSH
 syss-research/outis
outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…
 hatriot/token-priv
Recherche sur les privilèges des jetons
 nccgroup/redsnarf
RedSnarf est un outil de test d'intrusion / red teaming pour environnements Windows.
 maldevel/dicerosbicornis
Un backdoor Windows complet qui utilise l'email comme serveur C&C.
 maldevel/canisrufus
Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.
 maldevel/gdog
Un backdoor Windows complet utilisant Gmail comme serveur C&C
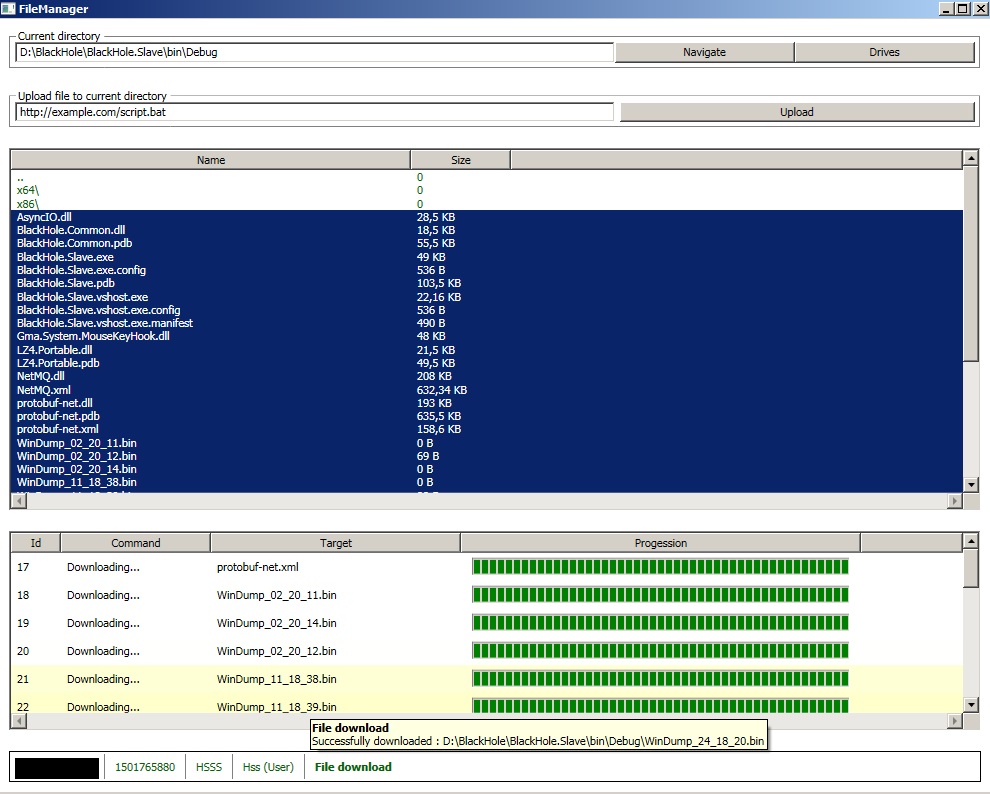 hussein-aitlahcen/blackhole
C# RAT (Outil d'administration à distance)
 samratashok/kautilya
Kautilya - Outil pour une utilisation facile des périphériques d'interface humaine pour la sécurité offensive et les tests de pénétration.
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) est un trojan qui utilise Twitter comme serveur C&C
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…