

Archived
msfrpc
 spiderlabs/msfrpc
Modules Perl/Python pour interfacer avec MSGRPC de Metasploit
penetration-testing-frameworksexploit-frameworkspost-exploitation+3
 spiderlabs/portia
Portia vise à automatiser un certain nombre de techniques couramment effectuées lors de tests d'intrusion sur les réseaux internes après qu'un compte…
 spiderlabs/jboss-autopwn
Un script JBoss pour obtenir un accès shell distant
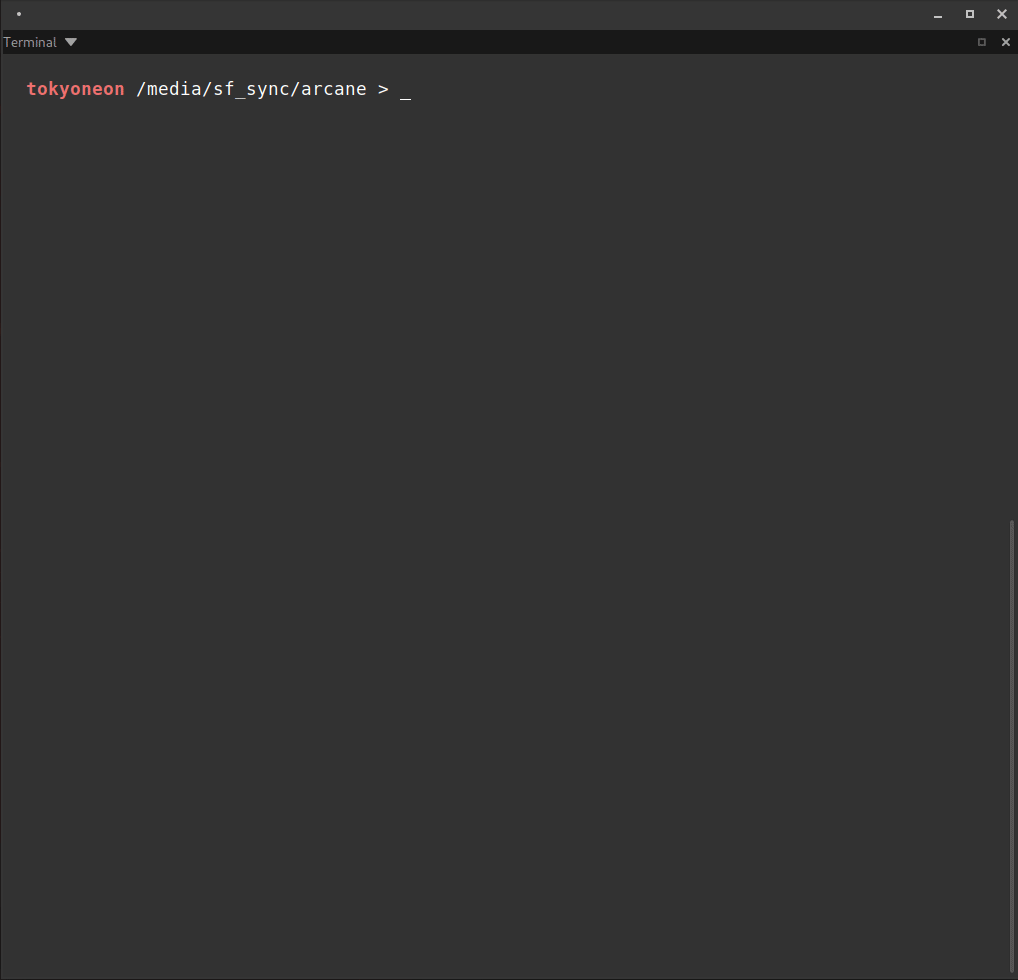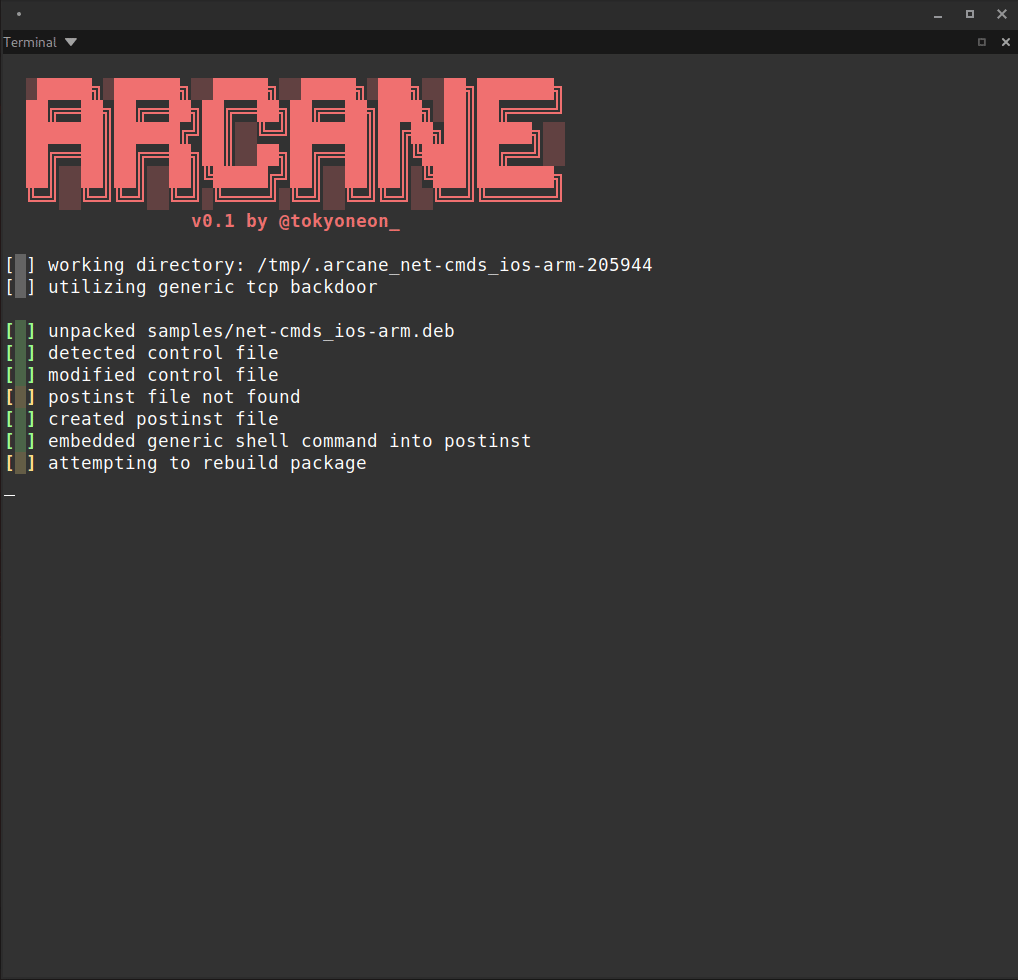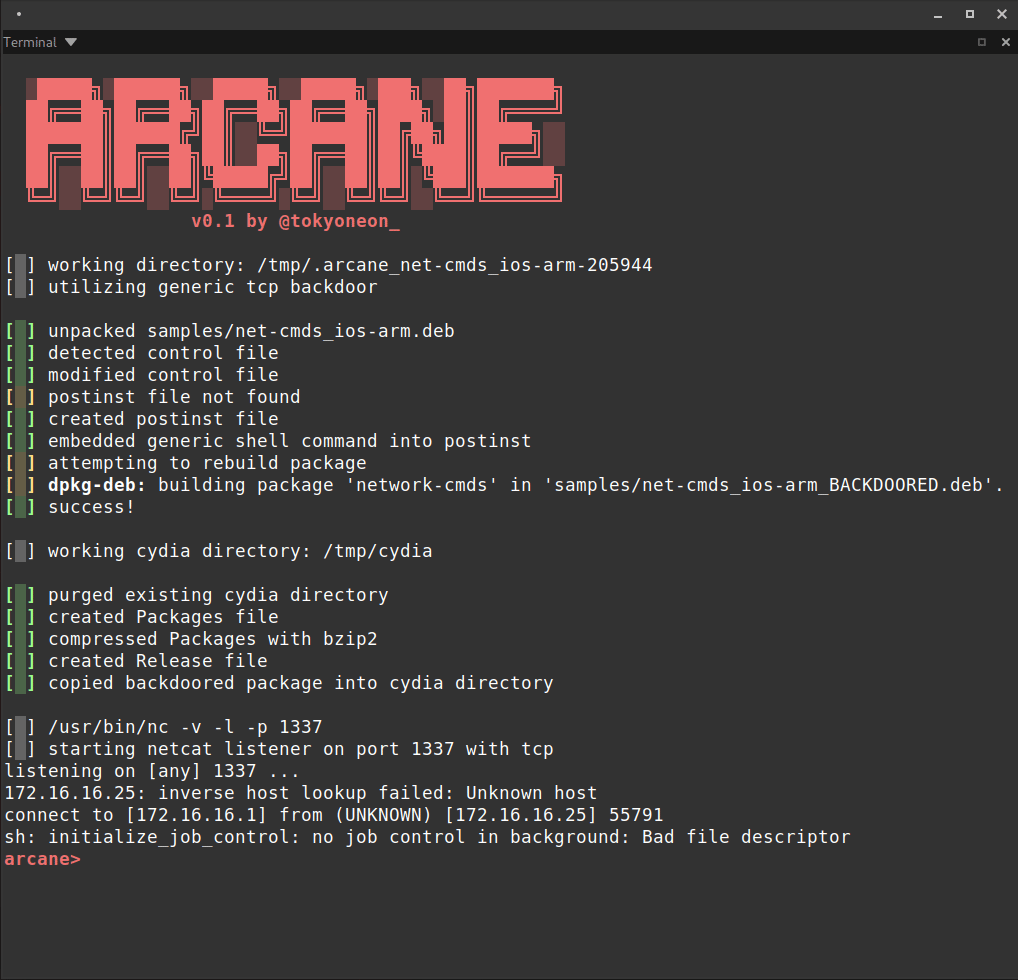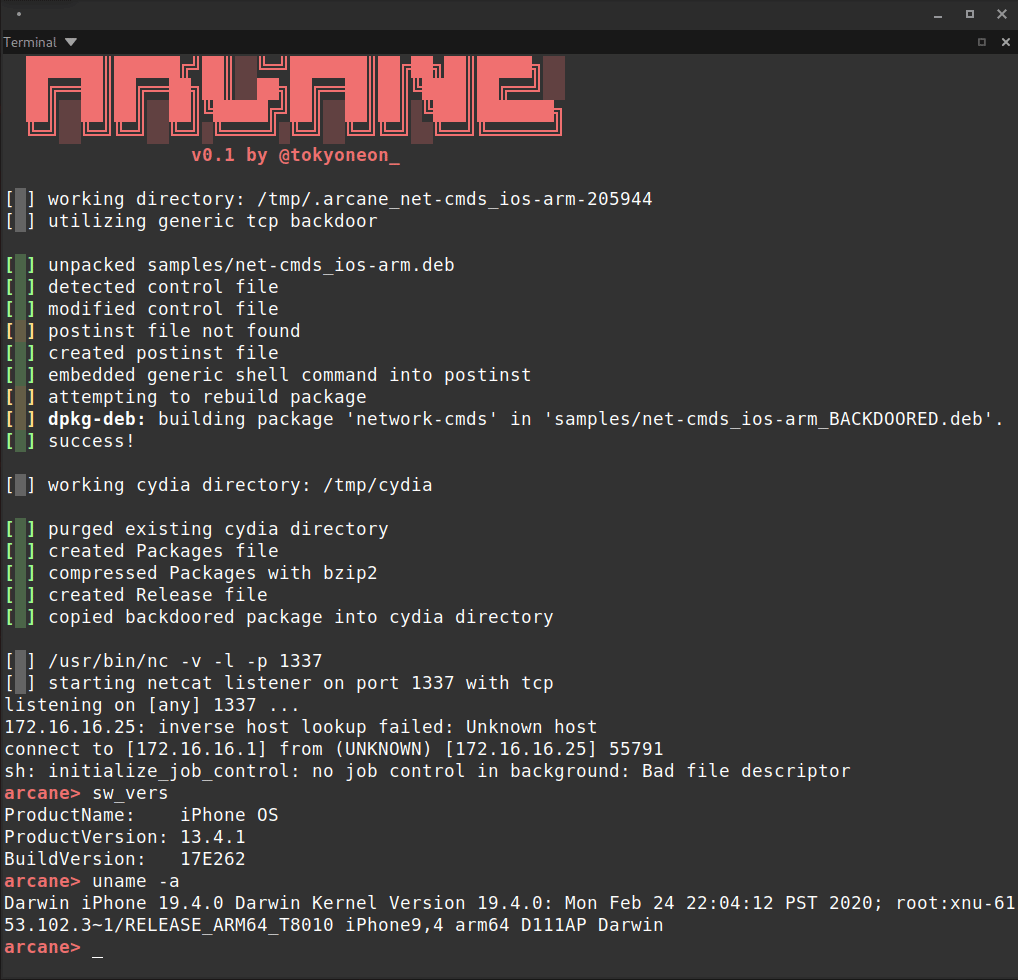 tokyoneon/arcane
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.
 cyberstruggle/chalumeau
Chalumeau est un outil automatisé,extensible et personnalisable de récupération d'identifiants basé sur powershell et python.
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.
 mr-un1k0d3r/dkmc
DKMC - Dont kill my cat - Outil d'évasion de charge utile malveillante
 chokepoint/azazel
Azazel est un rootkit en espace utilisateur basé sur la technique originale LD_PRELOAD du rootkit Jynx. Il est plus robuste et possède des…
 jfmaes/trustjack
Encore un PoC pour https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 cyberark/evasor
Un outil à utiliser en phase de post-exploitation pour les équipes bleues et rouges afin de contourner les politiques d'APPLICATIONCONTROL
 aas-n/spraykatz
Outil de collecte d'identifiants automatisant le procdump à distance et l'analyse du processus lsass.
 sense-of-security/adrecon
ADRecon est un outil qui collecte des informations sur l'Active Directory et génère un rapport pouvant fournir une vue d'ensemble de l'état actuel de…
 cisc0-gif/kitt
Framework de pentesting basé sur Python
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 cervoise/linuxprivcheck
Script Python pour l'escalade de privilèges pour Python
 randomrobbiebf/loot-me
Collecte des fichiers et des commandes en post-exploitation, les formate en rapports Markdown et aide à identifier les informations sensibles pour le…
 s1gh/quickbox-pro-2.1.8-authenticated-rce
Exploit d'injection de commandes authentifié pour QuickBox Pro v2.1.8, permettant l'exécution de code à distance en tant que www-data et l'élévation…
 thewhiteh4t/flashsploit
Cadre d'exploitation pour attaques HID basées sur ATtiny85