

RATel
 frenchcisco/ratel
RAT-el est un outil de test de pénétration open source qui vous permet de prendre le contrôle d'une machine Windows. Il fonctionne selon le modèle…
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
277
frenchcisco/ratelRAT-el est un outil de test de pénétration open source qui vous permet de prendre le contrôle d'une machine Windows. Il fonctionne selon le modèle…
 nccgroup/gitpwnd
GitPwnd est un outil de pénétration réseau qui vous permet d'utiliser un dépôt git pour la commande et le contrôle de machines compromises.
 jephthai/evilvm
Compilateur basé sur Forth déployé sous forme de shellcode x86_64 position-independent, fournissant un agent d'exécution de code à distance avec un…
 byt3bl33d3r/offensivedlr
Boîte à outils contenant des notes de recherche et du code PoC pour l'armement du DLR de .NET.
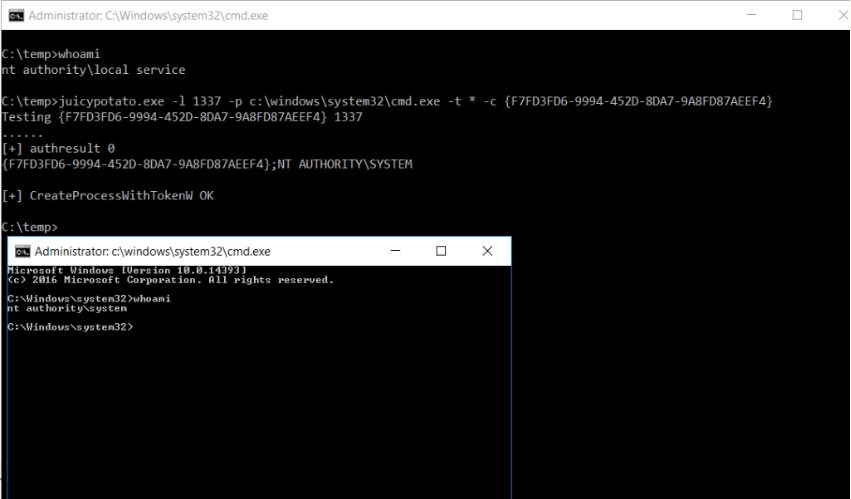 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 rsmudge/unhook-bof
Supprimer les hooks API d’un processus Beacon.
 mehulj94/braindamage
Service d'administration à distance qui utilise Twitter comme serveur de commande et de contrôle
 swisskyrepo/sharplaps
Outil C# pour récupérer les mots de passe LAPS depuis Active Directory via LDAP, conçu pour une exécution en mémoire dans les sessions Cobalt Strike…
 n00py/wpforce
Suite d'attaque Wordpress
 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 tyranid/dotnettojscript
Un outil pour créer un fichier JScript qui charge un assembly .NET v2 depuis la mémoire.
 s1ckb0y1337/tokenplayer
Manipulation et abus des jetons d'accès Windows.
 ghostpack/sharpwmi
SharpWMI est une implémentation en C# de diverses fonctionnalités WMI.
 stufus/reconerator
C# Outils de reconnaissance d'attaque ciblée
 cedowens/macshellswift
Outil de post-exploitation macOS de preuve de concept écrit en Swift. Conçu comme une POC pour les équipes bleues afin de renforcer les détections…
 rvrsh3ll/rendezvousrat
RAT auto-réparateur utilisant libp2p
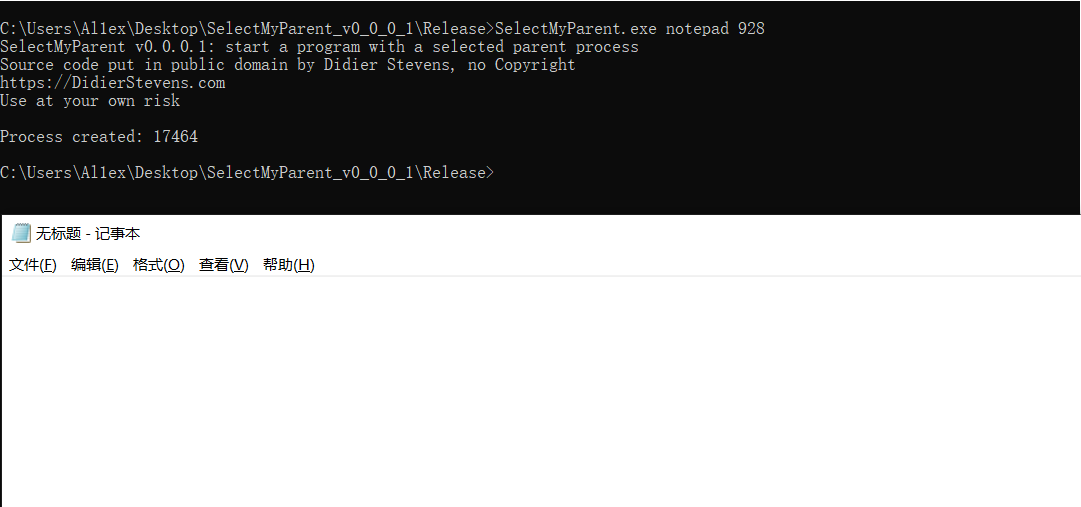 al1ex/selectmyparent
PPID Spoofing
 jfmaes/sharpziprunner
Exécute un shellcode indépendant de la position à partir d'un zip chiffré.