

PowerShellForPentesters
 dievus/powershellforpentesters
Dépôt du cours PowerShell pour pentesteurs
password-crackinglateral-movementinformation-gathering+5
dievus/powershellforpentestersDépôt du cours PowerShell pour pentesteurs
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 hagrid29/duplicatedump
Extraction de LSASS avec un handle dupliqué depuis un plugin LSA personnalisé
 anthemtotheego/sharpsploitconsole
Application console en C# pour les opérations de post-exploitation et d'équipe rouge, intégrant SharpSploit pour exécuter des commandes Mimikatz,…
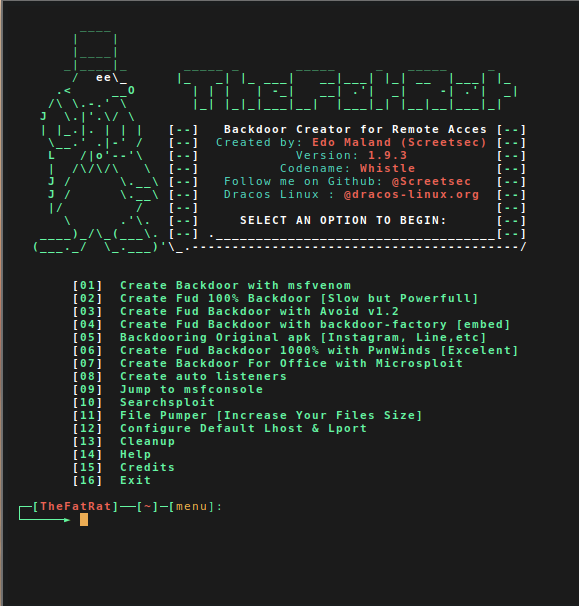 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 thewover/dinvoke
Invoquer dynamiquement du code non managé arbitraire à partir de code managé sans PInvoke.
 joelgmsec/autordpwn
The Shadow Attack Framework
 cyborgsecurity/poisonapple
Outil en ligne de commande pour appliquer et supprimer des mécanismes de persistance macOS, conçu pour l'émulation de menaces et les opérations red…
 s1ckb0y1337/cobalt-strike-cheatsheet
Quelques notes et exemples sur les fonctionnalités de cobalt strike
 qwqdanchun/dcrat
Un simple outil distant en C#.
 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 hlldz/reflexxion
RefleXXion est un utilitaire conçu pour aider à contourner les hooks en mode utilisateur utilisés par les AV/EPP/EDR, etc. Afin de contourner les…
 cerbersec/ares
Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing
 yeyintminthuhtut/awesome-red-teaming
Liste de ressources Awesome pour le Red Teaming
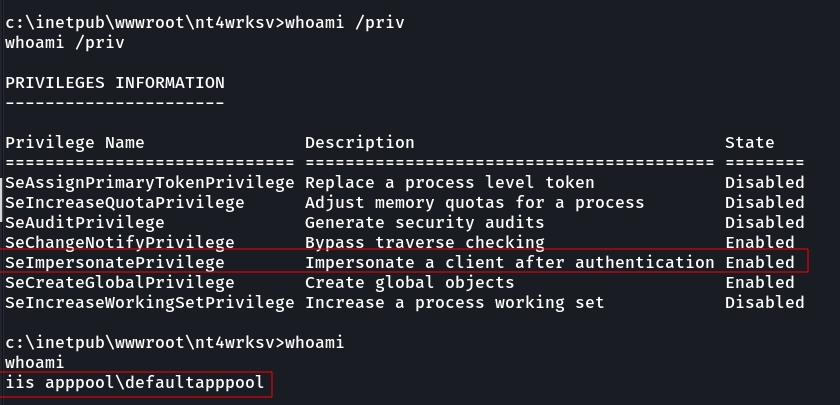 h3x0v3rl0rd/printspoofer
Outil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…
 kyleavery/inject-assembly
Injecter des assemblies .NET dans un processus existant
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang