

DDexec
 arget13/ddexec
Une technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.
payload-generationshellcodepost-exploitation+3
893
arget13/ddexecUne technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.
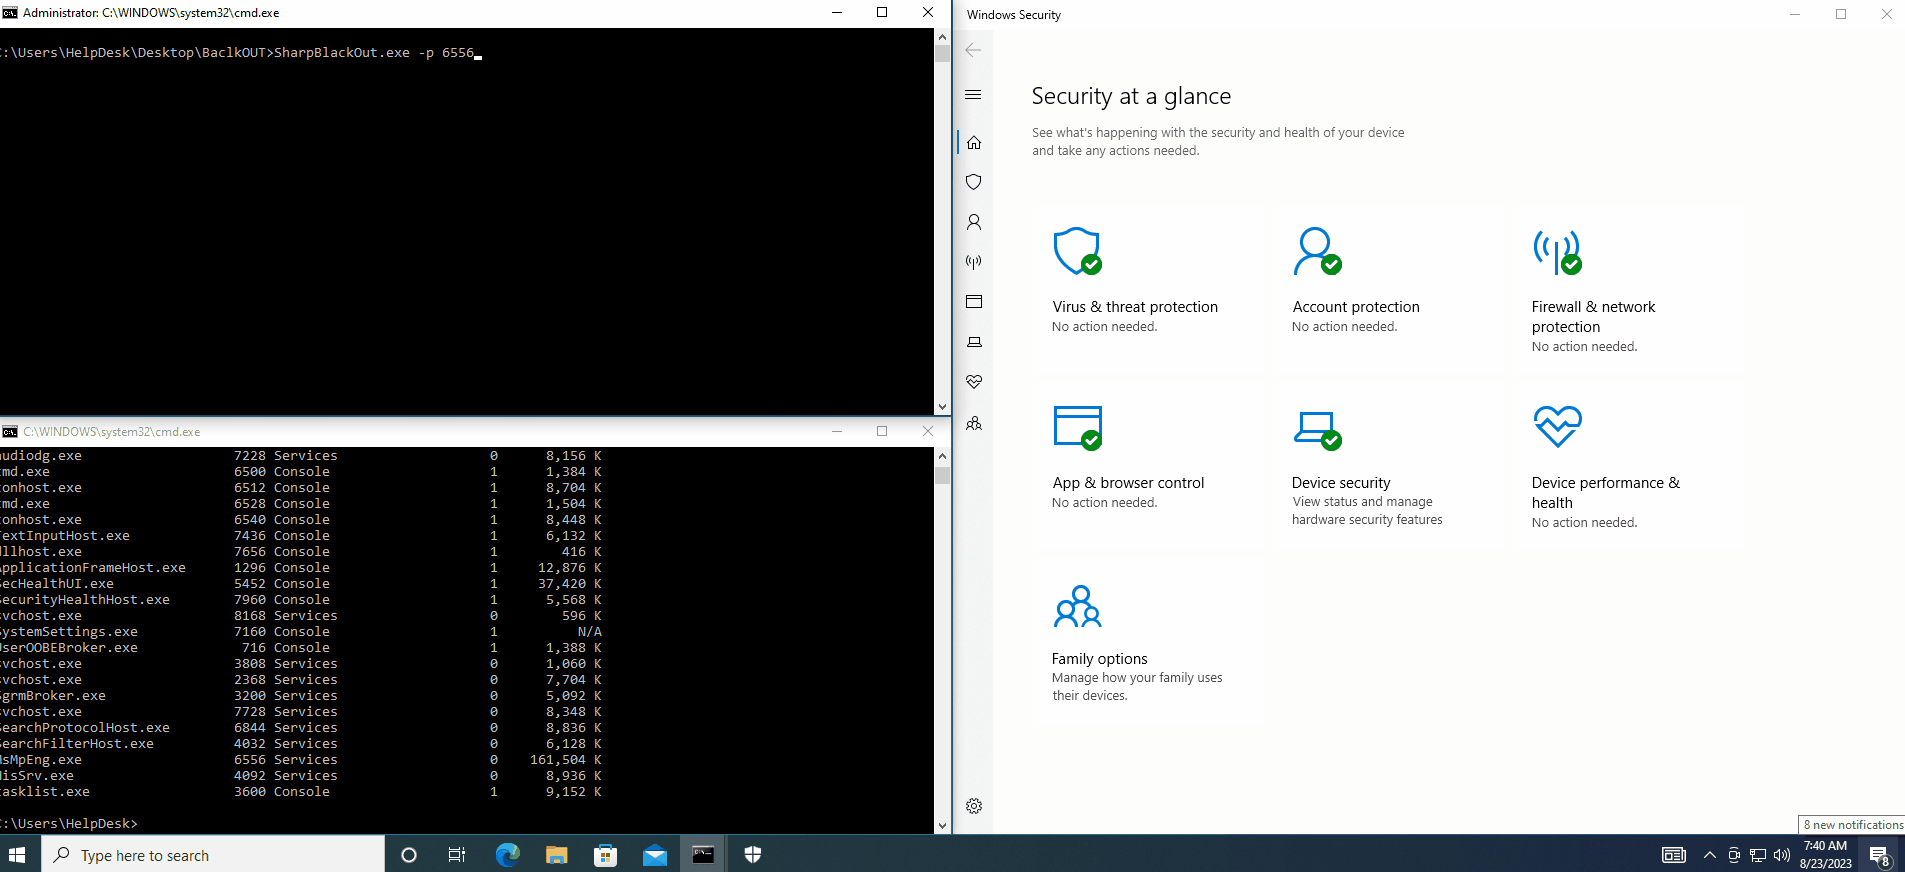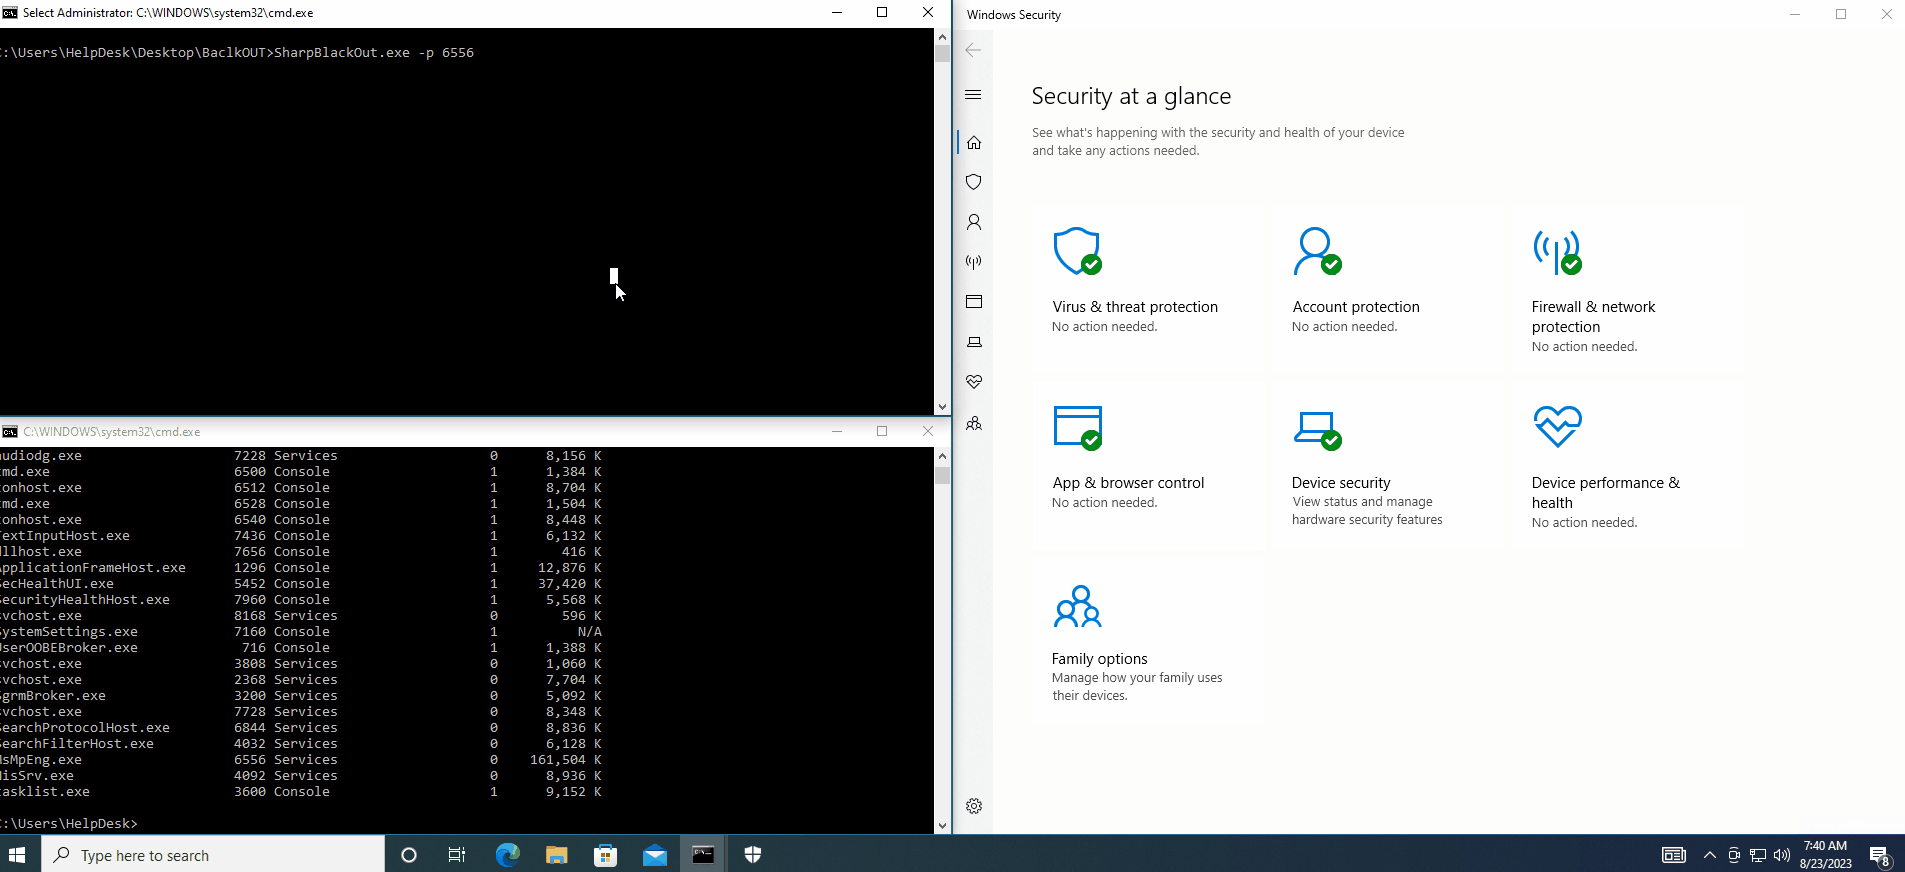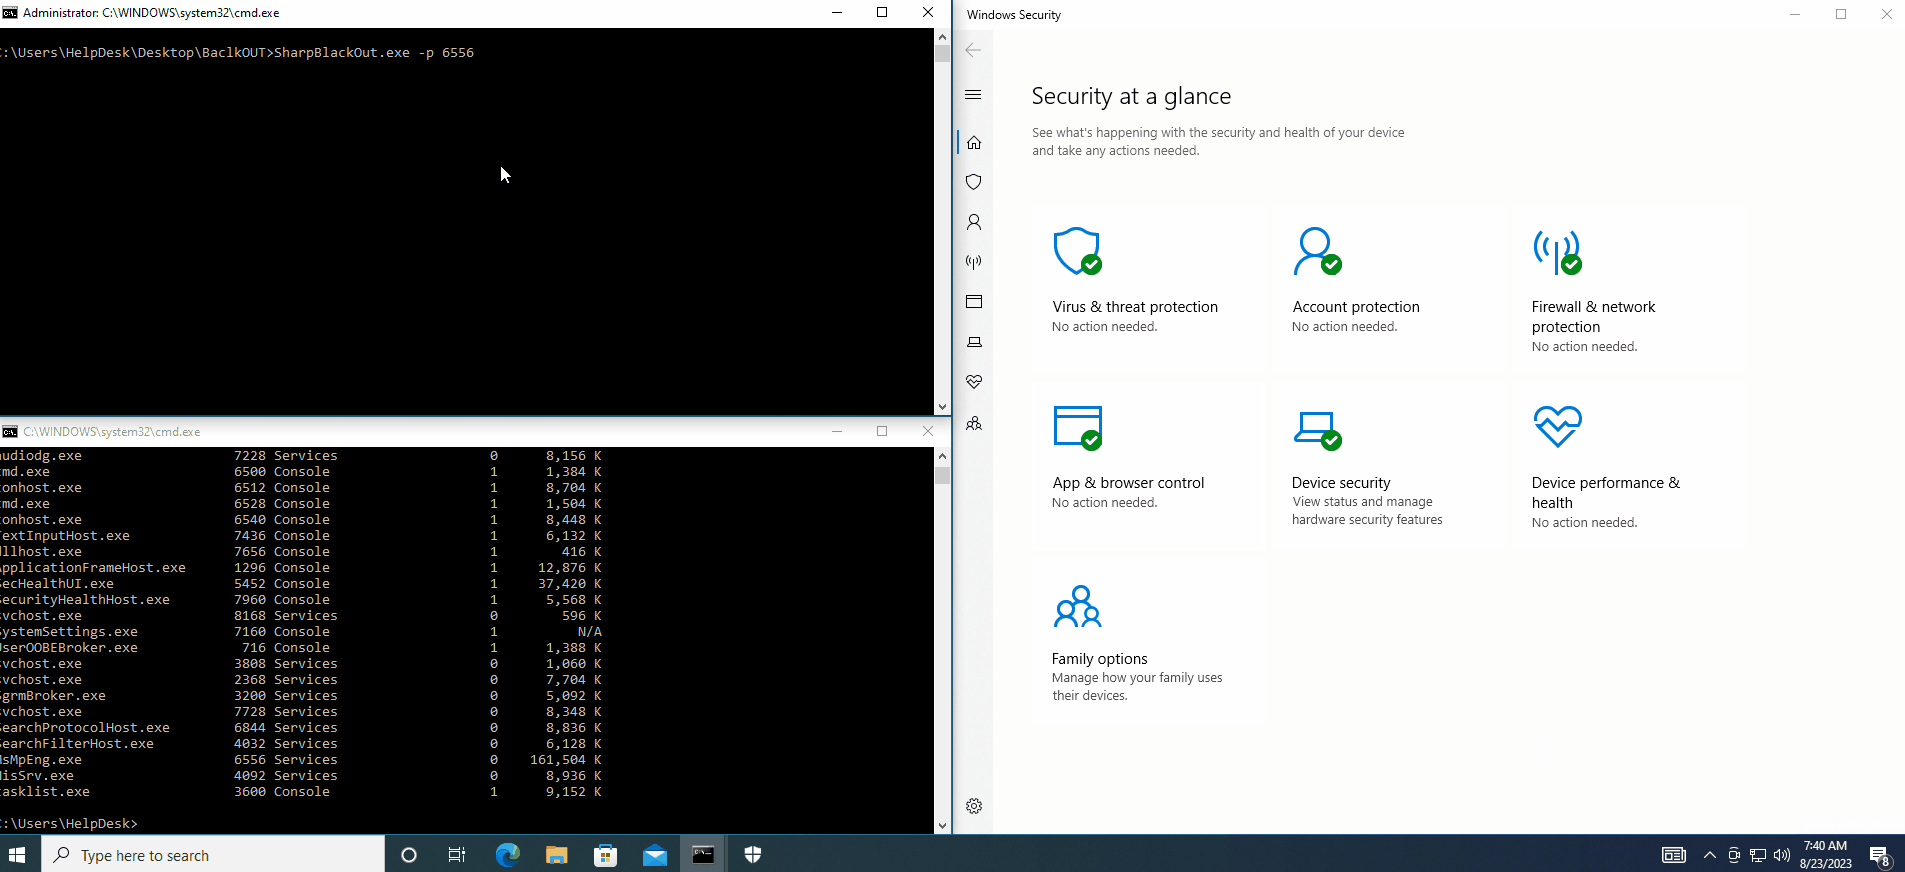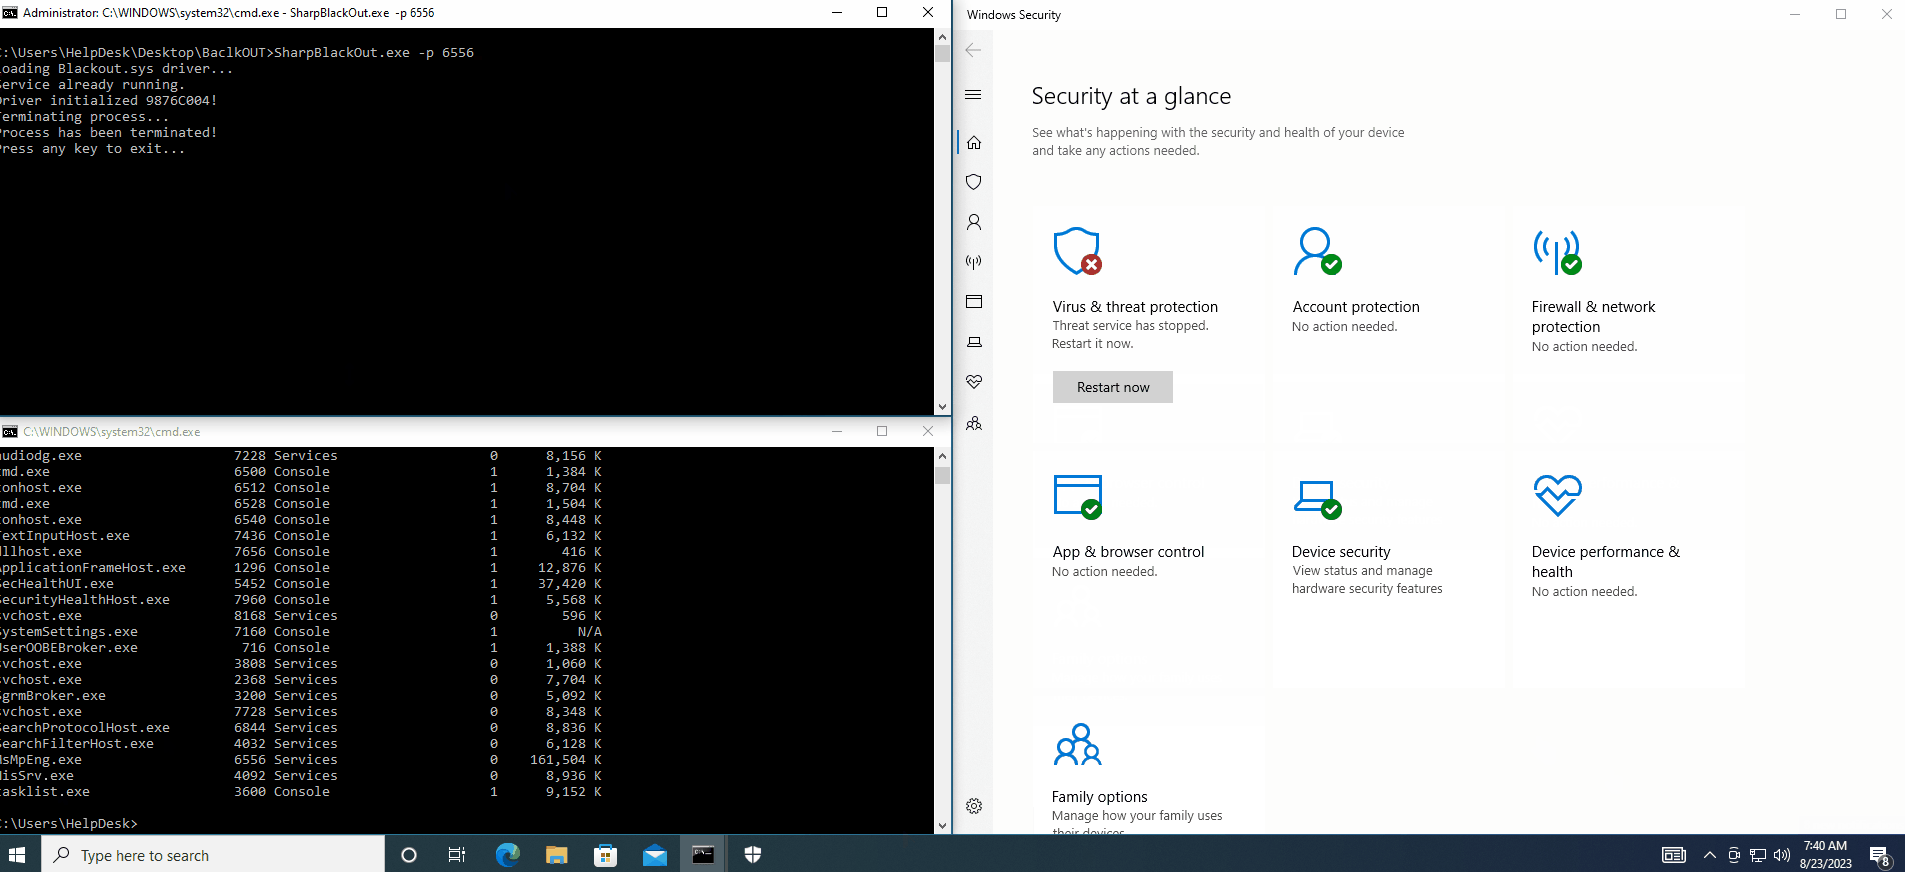 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 oldkingcone/slopshell
le seul webshell PHP dont vous avez besoin.
 d4t4s3c/offensivereverseshellcheatsheet
Aide-mémoire sélectionnée de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby et msfvenom, ainsi que des webshells, de…
 skelsec/adiskreader-secretsdump
Extraire les secrets du registre et NTDS depuis des images disque locales ou distantes
 skelsec/evilrdp
Client RDP avec contrôle étendu pour la manipulation automatisée de la souris, du clavier et du presse-papiers, transfert de fichiers, proxy SOCKS,…
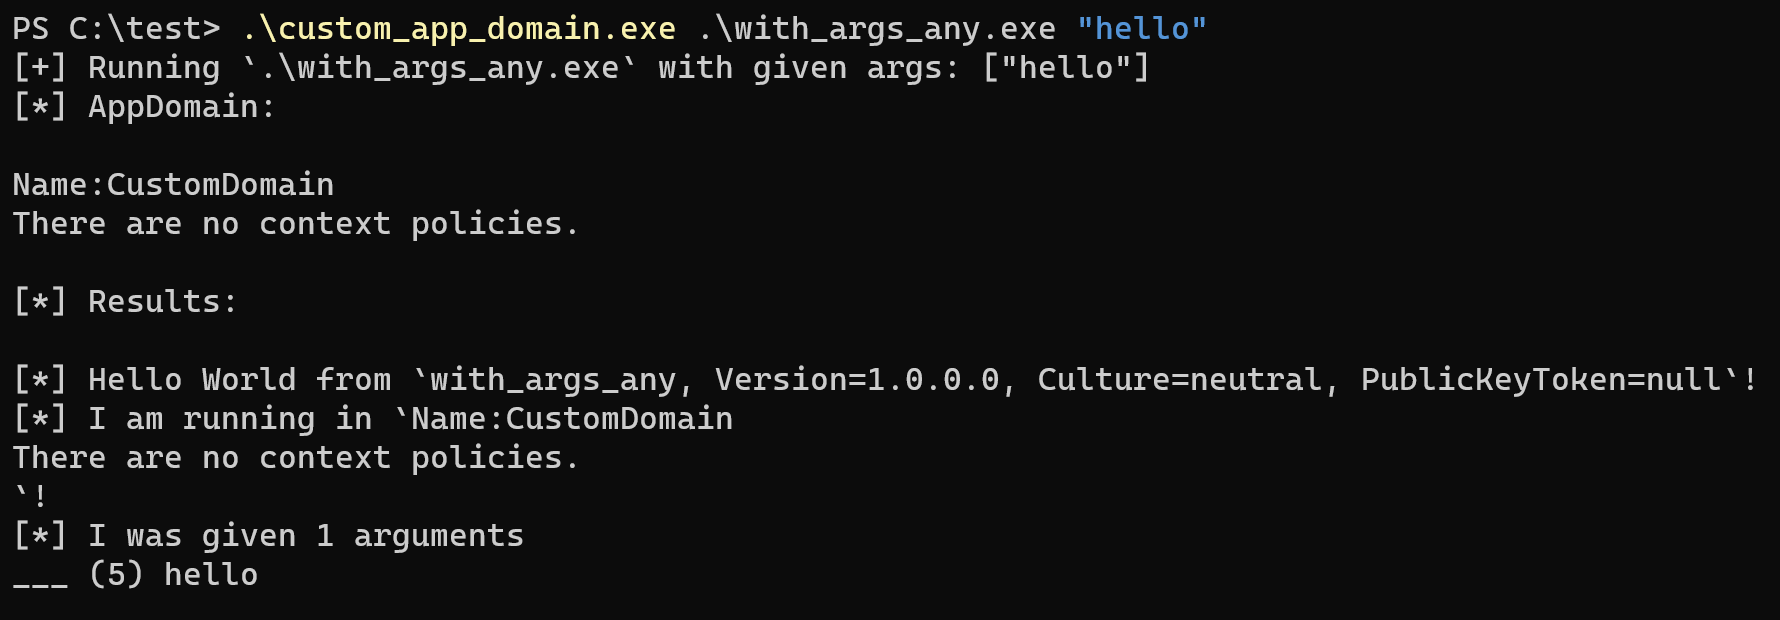 yamakadi/clroxide
Une bibliothèque Rust qui vous permet d'héberger le CLR et d'exécuter des binaires dotnet.
 chvancooten/nimplant
Un implant C2 de premier stade léger écrit en Nim (et Rust).
 darkspacesecurity/runas-stealer
Voleur d'identifiants de l'utilitaire RunAs mettant en œuvre 3 techniques : Hooking de CreateProcessWithLogonW, Keylogging intelligent, Débogage à…
 aegrah/panix
Outil de persistance Linux personnalisable pour la recherche en sécurité et l'ingénierie de détection.
 lexfo/sshimpanzee
Implant basé sur SSHD prenant en charge des mécanismes de tunneling pour atteindre le C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
 rasta-mouse/ost-c2-spec
Source ouverte C&C Spécification
 ph4ntonn/impost3r
👻Impost3r -- Un voleur de mots de passe linux
 decoder-it/newmachineaccount
Crée des comptes machine Active Directory avec des mots de passe personnalisés, prenant en charge le placement facultatif dans une unité…
 codextf2/windowspy
Cobalt Strike Beacon Object File pour une surveillance automatisée et ciblée des utilisateurs. Déclenche des captures d'écran ou des actions…
 rasta-mouse/spawnwith
Cobalt Strike BOF qui lance un processus en utilisant le jeton d'un autre utilisateur et injecte le shellcode Beacon, permettant la post-exploitation…
 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 ttpreport/siphondns
Exfiltration furtive de données via DNS