

IconJector
 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes
exploitationpost-exploitationsocial-engineering+3
415
d419h/iconjectorInjecter des DLLs dans le processus explorer à l'aide d'icônes
 blendin/3snake
Outil d'extraction d'informations à partir des processus nouvellement lancés
 josephtlucas/vger
Une application CLI interactive pour interagir avec des instances Jupyter authentifiées.
 gmh5225/sharpamsighosting
Portage C# de la technique de contournement de l'AMSI initialement développée et documentée par Andrea Bocchetti
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 zephrfish/azureattackkit
Collection d'outils Azure à télécharger pour attaquer un environnement + conseils rapides et autres informations utiles
 mbadanoiu/mal-014
MAL-014 : Lecture arbitraire de fichiers authentifiée dans VMware vCenter Server
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 deimosc2/deimosc2
DeimosC2 est un framework de commande et contrôle en Golang pour la post-exploitation.
 zimedev/certipy-merged
Outil pour l'énumération et l'abus des services de certificats Active Directory
 s3cur3th1ssh1t/powersharppack
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction…
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
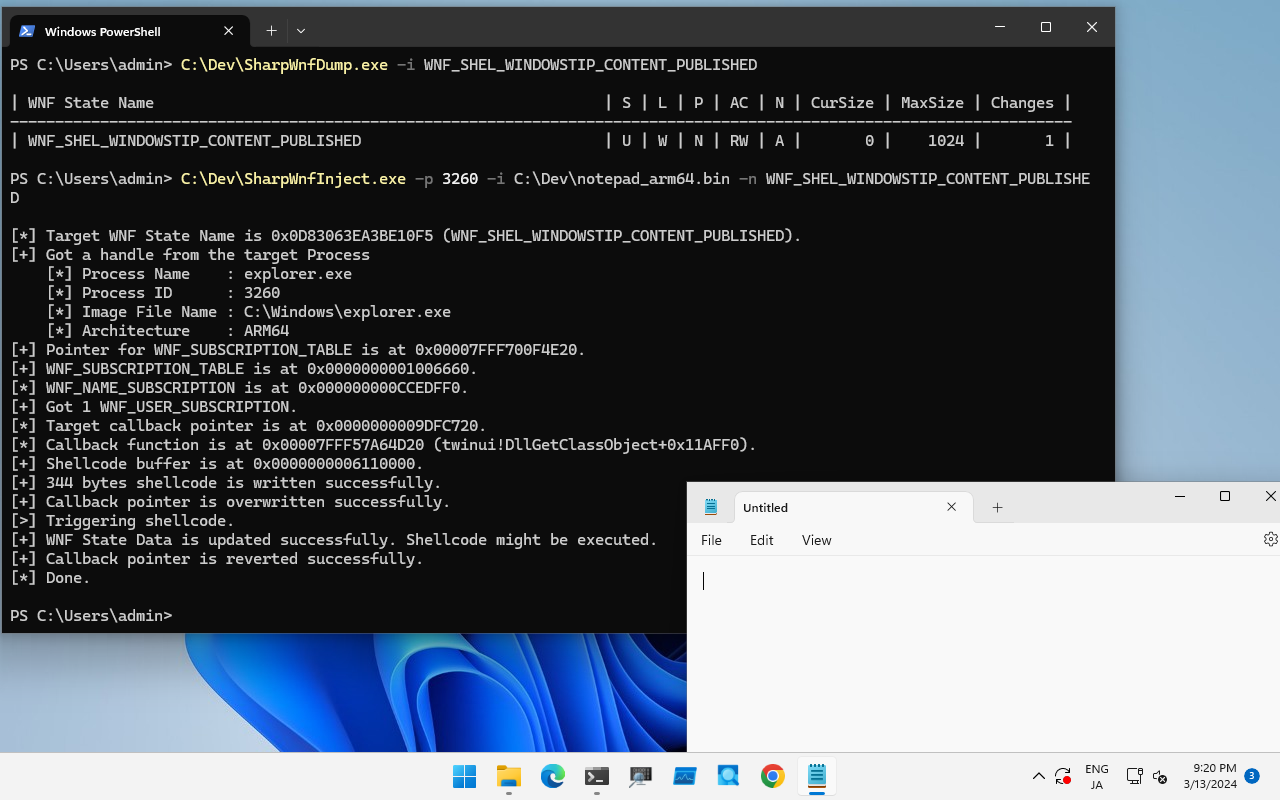 daem0nc0re/sharpwnfsuite
Utilitaires C# pour Windows Notification Facility
 ricardojoserf/nativebypasscredguard
Contourner Credential Guard en patchant WDigest.dll en utilisant uniquement les fonctions NTAPI
 withsecurelabs/callstackspoofer
Une implémentation de PoC pour usurper des piles d'appels arbitraires lors d'appels système (par ex. obtenir un handle via NtOpenProcess)
 sh3lldon/fullbypass
Un outil qui contourne AMSI (AntiMalware Scan Interface) et PowerShell CLM (Constrained Language Mode) et vous donne un reverse shell PowerShell en…
 darkspacesecurity/ssh-stealer
Capacité de keylogging intelligent pour voler les identifiants SSH, y compris le mot de passe et la clé privée.
 faisal-p27/wareed-dns-c2
Framework de commande et de contrôle exclusivement via DNS avec agent Windows, génération de payloads, exécution de shell à distance, injection de…