

dcshadow
 shutdownrepo/dcshadow
Alternative Python à Mimikatz lsadump::dcshadow
defensive-toolspersistence-mechanismspost-exploitation+2
shutdownrepo/dcshadowAlternative Python à Mimikatz lsadump::dcshadow
 nettitude/poshc2
Un framework C2 compatible avec les proxys utilisé pour aider les red teamers dans la post-exploitation et le mouvement latéral.
 eeriedusk/nysm
Conteneur furtif basé sur eBPF qui cache les processus, les sockets, les objets eBPF et les journaux d'audit des outils de surveillance système,…
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 synacktiv/ccmmessagingbackdoor
Porte dérobée de preuve de concept pour le point de gestion SCCM utilisant un service COM malveillant pour l'exécution persistante de commandes à…
 u53rw4r3/remotekeystrokes
Un script pour automatiser les frappes au clavier via un programme graphique de bureau.
 trustedsec/specula
Framework modulaire de commande et de contrôle abusant de la fonctionnalité Page d'accueil de Microsoft Outlook pour une persistance furtive, un…
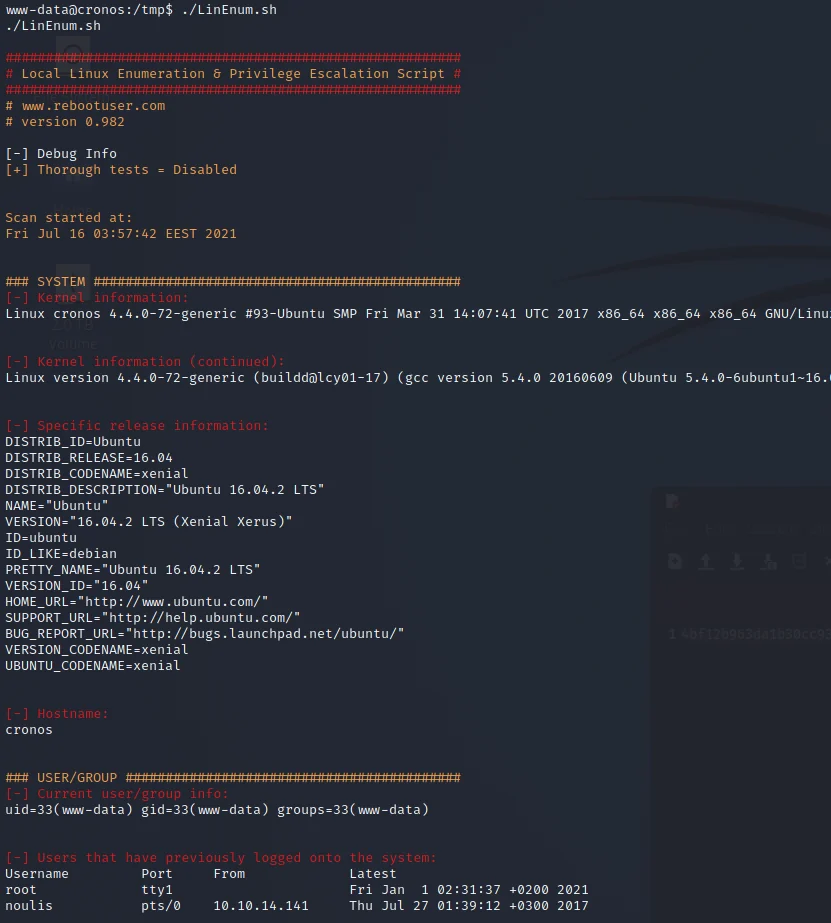 h3x0v3rl0rd/lin_enum
Script shell pour l'énumération automatisée des systèmes Linux afin d'identifier les vecteurs d'élévation de privilèges et les faiblesses de…
 h3x0v3rl0rd/linenum
Script d'énumération Linux pour la collecte automatisée d'informations système afin d'identifier les vecteurs potentiels d'élévation de privilèges…
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
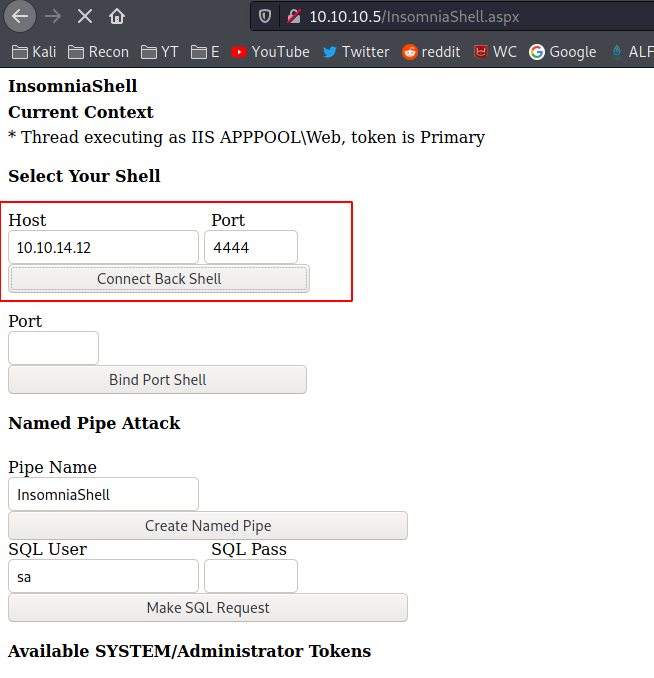 h3x0v3rl0rd/insomniashell
Web shell basé sur ASP.NET pour l'exécution de commandes à distance et la post-exploitation sur des serveurs Windows.
 h3x0v3rl0rd/nodejsshell
Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.
 rwxstoned/ldrshuffle
Technique d'exécution/injection de code utilisant la manipulation de la structure du module PEB des DLL
 internetangel/zerocrumb
Extraction des identifiants et cookies protégés par App-Bound sans privilèges.
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
 onsec-fr/http-asynchronous-reverse-shell
[POC] Reverse shell asynchrone utilisant le protocole HTTP.
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…