

nim-shell
 emrekybs/nim-shell
Reverse shell pouvant contourner la détection de Windows Defender
payload-generationexploitationids-ips-evasion+5
177
emrekybs/nim-shellReverse shell pouvant contourner la détection de Windows Defender
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 infinitycurvelabs/vm-filesystem
Interaction avec le système de fichiers via l'exécution de la machine virtuelle firebeam
 stra-x/outoftune
Outil d'inscription d'appareil rogue pour Entra ID et Intune MDM. Automatise l'adhésion de l'appareil, l'acquisition de jetons, l'inscription MDM et…
 redcivet/appinfo-standalone
méthode 59 de UACME dans un fichier .C autonome
 xiaolichan/wmiexec-pro
Nouvelle génération de wmiexec.py
 mhdgning131/teletunnel
Contournement des EDR avec un bot Telegram furtif en C++ et Telegram lui-même comme interface C2 !
 sensepost/susinternals
psexecsvc - une implémentation python de l'implémentation du service natif de PSExec
 backdoorskid/customloadimage
Chargement furtif d'assembly .NET via AssemblyNative::LoadFromBuffer
 shellkraft/anvil
Anvil est un outil d'évaluation de la surface d'attaque axé sur le runtime (runtime-first) pour les applications clientes lourdes Windows, conçu pour…
 ignitetechnologies/mssql-pentest-cheatsheet
Antisèche pratique de test d'intrusion MSSQL couvrant l'énumération, le pivotement via serveurs liés, l'élévation de privilèges, la persistance et…
 ignitetechnologies/privilege-escalation
Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…
 blacksnufkin/geckodroid
Client Android pour le framework Adaptix C2 permettant la gestion à distance des agents, des shells de commande interactifs, le contrôle des…
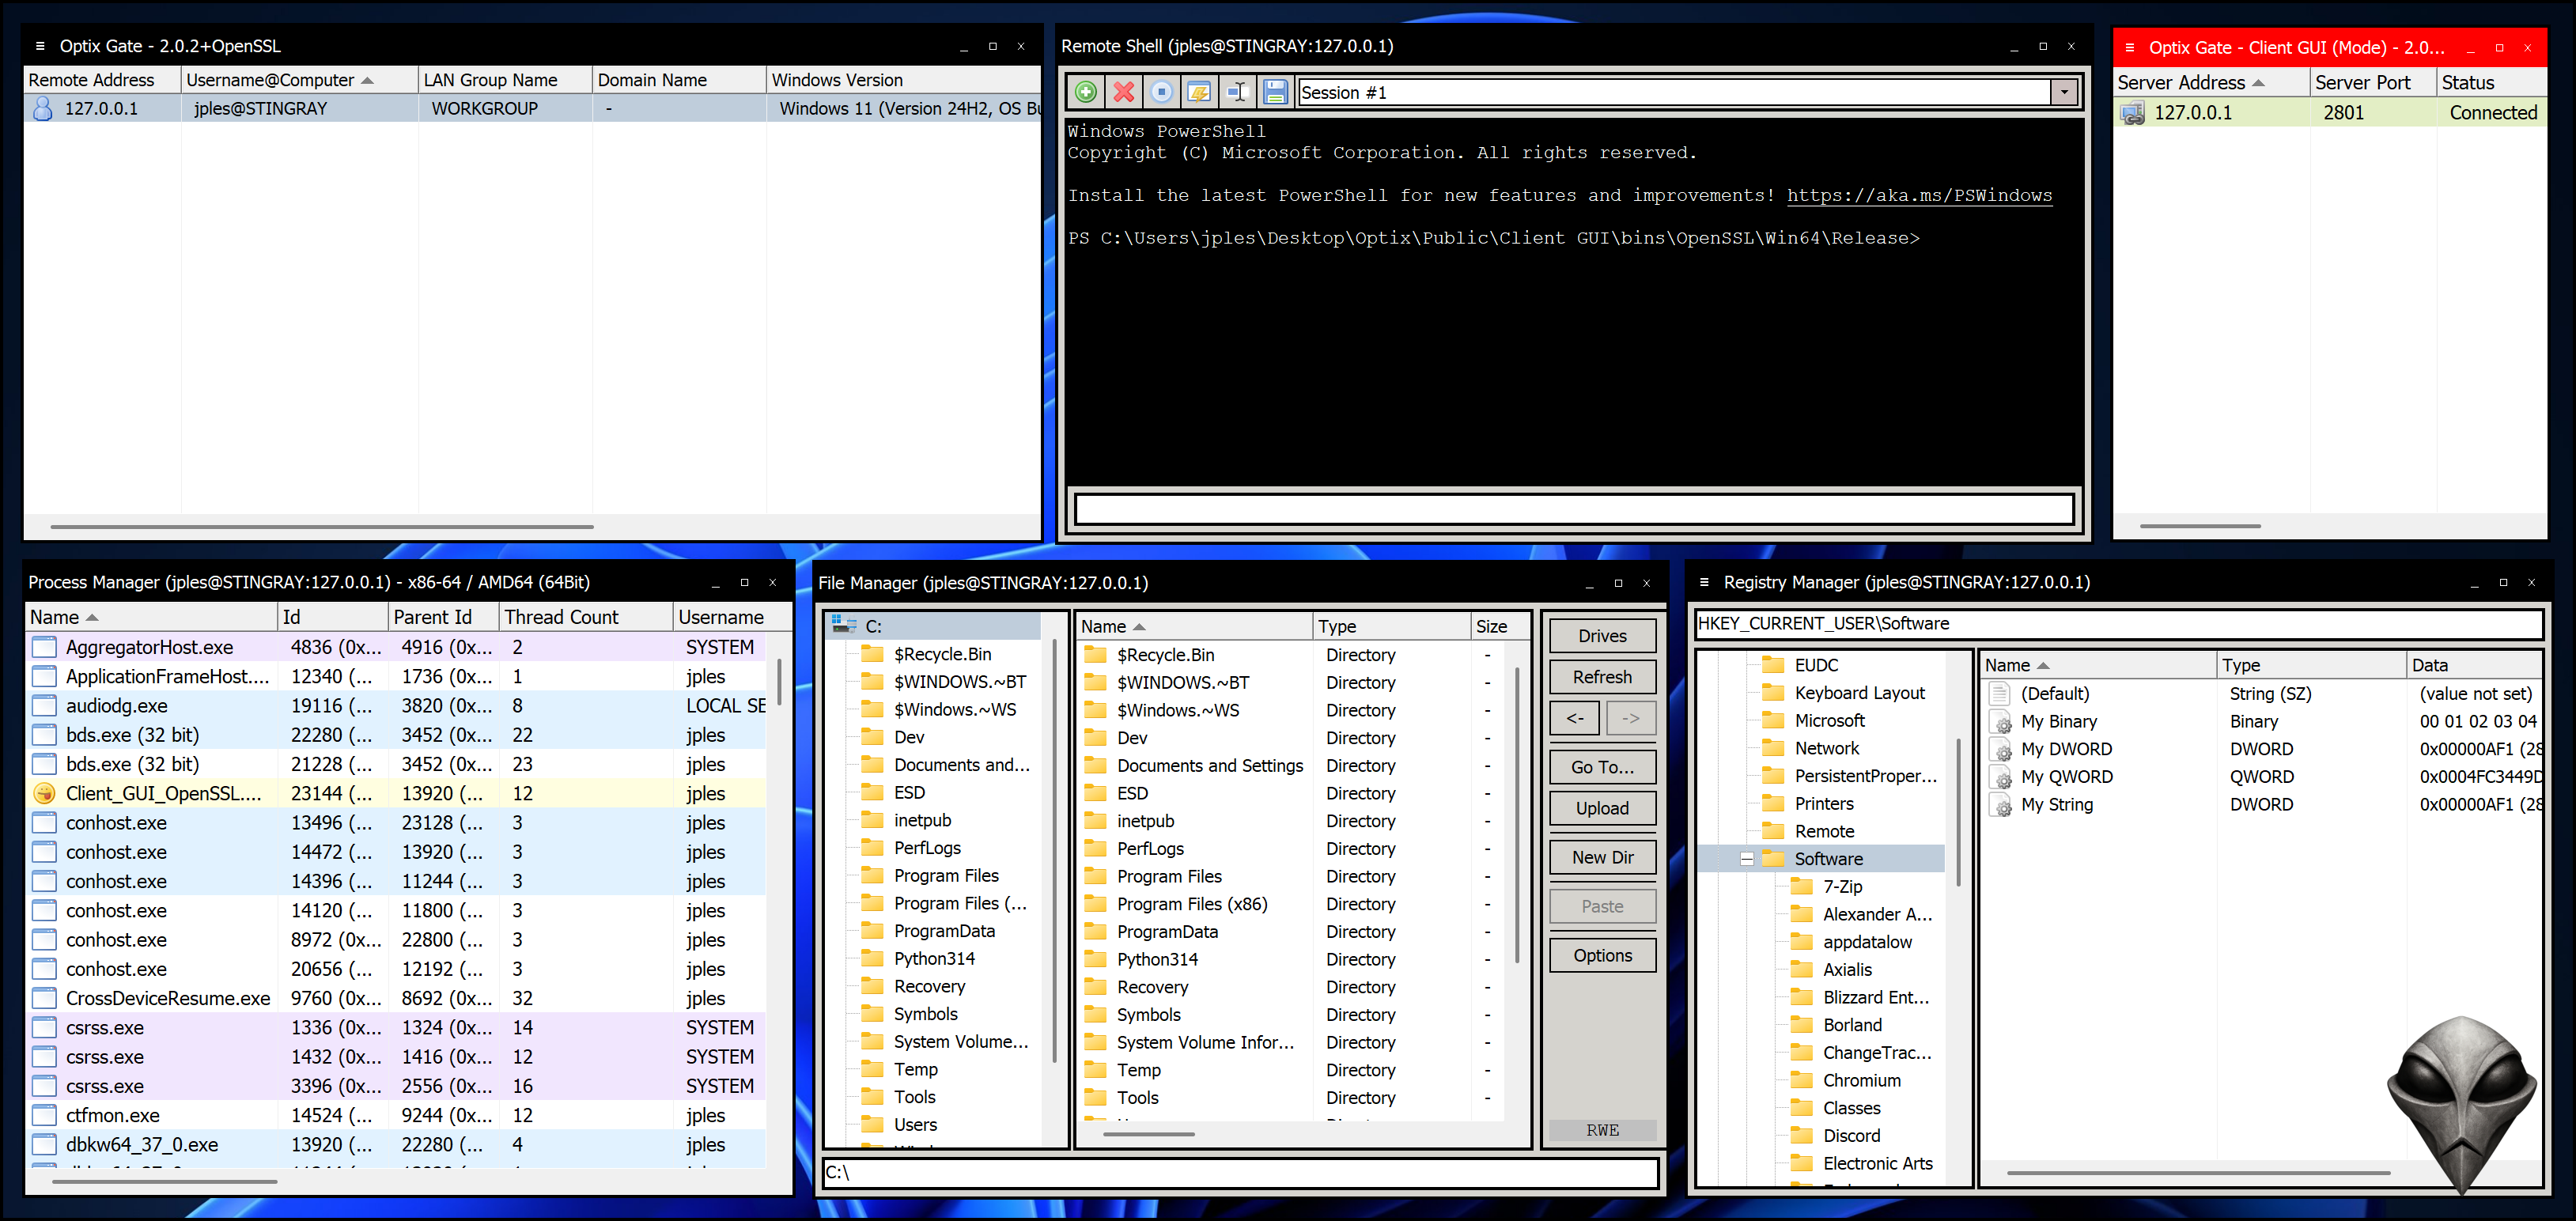 darkcodersc/optixgate
Outil open-source polyvalent d'accès à distance pour Microsoft Windows
 s12cybersecurity/rdpcredentialstealer
Implant Windows qui vole les identifiants RDP via le hooking d'API (Detours) et l'injection de DLL, capturant les noms d'utilisateur et mots de passe…
 iss4cf0ng/eden-rat
Un outil d'accès distant open-source basé sur une interface graphique Linux, développé en C# avec un payload Python, destiné à des tests de…
 iss4cf0ng/duplexspycs
Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
 cr4sh/s6_pcie_microblaze
Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…