

Crystal-Loaders
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
penetration-testing-frameworksids-ips-evasionpost-exploitation+3
238
rasta-mouse/crystal-loadersUne petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
 mzhmo/powershellkerberos
Quelques scripts pour abuser de Kerberos avec Powershell
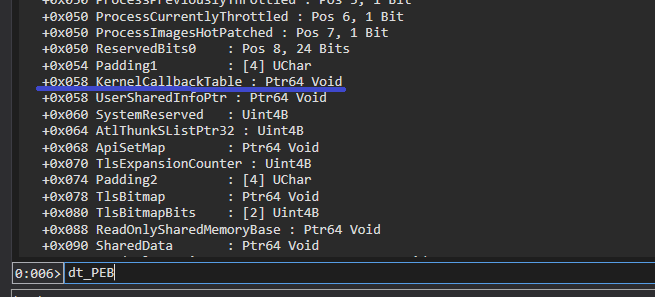 n0qword/win32k-callback-detouring
Abuser du mécanisme de rappel du noyau win32k.sys pour exécuter du code arbitraire
 skelsec/pypykatz
Implémentation de Mimikatz en Python pur
 mazx0p/mssqlbof
Une suite de fichiers objet Beacon pour Microsoft SQL Server qui implémente le protocole TDS 7.4 directement sur le réseau.
 meckazin/chromekatz
Extraire les cookies et identifiants directement depuis la mémoire des processus Chrome/Edge
 xaitax/totalrecall
Cet outil extrait et affiche les données de la fonctionnalité Recall de Windows 11, offrant un moyen facile d'accéder aux informations sur les…
 justicerage/ffm
Mode de combat pour la liberté : harnais de hacking open source
 frkngksl/nicoff
COFF et BOF Loader écrit en Nim
 frkngksl/nimicstack
NimicStack est l'implémentation pure en Nim de la technique de Call Stack Spoofing visant à imiter des programmes légitimes.
 frkngksl/silentnimvest
Implémentation Nim de la méthode d'extraction d'identifiants à partir des ruches SAM/SECURITY de sud0Ru (alias SilentHarvest)
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 mr-un1k0d3r/edrs
Outil d'équipe rouge pour l'évasion des EDR : résout dynamiquement les identifiants de syscalls, corrige les stubs de ntdll, supprime les hooks IAT…
 entysec/hatsploit
Plateforme modulaire de tests d'intrusion qui vous permet d'écrire, tester et exécuter du code d'exploitation.
 p3ng0s/archlive
ISO live d'équipe red team pour accès physique, basée sur Arch Linux
 hrmtz/snet
CTF guidé par IA - Infiltrez un vrai serveur avec Claude Code comme instructeur
 redcode-labs/bashark
Kit de post-exploitation Bash
 gmh5225/roak
Rootkit en mode noyau pour Windows 10/11 avec terminaison de processus, élévation SYSTEM, protection PPL, élévation de handles et basculement des…