

DLHell
 synacktiv/dlhell
Local et distant Windows DLL Proxying
privilege-escalationpersistence-mechanismsexploitation+3
172il y a 2 ans
synacktiv/dlhellLocal et distant Windows DLL Proxying
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 decoder-it/newmachineaccount
Crée des comptes machine Active Directory avec des mots de passe personnalisés, prenant en charge le placement facultatif dans une unité…
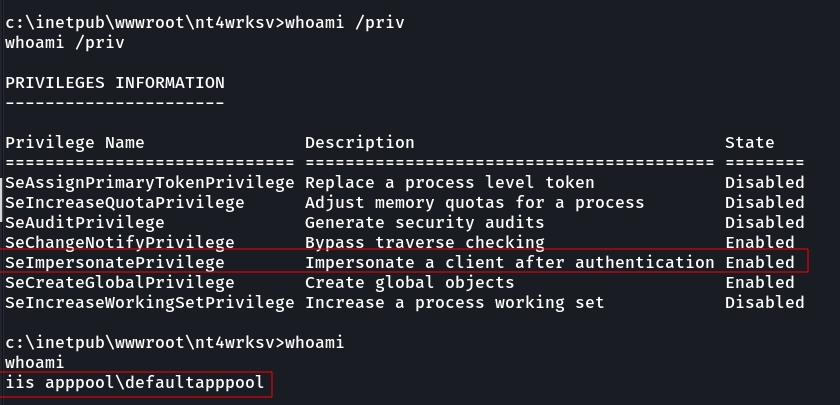 h3x0v3rl0rd/printspoofer
Outil d'exploitation d'élévation de privilèges Windows abusant des privilèges SeImpersonate pour passer d'un compte de service à un shell SYSTEM avec…
 spiderlabs/jboss-autopwn
Un script JBoss pour obtenir un accès shell distant
 last-byte/rippl
RIPPL est un outil qui exploite une faille en mode utilisateur uniquement pour manipuler les processus PPL sur Windows.
 peewpw/exploithosting
Utilitaire d'exploitation basé sur l'hôte pour les tests d'intrusion et les opérations d'équipe rouge, permettant la livraison de charges utiles et…
 kyle41111/sharpprivesc
Pratiquer le C# et rassembler plusieurs choses dans un seul programme. Encore des trucs de débutant. Vérifications de privesc et autres.
 cxnturi0n/convoc2
Infrastructure C2 via Microsoft Teams.
 amibhai/spoofed
Une suite d'usurpation réseau Python entièrement asynchrone de qualité professionnelle, destinée aux audits de sécurité autorisés. Elle propose une…
 ricardojoserf/autoptt
Attaque automatisée Pass-the-Ticket (PtT). Alternative autonome à Rubeus et Mimikatz pour cette attaque. En C#, C++, Crystal, Python, Rust, Golang,…
 nul0x4c/etwsessionhijacking
Un PoC sur le blocage de la surveillance des événements réseau par Procmon
 0xthirteen/rpc2wc
PoC qui déclenche le démarrage du WebClient Windows via des chaînes d'appels RPC EFS et des messages WNF, permettant aux équipes rouges d'explorer…
 aniket2912/internal-network-penetration-testing
Module pédagogique sur les tests d'intrusion en réseau interne : méthodologie, vecteurs d'attaque, énumération, exploitation, élévation de privilèges…
 tierzerosecurity/teams-cookies-bof
BOF pour voler les cookies Teams
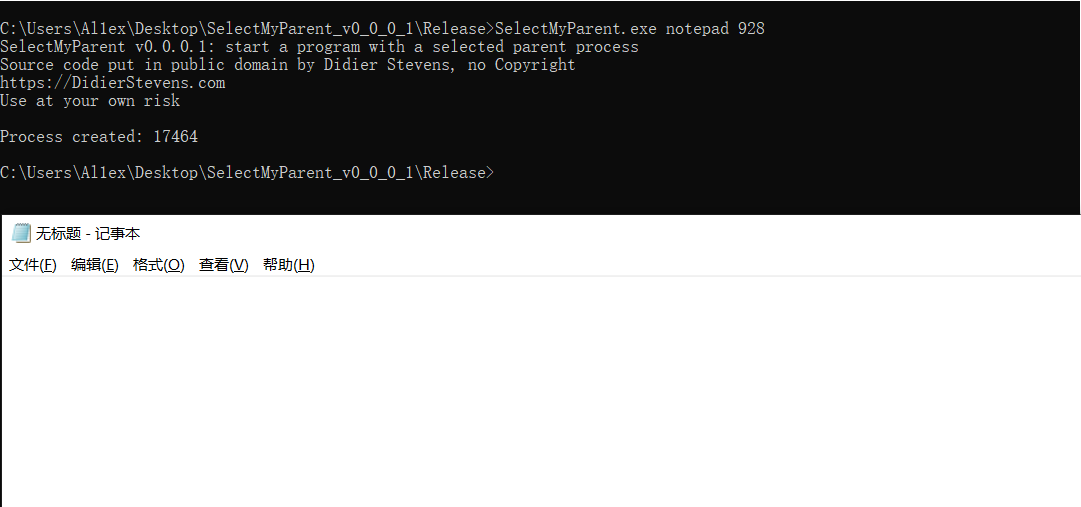 al1ex/selectmyparent
PPID Spoofing
 a-d-team/sharpmemshell
Charges utiles de webshell en mémoire (memshell) .NET implémentées via HttpListener et VirtualPath, compatibles avec le framework de…
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…