

Lilith
 werkamsus/lilith
Lilith - Ressource fondamentale de rétro-ingénierie en C++ pour les entrepreneurs en cybersécurité
payload-generationpersistence-mechanismspost-exploitation+4
werkamsus/lilithLilith - Ressource fondamentale de rétro-ingénierie en C++ pour les entrepreneurs en cybersécurité
 dec0ne/hwsyscalls
HWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
 ulterius/server
[WIP] Serveur Ulterius™, là où toute la magie opère 🚀 :feelsgood:
 hackndo/pygpoabuse
Implémentation partielle en python de SharpGPOAbuse
 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes
 klezvirus/driverjack
Détourner des services de pilotes valides pour charger des pilotes (signés) arbitraires en abusant des liens symboliques natifs et des chemins NT
 binderlabs/dircreate2system
Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM
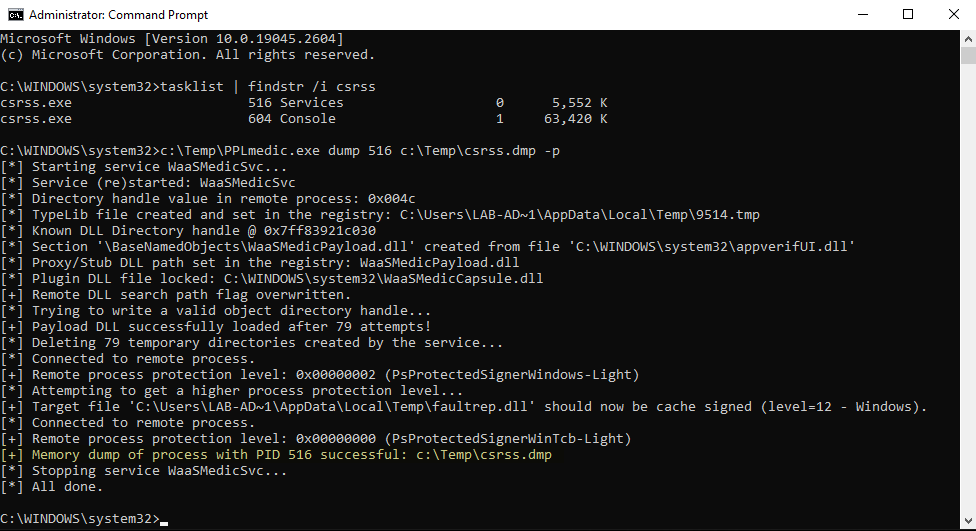 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 spiderlabs/scavenger
scavenger : est un outil de scan multi-threadé pour la post-exploitation, qui fouille les systèmes à la recherche des fichiers et dossiers les plus…
 nccgroup/accomplice
Outils de découverte et d'exploitation des détournements COM
 wavvs/nanorobeus
Fichier COFF (BOF) pour la gestion des tickets Kerberos.
 coldzer0/reversesock5proxy
Un tout petit proxy inverse Sock5 écrit en C :V
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
 maldevel/canisrufus
Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.
 mr-un1k0d3r/amsi-etw-patch
Patch AMSI et ETW
 sokarepo/coercedpotatordll
DLL réflexive pour élever les privilèges de NT Service à SYSTEM en utilisant le privilège SeImpersonateToken
 florylsk/execit
Exécuter des fichiers shellcode avec rundll32