

SharpView
 tevora-threat/sharpview
Implémentation en C# de PowerView de harmj0y
privilege-escalationreconnaissancelateral-movement+3
1.1k
tevora-threat/sharpviewImplémentation en C# de PowerView de harmj0y
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 al1ex/pentest-tools
Outils de pénétration intranet
 hackerhouse-opensource/iscsicpl_bypassuac
Contournement de l'UAC pour Windows 7 - 11 x64
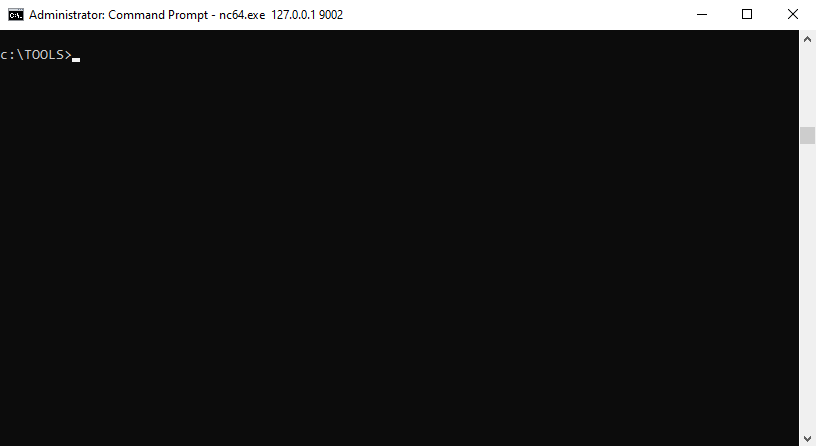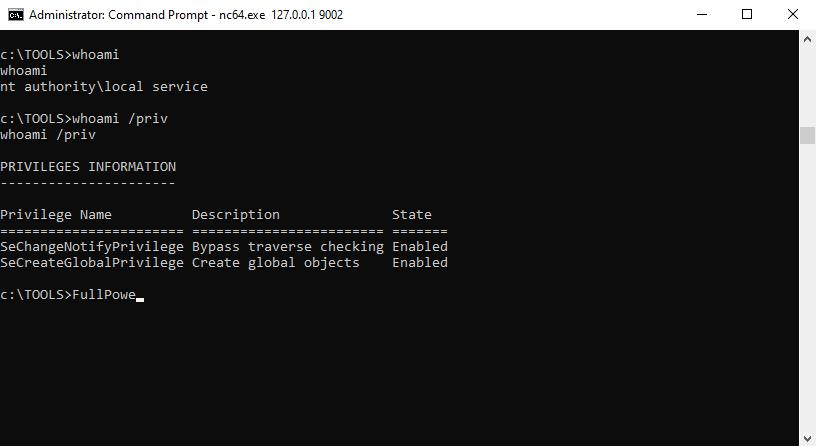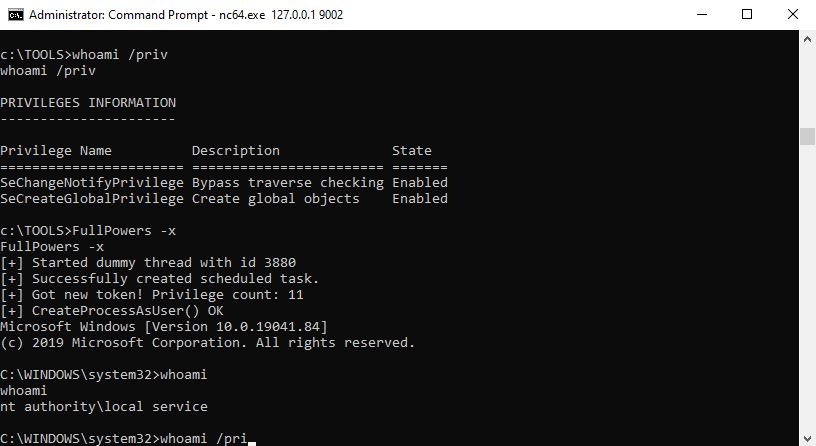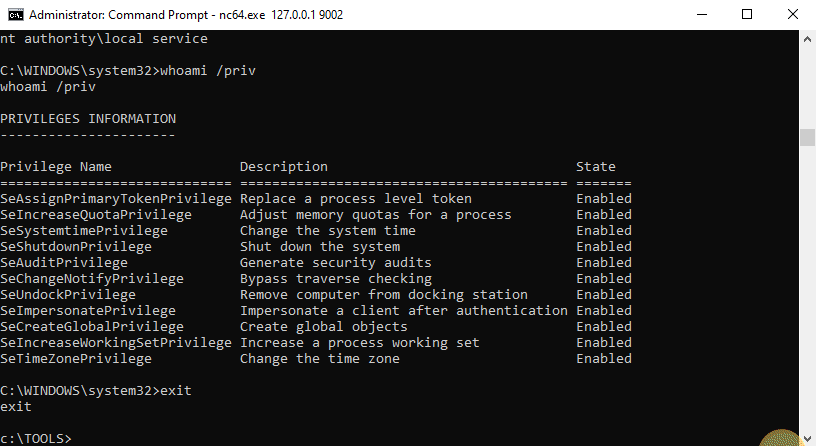 itm4n/fullpowers
Récupérer l'ensemble des privilèges par défaut d'un compte LOCAL/NETWORK SERVICE.
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
 kudaes/elevator
Contournement de l'UAC en abusant des objets RPC et de débogage.
 senzee1984/edrprison
Exploiter un pilote de callout WFP légitime pour empêcher les agents EDR d'envoyer de la télémétrie.
 xorrior/remoterecon
Reconnaissance et collecte à distance
 netero1010/schedulerunner
Un outil C# offrant plus de flexibilité pour personnaliser les tâches planifiées, à la fois pour la persistance et le mouvement latéral lors…
 winsecurity/offensive-rust
Boîte à outils de sécurité offensive axée sur Rust avec des exemples de code réutilisables pour les opérations de red team, le développement de…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Connexions SSL/TLS
 rsmudge/unhook-bof
Supprimer les hooks API d’un processus Beacon.
 rad9800/hwbp4mw
Moteur de hooking par points d'arrêt matériels pour Windows qui utilise les registres de débogage pour hooker des fonctions, contourner ETW/AMSI et…

 sailay1996/uac_bypass_windows_store
Windows 10 LPE (contournement de l'UAC) dans Windows Store (WSReset.exe)
 nvisosecurity/cobaltwhispers
CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
 trustedsec/specula
Framework modulaire de commande et de contrôle abusant de la fonctionnalité Page d'accueil de Microsoft Outlook pour une persistance furtive, un…