

PSBits
 gtworek/psbits
Des choses (relativement) simples qui vous permettent de creuser un peu plus profondément que d'habitude.
privilege-escalationpersistence-mechanismsvulnerability-analysis+5
3.5k
gtworek/psbitsDes choses (relativement) simples qui vous permettent de creuser un peu plus profondément que d'habitude.
 fortra/nanodump
Le couteau suisse du dump LSASS
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 redcode-labs/bashark
Kit de post-exploitation Bash
 brompwnie/botb
Un outil d'analyse et d'exploitation de conteneurs pour les testeurs d'intrusion et les ingénieurs.
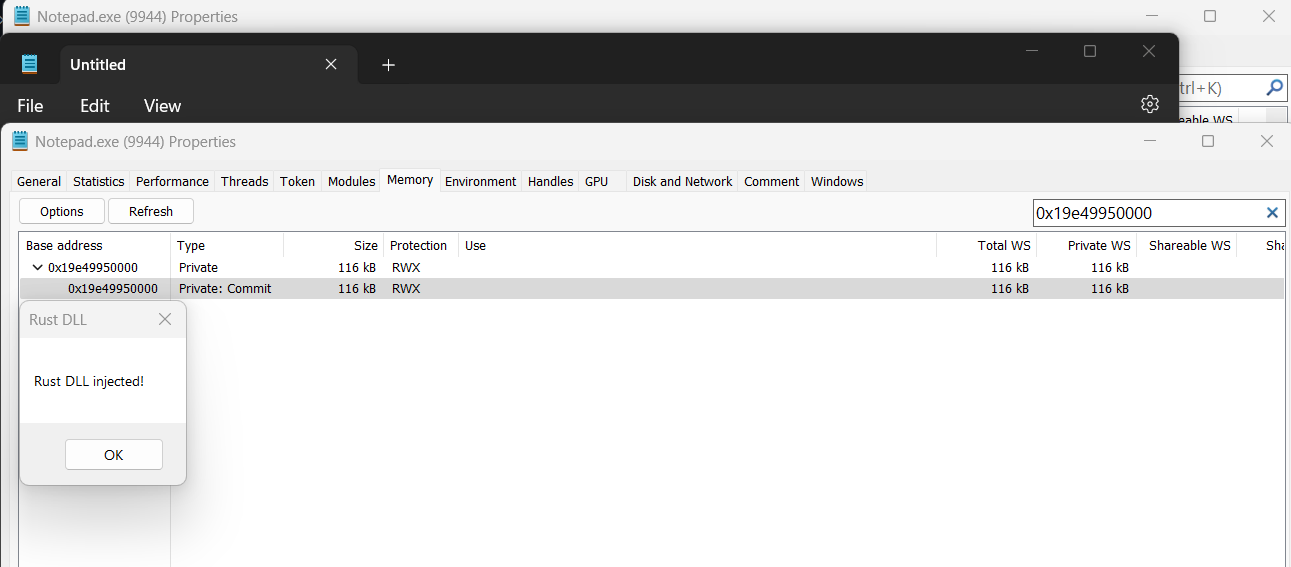 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 1r0bit/taskhound
Outil pour énumérer les tâches planifiées privilégiées sur les systèmes distants

 illwill/sub7
Code source pour SubSeven 2.1.3
 whispergate/signet
Enveloppe de payload Mythic C2 qui applique des signatures Authenticode aux binaires d'agent à l'aide d'osslsigncode, avec génération d'une AC…
 infosecn1nja/ad-attack-defense
Attaquez et défendez Active Directory en utilisant des activités modernes de tradecraft adversaire post-exploitation.
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de…
 n00py/wpforce
Suite d'attaque Wordpress
 peewpw/invoke-wcmdump
Script PowerShell pour extraire les identifiants Windows du Gestionnaire d'identifiants
 facebookarchive/weasel
Implant de canal caché DNS pour les équipes rouges.
 ricardojoserf/trickdump
Dump lsass en utilisant uniquement les fonctions NTAPI, créant 3 fichiers JSON et 1 fichier ZIP... et générer le fichier MiniDump plus tard!
 djhohnstein/sharpweb
Projet .NET 2.0 CLR pour récupérer les identifiants de navigateur enregistrés depuis Google Chrome, Mozilla Firefox et Microsoft Internet…
 justicerage/ffm
Mode de combat pour la liberté : harnais de hacking open source