

GoSH
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
payload-generationexploitationshellcode+4
redcode-labs/goshGénérateur de reverse shell / bind shell en Golang
 syss-research/outis
outis est un outil d'administration à distance (RAT) personnalisé ou quelque chose comme ça. Il a été conçu pour prendre en charge diverses méthodes…
 eonraider/blackhat-python3
Code source du livre « Black Hat Python » de Justin Seitz. Le code a été entièrement converti en Python 3, reformaté pour respecter les normes PEP8…
 designativedave/androrat
Outil d'administration à distance pour appareils Android
 paulnorman01/forensia
Outil anti-forensique pour les Red Teamers, utilisé pour effacer les traces lors de la phase de post-exploitation.
 0x09al/browser-c2
Agent de post-exploitation qui utilise un navigateur pour effectuer des opérations C2.
 ricardojoserf/adduser-samr
Créez des administrateurs locaux sous Windows à l'aide de l'API SAMR. En C#, Crystal, Python, Rust, Golang, Nim et Deno (Javascript)
 xlinshan/coldroot
Trojan Mac OS (RAT) fait avec amour <3
 hyd3sec/azur3alph4
Module PowerShell pour le red teaming Azure post-intrusion, automatisant l'extraction de tokens, l'énumération des ressources et le mouvement latéral…
 d4t4s3c/offensivereverseshellcheatsheet
Aide-mémoire sélectionnée de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby et msfvenom, ainsi que des webshells, de…
 skahwah/sqlrecon
Un kit d'outils MS SQL en C# conçu pour la reconnaissance offensive et la post-exploitation.
 wh0amitz/s4utomato
Élever un compte de service vers LocalSystem via Kerberos
 luke-goddard/enumy
Énumération d'escalade de privilèges post-exploitation Linux
 mertdas/redpersist
Outil C# pour établir une persistance Windows via plusieurs techniques incluant les tâches planifiées, les événements WMI, les dossiers de démarrage…
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
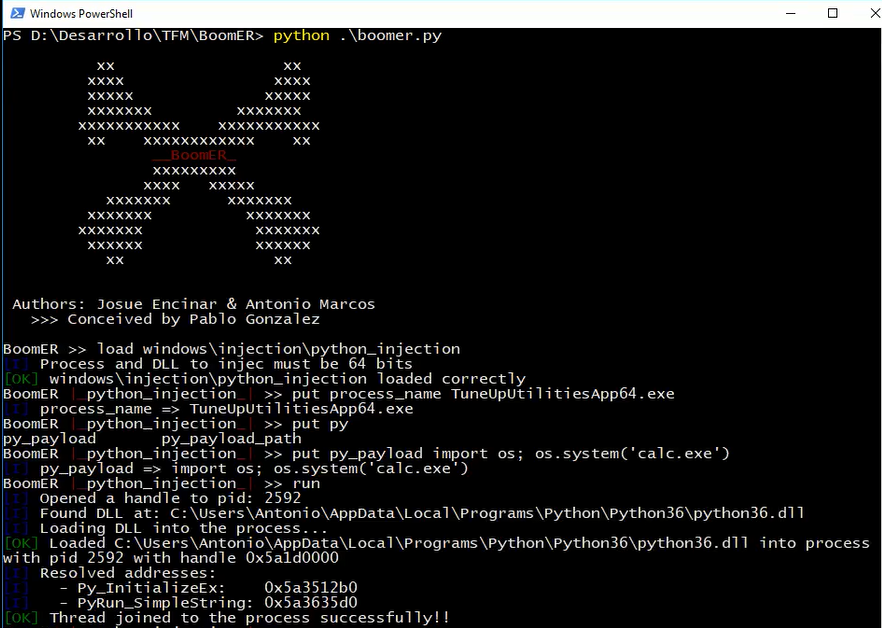 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales
 elevenpaths/siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…